AI-ul a găsit o vulnerabilitate în sistemul NASA care ar fi putut permite trimiterea de comenzi către nave spațiale

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
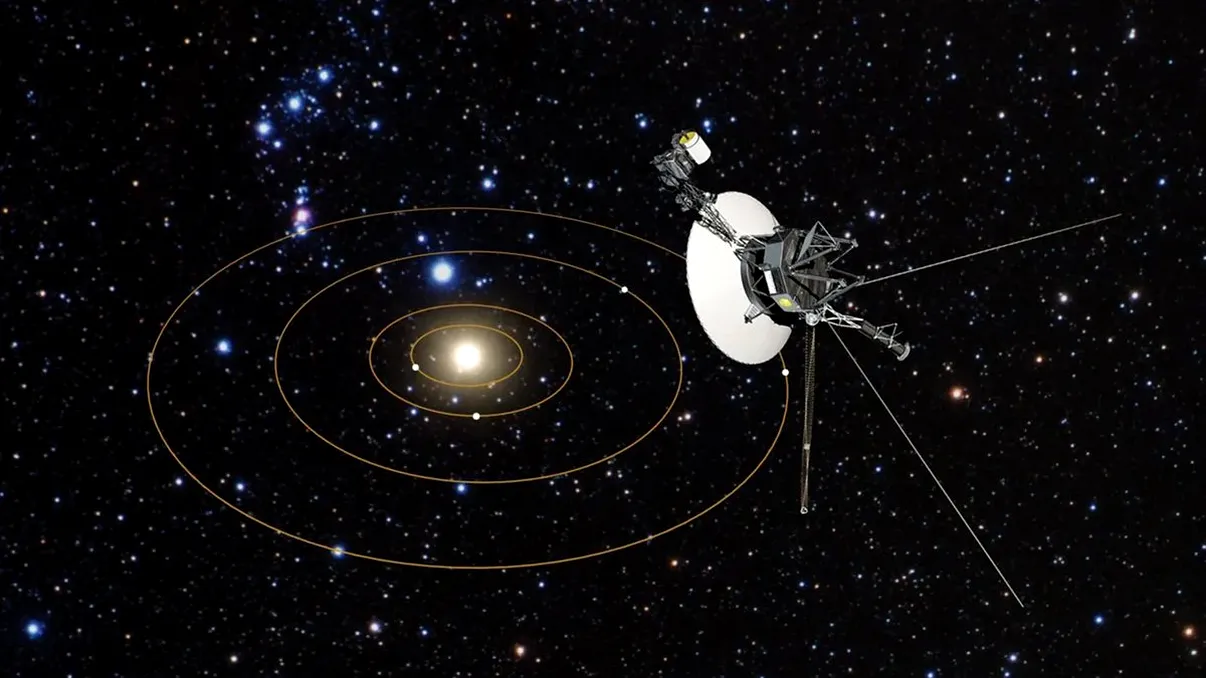
O echipă de cercetători în securitate cibernetică, ajutată de inteligența artificială, a descoperit o vulnerabilitate într-un sistem folosit de NASA pentru comunicarea cu nave spațiale și alte instrumente aflate în misiuni. Problema era suficient de serioasă încât, dacă ar fi fost exploatată, persoane rău intenționate ar fi putut încerca să trimită comenzi proprii către unele dintre aceste sisteme.
Vulnerabilitatea a fost identificată în AIT-GUI, interfața grafică a AMMOS Instrument Toolkit, un instrument bazat pe Python pe care NASA îl folosește pentru a transmite comenzi către nave spațiale și pentru a primi date de la acestea. Descoperirea vine din partea cercetătorilor de la compania de securitate Cycode, care au folosit și instrumente bazate pe AI în procesul de analiză, scrie IFLScience.
Cum comunică NASA cu navele aflate în spațiu
O misiune spațială nu funcționează în regim de „trimitem sonda și așteptăm să vedem ce se întâmplă”. NASA trebuie să păstreze permanent, atunci când poziția navei permite comunicarea, legătura cu vehiculele și instrumentele trimise în spațiu.
Pentru acest lucru sunt folosite rețelele de comunicații spațiale ale NASA, inclusiv Near Space Network și Deep Space Network. Prin aceste infrastructuri sunt transmise comenzi și sunt recepționate date provenite de la navele spațiale, ceea ce permite echipelor de la sol să monitorizeze misiunile și să le ajusteze în funcție de situație.
AMMOS Instrument Toolkit, cunoscut sub numele AIT, face parte din acest ecosistem software. Instrumentul este construit în Python și oferă funcțiile necesare pentru comunicarea cu echipamentele aflate în spațiu. Interfața pe care o vede operatorul atunci când lucrează cu comenzile este AIT-GUI. Tocmai în această componentă au găsit cercetătorii problema de securitate.
AI a ajutat cercetătorii să găsească vulnerabilitatea
Potrivit echipei Cycode, analiza a fost realizată cu ajutorul inteligenței artificiale, care a contribuit la identificarea unei vulnerabilități ce putea avea consecințe serioase dacă ar fi fost exploatată.
Problema este importantă deoarece un sistem care permite operatorilor să trimită comenzi către o navă spațială trebuie să fie protejat împotriva accesului neautorizat. O vulnerabilitate în interfața respectivă ar putea deschide, în anumite condiții, calea către executarea unor acțiuni care nu au fost inițiate de echipa responsabilă de misiune.
Cercetătorii au descris problema ca fiind una care nu necesita un atac extrem de sofisticat. Potrivit informațiilor disponibile, exploatarea ar fi putut permite unui atacator să ajungă în situația de a transmite comenzi arbitrare către sisteme spațiale.
Este important însă să faci diferența între existența unei vulnerabilități și compromiterea efectivă a unei nave spațiale. Descoperirea nu înseamnă că o misiune NASA a fost controlată de hackeri sau că navele aflate în spațiu au fost deturnate. Cercetătorii au identificat o problemă în infrastructura software care putea reprezenta un risc de securitate.
De ce este o astfel de vulnerabilitate atât de importantă
În cazul unui calculator obișnuit, o vulnerabilitate software poate permite accesul la fișiere sau la anumite funcții ale sistemului. În cazul unei infrastructuri care participă la comunicarea cu nave spațiale, consecințele pot fi mult mai serioase.
O comandă trimisă către o navă aflată la milioane de kilometri distanță nu poate fi tratată ca o simplă solicitare către un server. Echipamentele spațiale trebuie să funcționeze în condiții extreme, iar unele misiuni sunt imposibil de reparat fizic după lansare.
De aceea, securitatea sistemelor de la sol este la fel de importantă ca protecția echipamentelor trimise în spațiu. Dacă cineva ar obține acces neautorizat la infrastructura prin care sunt transmise comenzile, problema nu s-ar limita la datele stocate pe un computer. În anumite scenarii, ar putea afecta modul în care este operată o misiune.