Phishing fără parolă: cum sunt atacate conturile prin aprobarea unei aplicații aparent legitime?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
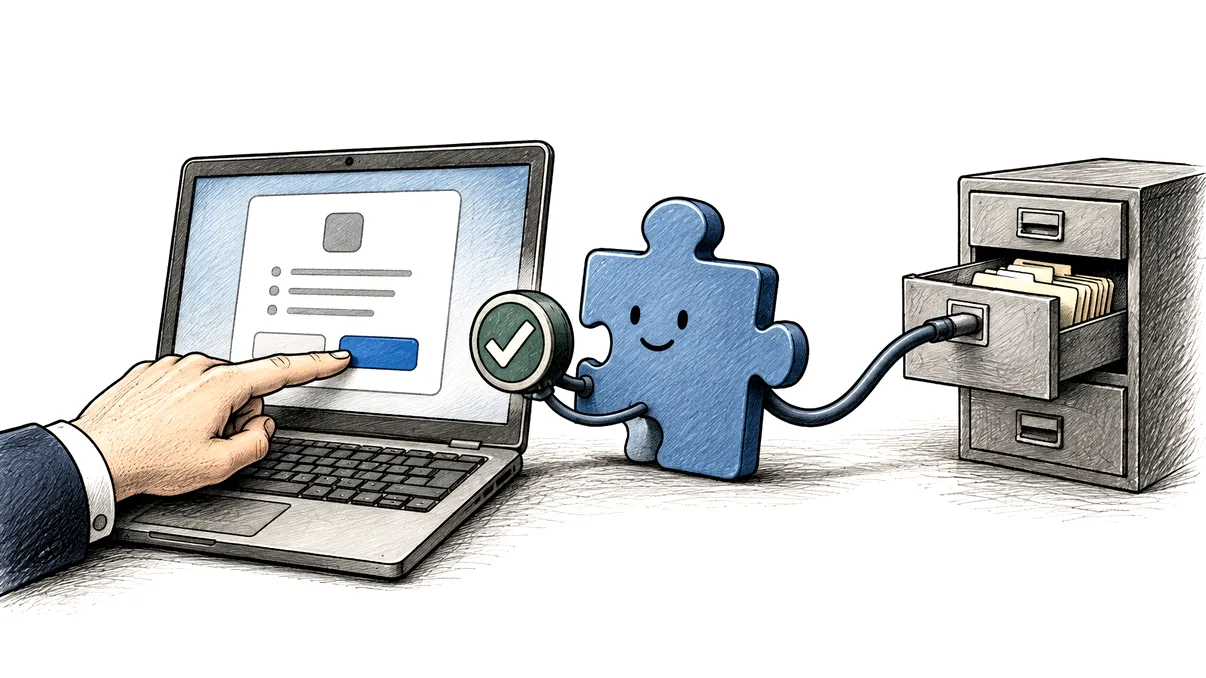
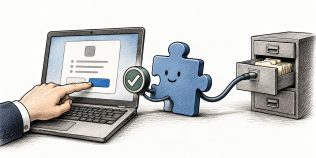
Când vine vorba despre phishing, reflexul obișnuit este să cauți o pagină falsă de autentificare, o adresă scrisă greșit sau un formular care încearcă să afle parola. Există însă atacuri în care victima ajunge pe pagina reală a furnizorului de identitate, folosește parola corectă și confirmă autentificarea în doi pași într-un proces care, privit superficial, pare perfect legitim. Capcana nu se află în fereastra de conectare, ci în cererea de autorizare afișată imediat după ea. O aplicație necunoscută solicită permisiunea de a citi date, de a vedea fișiere sau de a acționa în numele utilizatorului, iar un singur clic pe butonul de acceptare poate transforma accesul limitat într-o breșă serioasă.
Acest tip de atac este numit frecvent phishing prin consimțământ sau consent phishing și exploatează mecanisme legitime precum OAuth. Protocolul există pentru ca o aplicație să poată folosi anumite resurse fără să primească parola contului. Este o idee bună pentru securitate atunci când aplicația este de încredere și cere doar drepturile necesare. Devine periculoasă atunci când atacatorul convinge utilizatorul să ofere aceleași drepturi unui produs controlat de el. Parola nu este furată, autentificarea nu este spartă, iar sistemul poate înregistra o aprobare validă. Tocmai de aceea, incidentul poate trece neobservat mai mult timp decât un phishing clasic.
Atacul folosește chiar procesul real de autentificare
Scenariul începe adesea cu un mesaj care promite acces la un document, la o platformă de semnare, la o aplicație de videoconferință sau la un instrument cu inteligență artificială. Linkul poate deschide o pagină controlată de atacator, dar pasul decisiv redirecționează victima către serviciul real de autentificare al companiei. Bara de adrese poate afișa domeniul corect, certificatul conexiunii este valid, iar fereastra de conectare arată exact ca în fiecare zi. Indiciile clasice folosite pentru identificarea unui site fals nu mai sunt suficiente, deoarece partea de autentificare nu este imitată.
După conectare apare ecranul de consimțământ. Acolo sunt enumerate numele aplicației, editorul și permisiunile solicitate. Un atac bine pregătit folosește un nume neutru sau apropiat de un instrument cunoscut, o pictogramă profesională și o explicație plauzibilă. Utilizatorul grăbit vede un pas suplimentar înainte de documentul promis și apasă Accept fără să compare funcția oferită cu drepturile cerute. Dacă aplicația pretinde că transformă un fișier în PDF, dar solicită citirea tuturor mesajelor sau acces permanent la documentele din cloud, disproporția este semnalul important.
Autentificarea în doi pași nu oprește acest moment, fiindcă utilizatorul legitim este cel care se conectează și autorizează aplicația. Codul primit pe telefon sau confirmarea biometrică demonstrează furnizorului că persoana aflată în fața ecranului este proprietarul contului. Sistemul nu poate deduce automat că decizia luată după autentificare este influențată de un mesaj fraudulos. MFA continuă să fie esențială împotriva furtului de parole, dar nu poate înlocui evaluarea permisiunilor cerute de o aplicație.
Diferența esențială este cea dintre autentificare și autorizare. Prima răspunde la întrebarea cine este utilizatorul, iar a doua stabilește ce poate face aplicația după ce identitatea a fost confirmată. În atacul prin consimțământ, autentificarea poate fi impecabilă, în timp ce autorizarea este manipulată. Dacă cele două momente sunt percepute drept o singură formalitate, utilizatorul acordă aceleiași ferestre de permisiuni încrederea pe care o are în pagina de conectare. Instruirea trebuie să explice separat aceste etape, pentru ca apariția domeniului autentic să nu fie confundată cu validarea aplicației care solicită acces.
Permisiunea acordată poate deveni o cheie persistentă
În urma aprobării, aplicația poate primi un jeton care îi permite să apeleze servicii în numele utilizatorului. Drepturile exacte depind de lista acceptată și de politicile platformei. Unele permisiuni oferă doar acces la informații de bază din profil, în timp ce altele pot permite citirea mesajelor, consultarea contactelor, deschiderea fișierelor, modificarea calendarelor sau trimiterea de conținut. Diferența dintre un acces modest și unul critic poate fi ascunsă într-o listă lungă pe care mulți utilizatori o tratează ca pe termenii unei aplicații obișnuite.
Un risc suplimentar apare atunci când aplicația primește acces offline sau dreptul de a păstra o autorizare pe termen lung. În această situație, ea poate continua să folosească datele chiar dacă utilizatorul nu are browserul deschis. Atacatorul nu trebuie să rămână conectat la calculatorul victimei și nici să repete phishingul la fiecare utilizare. Poate extrage informații treptat, într-un ritm care seamănă cu activitatea unui serviciu legitim și care produce mai puține semnale vizibile pentru angajat.
Într-o companie, efectul poate depăși contul persoanei care a aprobat cererea. Mesajele conțin conversații cu colegi, invitații, facturi, contracte și legături către aplicații interne. Contactele și structura calendarului pot fi folosite pentru pregătirea unor fraude mai convingătoare, iar fișierele partajate pot include date ale clienților sau informații despre proiecte. Dacă victima are un rol administrativ, o aplicație poate solicita drepturi și mai sensibile. De aceea, privilegiile unui cont trebuie privite și prin prisma aplicațiilor cărora acel cont le poate acorda acces.
Permisiunile pot fi delegate pentru un singur utilizator sau acordate la nivelul întregii organizații, în funcție de rol și de configurația platformei. O aprobare administrativă neatentă are astfel un impact mult mai mare decât consimțământul individual. În plus, denumirile tehnice ale drepturilor nu sunt întotdeauna intuitive: o formulare care pare legată de conectare poate permite citirea directoarelor ori accesul la date prin interfețe automate. Pentru aplicațiile cu risc ridicat, decizia nu trebuie luată doar pe baza ecranului de consimțământ, ci după verificarea editorului, a scopului operațional, a politicii de confidențialitate și a necesității fiecărei permisiuni.
Schimbarea parolei nu închide automat toate ușile
În cazul phishingului clasic, schimbarea rapidă a parolei și închiderea sesiunilor reprezintă pași firești. Într-un atac prin consimțământ, parola poate să nu fi fost compromisă deloc. Autorizația aplicației este o relație separată, înregistrată în cont sau în directorul organizației. Dacă schimbi doar parola, jetonul acordat aplicației poate rămâne utilizabil, în funcție de tipul lui și de politica serviciului. Utilizatorul are impresia că a remediat incidentul, dar accesul nedorit poate continua prin canalul pe care l-a aprobat anterior.
Răspunsul corect începe cu identificarea aplicației și a permisiunilor primite. Trebuie retras consimțământul, revocate jetoanele și analizată activitatea produsă după autorizare. Administratorii caută accesări neobișnuite, descărcări masive, reguli de e-mail create fără justificare, mesaje trimise și alte aplicații conectate în aceeași perioadă. Este importantă și stabilirea sursei mesajului inițial, pentru că aceeași campanie poate fi trimisă mai multor colegi, iar un cont compromis poate distribui invitații care par să vină din interiorul companiei.
Dacă ai aprobat o aplicație pe care nu o recunoști, nu te limita la ștergerea mesajului care te-a condus acolo. Deschide zona de securitate a contului de pe un dispozitiv sigur, verifică aplicațiile conectate și retrage accesul suspect. Anunță imediat echipa IT dacă este un cont de serviciu și descrie permisiunile afișate, ora aproximativă și acțiunile făcute. Schimbă parola dacă există orice posibilitate ca datele de conectare să fi fost introduse și într-o pagină falsă, dar tratează parola și autorizația aplicației ca două probleme distincte.
Investigația trebuie să reconstruiască intervalul dintre acordarea consimțământului și revocare. Sunt importante adresa de la care a fost trimis mesajul, identificatorul aplicației, utilizatorii care au aprobat-o și resursele accesate. Dacă produsul a citit e-mailul, trebuie verificate mesajele care puteau permite alte fraude și contactele către care ar fi putut trimite conținut. Dacă a avut acces la fișiere, descărcările și partajările neobișnuite devin prioritare. Revocarea oprește canalul cunoscut, dar analiza arată dacă atacatorul a creat între timp reguli, aplicații sau metode alternative de persistență.
Cum reduci riscul fără să blochezi aplicațiile utile
Prima măsură este să compari funcția promisă cu permisiunile solicitate. Refuză o aplicație care cere acces la e-mail, fișiere sau contacte fără un motiv direct și ușor de explicat. Verifică editorul, denumirea exactă și informațiile despre produs, mai ales când ai ajuns la cerere dintr-un mesaj neașteptat. Un nume familiar și o pictogramă convingătoare nu demonstrează cine controlează aplicația. Dacă ai dubii, închide fereastra și pornește separat serviciul din portalul companiei sau dintr-o adresă cunoscută.
La nivel de organizație, utilizatorii nu trebuie să poată aproba fără limite orice aplicație. Politicile pot restricționa consimțământul la editori verificați și la permisiuni cu risc redus, iar cererile sensibile pot fi trimise unui administrator. O listă de aplicații aprobate reduce improvizația, dar trebuie actualizată constant. Un produs legitim se poate schimba, poate fi cumpărat de altă companie sau poate solicita drepturi noi după o actualizare. Inventarul aplicațiilor conectate trebuie tratat la fel de serios ca lista programelor instalate pe laptopuri.
Monitorizarea completează prevenția. Alertele pentru aplicații nou create, permisiuni neobișnuite, rate mici de consimțământ sau descărcări masive pot indica o problemă înainte ca utilizatorii să observe ceva. Reviziile periodice elimină autorizațiile vechi și produsele pe care nimeni nu le mai folosește. Cea mai bună protecție nu este interzicerea tuturor integrărilor, ci limitarea fiecărei aplicații la drepturile necesare, o procedură clară de aprobare și posibilitatea de a retrage rapid accesul atunci când apare un semnal suspect.
Exercițiile interne trebuie să includă și ferestre reale de consimțământ, nu doar exemple cu pagini de autentificare falsificate. Angajatul trebuie să știe unde vede aplicațiile autorizate, cum raportează o cerere suspectă și de ce o aprobare greșită nu se rezolvă prin închiderea filei. Mesajul de securitate este mai util când evită vina și încurajează raportarea rapidă. Un clic greșit anunțat după câteva minute poate fi izolat, în timp ce o aprobare ascunsă de teamă poate oferi atacatorului zile întregi pentru explorarea datelor. Procedura simplă și cunoscută este la fel de importantă ca filtrarea tehnică.