Furtul sesiunii active: cum intră atacatorii în cont fără să-ți afle parola și fără să spargă autentificarea în doi pași?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
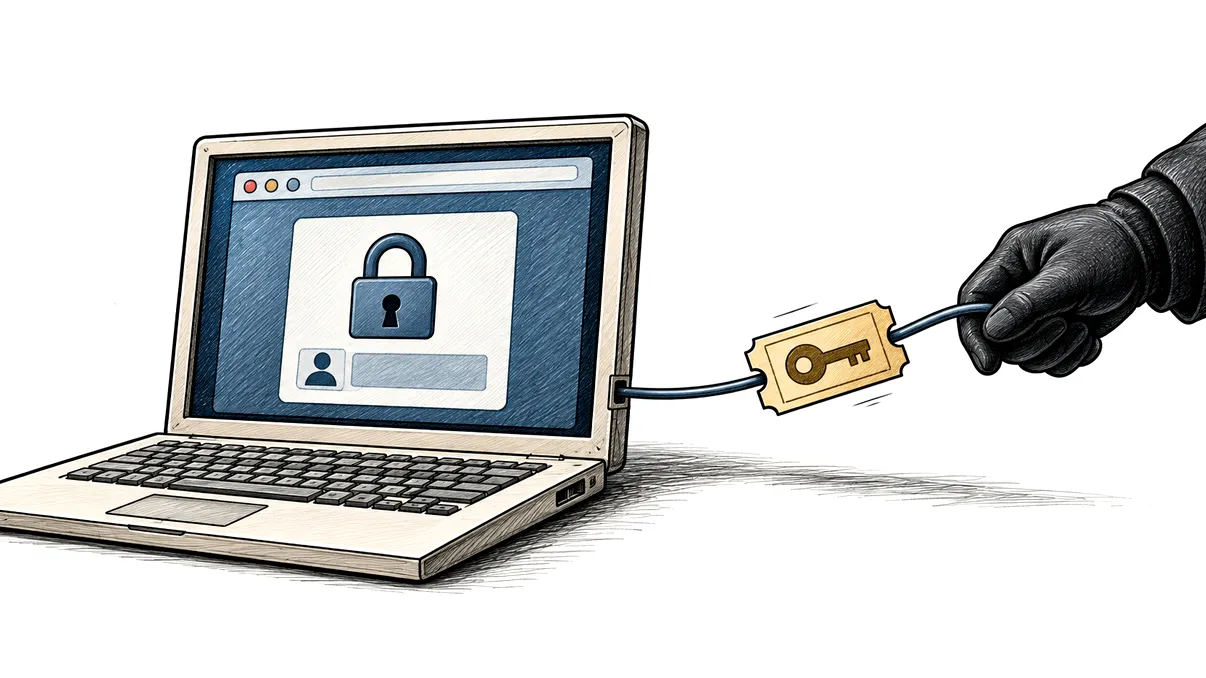
Parola și autentificarea în doi pași protejează intrarea într-un cont, dar utilizatorul nu repetă întregul proces la fiecare pagină deschisă. După conectare, serviciul emite un cookie sau un jeton de sesiune care îi spune browserului că verificările au fost deja trecute. Această dovadă temporară face posibilă folosirea normală a e-mailului, a platformelor de lucru și a aplicațiilor cloud. Dacă este copiată și reutilizată de altcineva, același mecanism de confort poate permite accesul fără o nouă solicitare a parolei sau a codului primit pe telefon.
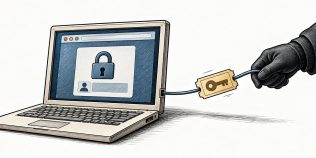
Furtul sesiunii nu înseamnă neapărat că autentificarea în doi pași a fost spartă. Atacatorul încearcă să ajungă după momentul în care victima a demonstrat deja cine este. În loc să forțeze ușa, fură ecusonul emis unei persoane care a intrat legal în clădire. Eficiența atacului depinde de tipul jetonului, de protecțiile serviciului, de legarea sesiunii de dispozitiv și de capacitatea platformei de a detecta schimbări suspecte. Totuși, pentru utilizator, rezultatul poate arăta la fel de grav ca furtul parolei: acces la mesaje, fișiere și instrumente interne.
Sesiunea activă este dovada că autentificarea a avut deja loc
Într-o conectare obișnuită, serviciul verifică parola, al doilea factor și eventual starea dispozitivului. După succes, emite elemente care mențin sesiunea. Unele sunt valabile doar pentru o perioadă scurtă, altele pot contribui la reînnoirea accesului fără o autentificare completă. Browserul le trimite automat către domeniul potrivit la cererile următoare. Utilizatorul vede doar faptul că rămâne conectat, fără să observe schimbul continuu de dovezi dintre browser și server.
Aceste elemente nu sunt parole în sensul clasic, dar pot funcționa temporar ca un drept de acces. Serverul nu are nevoie să întrebe din nou cine ești dacă primește un jeton valid emis anterior. Din acest motiv, un atacator care îl copiază poate încerca să îl redea din alt mediu. Unele servicii observă diferența de adresă IP, locație, browser sau dispozitiv și cer o nouă verificare. Altele acceptă sesiunea până la expirare ori revocare, mai ales dacă schimbarea nu pare suficient de neobișnuită.
Nu toate cookie-urile au aceeași valoare și nu orice fișier extras din browser permite preluarea contului. Multe informații sunt limitate la preferințe sau funcții fără legătură cu autentificarea. Țintele importante sunt jetoanele și cookie-urile care reprezintă identitatea deja validată. De aceea, afirmația că un atacator a furat cookie-uri trebuie analizată tehnic, nu interpretată automat ca acces total. Riscul depinde de serviciu, durată, drepturile contului și măsurile de protecție asociate sesiunii.
Platformele folosesc mai multe tipuri de jetoane, cu roluri și durate diferite. Un jeton de acces poate autoriza o cerere către o anumită resursă, iar un mecanism de reîmprospătare poate obține acces nou fără repetarea completă a conectării. Unele dovezi sunt destinate unei aplicații precise și nu funcționează în altă parte. Din acest motiv, remedierea trebuie să urmeze tipul de sesiune compromis, nu o rețetă generică. Administratorul verifică ce a fost emis, pentru ce serviciu, cât timp rămâne valabil și ce eveniment îl revocă în mod real.
Jetonul poate fi furat din browser, din dispozitiv sau din fluxul de conectare
O cale frecventă este programul specializat în furtul de informații. Acesta caută date păstrate de browsere, profiluri, portofele digitale și aplicații de autentificare. Poate ajunge pe calculator printr-un atașament, un program piratat, o extensie falsă sau o actualizare malițioasă. Dacă dispozitivul este compromis în timp ce utilizatorul lucrează, atacatorul poate obține nu doar parole salvate, ci și sesiuni deja active. Închiderea browserului nu garantează că datele extrase au devenit inutile.


Extensiile de browser reprezintă o altă suprafață de atac. Un produs care poate citi și modifica datele de pe site-urile vizitate ajunge foarte aproape de aplicațiile în care angajatul este autentificat. Modelul de securitate al browserului limitează accesul, dar permisiunile largi, o vulnerabilitate sau o actualizare compromisă pot expune conținut și informații despre sesiune. Riscul crește când profilul de serviciu conține extensii instalate pentru uz personal, testate superficial sau abandonate de dezvoltator.
Există și atacul intermediar, în care victima este atrasă pe o pagină ce transmite în timp real autentificarea către serviciul real. Utilizatorul introduce parola și confirmă MFA, iar atacatorul captează jetonul emis la final. Pagina falsă nu încearcă doar să păstreze datele pentru mai târziu, ci participă la sesiunea curentă. Odată obținută dovada de acces, infractorul o poate folosi rapid înainte ca victima sau platforma să observe. Metodele rezistente la phishing reduc eficiența acestui scenariu deoarece leagă autentificarea de domeniul real.
Rețelele Wi-Fi publice sunt invocate frecvent în discuțiile despre furtul sesiunii, dar simpla conectare la o rețea deschisă nu oferă automat acces la cookie-urile protejate de conexiuni criptate. Riscul real apare prin pagini de autentificare false, redirecționări, certificate acceptate greșit, dispozitive compromise sau servicii configurate nesigur. Este util să eviți rețelele necunoscute pentru activități sensibile, dar nu trebuie ignorate amenințările mai probabile de pe propriul calculator. Un browser infectat sau o extensie cu permisiuni excesive se află deja în interiorul sesiunii, indiferent de rețeaua folosită.
De ce schimbarea parolei și MFA pot fi insuficiente singure
Dacă atacatorul are un jeton valid, serviciul poate considera că autentificarea a fost deja finalizată. Nu mai cere parola și nu mai trimite o notificare pe telefon pentru fiecare operațiune. Astfel apare impresia că MFA a fost ocolită, deși ea a funcționat la conectarea inițială a victimei. Problema este mutată din zona parolei în zona duratei și reutilizării sesiunii. Un cont protejat corect la intrare poate rămâne vulnerabil dacă dovada emisă după intrare este copiată.
Schimbarea parolei poate declanșa revocarea anumitor sesiuni, dar efectul nu este identic pe toate platformele și pentru toate tipurile de jetoane. Unele aplicații continuă să funcționeze până când administratorul retrage explicit accesul, iar dispozitivele pot păstra acreditări secundare. De aceea, răspunsul la incident include deconectarea forțată de pe toate dispozitivele, revocarea jetoanelor, eliminarea aplicațiilor necunoscute și verificarea metodelor de recuperare. O parolă nouă introdusă pe un calculator încă infectat poate fi furată din nou.
Atacatorul poate folosi fereastra de acces pentru a-și crea persistență. Poate adăuga o regulă de redirecționare în e-mail, înregistra o aplicație, crea o cheie, modifica o metodă de recuperare sau invita un alt cont într-un spațiu de colaborare. Chiar dacă sesiunea inițială expiră, aceste schimbări pot lăsa o cale alternativă. Analiza nu trebuie să se oprească la jurnalul de conectare, ci să urmărească modificările de configurație și acțiunile executate cât timp contul a fost controlat.
Autentificarea unică poate amplifica efectul, deoarece aceeași identitate oferă acces la mai multe aplicații. Un jeton furat pentru portalul central nu garantează automat intrarea în fiecare serviciu, dar poate deschide o parte semnificativă a mediului de lucru. Aplicațiile pot avea propriile sesiuni, politici și durate, astfel încât deconectarea dintr-un singur loc nu închide întotdeauna totul. Inventarul integrărilor și capacitatea de revocare centralizată devin decisive. Fără ele, echipa este obligată să urmărească manual accesul în fiecare produs exact când timpul contează cel mai mult.
Cum limitezi impactul și întrerupi accesul
Dacă observi o sesiune necunoscută, izolează dispozitivul suspect de rețea și folosește alt sistem sigur pentru schimbarea parolei. Închide toate sesiunile, retrage jetoanele și verifică aplicațiile conectate, regulile din e-mail, metodele MFA și opțiunile de recuperare. Nu reinstala imediat activitatea normală pe calculatorul suspect înainte de analiză, fiindcă un program rămas activ poate extrage noua sesiune. Notează orele, alertele și acțiunile neobișnuite pentru a ajuta investigația.
Organizațiile pot limita durata sesiunilor și pot cere reautentificare pentru operațiuni sensibile, însă intervalele prea scurte pot produce oboseală și soluții improvizate. Accesul condiționat folosește informații despre dispozitiv, risc și context pentru a decide când este necesară o verificare nouă. Jetoanele legate de dispozitiv reduc posibilitatea de redare pe alt sistem, deoarece simpla copiere nu mai este suficientă. Protecția nu este universală pentru toate aplicațiile, astfel încât inventarul serviciilor și compatibilitatea lor contează.
Prevenția începe cu actualizarea sistemului, limitarea extensiilor, protejarea profilului de browser și evitarea programelor din surse necunoscute. Folosește un profil separat pentru activitatea de serviciu dacă politica organizației permite și nu sincroniza în el extensii experimentale. Autentificarea rezistentă la phishing reduce atacurile intermediare, iar monitorizarea poate detecta aceeași sesiune folosită din medii diferite. Nicio măsură nu elimină singură riscul, dar combinația dintre dispozitiv sigur, sesiuni controlate și răspuns rapid micșorează mult perioada în care un jeton furat rămâne util.
Protecția jetonului legat de dispozitiv este una dintre direcțiile importante, dar trebuie aplicată acolo unde platforma și aplicațiile o acceptă. Complementar, organizația poate folosi semnale de risc, dispozitive conforme și reautentificare pentru schimbări critice, precum adăugarea unui factor MFA sau modificarea datelor de plată. Alertele trebuie corelate pentru a identifica aceeași sesiune observată în contexte incompatibile. Când apare un caz confirmat, investigația dispozitivului și a identității se desfășoară împreună: dacă este curățat doar contul, malware-ul poate fura din nou; dacă este curățat doar laptopul, sesiunea copiată poate rămâne activă.
Pentru utilizator, cele mai utile semne sunt alertele despre conectări pe dispozitive necunoscute, schimbările pe care nu le-ai făcut și activitatea care continuă după schimbarea parolei. Nu ignora mesajele trimise din cont fără știrea ta, regulile noi din e-mail sau solicitările colegilor care spun că au primit conținut suspect. Deschide pagina de securitate prin aplicația ori adresa cunoscută, nu prin linkul din alertă, și verifică lista sesiunilor. Dacă este un cont de serviciu, raportează rapid și evită să investighezi singur prin ștergerea urmelor. Datele păstrate în jurnale pot arăta traseul atacului și pot proteja alte conturi vizate în aceeași campanie. Minutele pot conta decisiv.