„Colectează acum, decriptează mai târziu”: de ce datele furate astăzi pot deveni vulnerabile în era cuantică?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
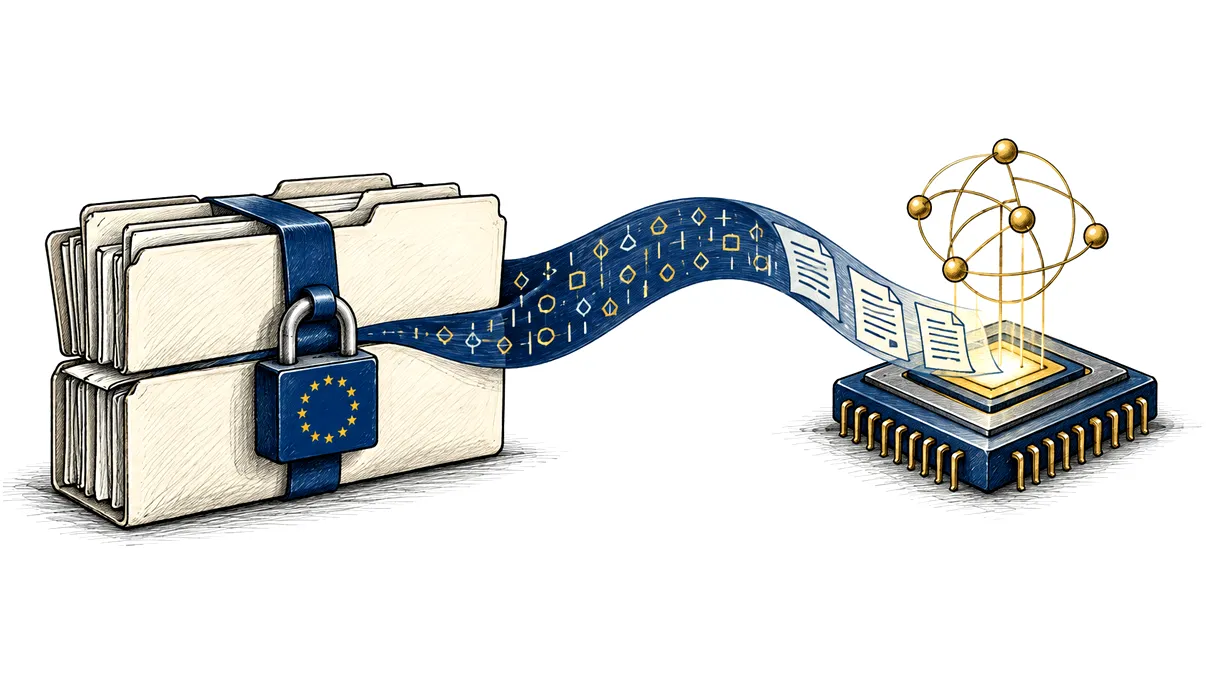
Un document furat nu trebuie să fie citit imediat pentru ca furtul să aibă valoare. Uneori, atacatorul poate pleca dintr-o rețea cu arhive sau comunicații pe care nu le poate descifra, păstrându-le pentru un moment în care tehnologia îi va oferi alte posibilități. Pentru victimă, faptul că informația era criptată rămâne important, însă nu reprezintă automat o garanție pentru următoarele două decenii.
- Calculatoarele cuantice amenință anumite mecanisme, nu orice formă de criptare în același fel
- O conexiune sigură astăzi poate ascunde un risc pentru informația păstrată mult timp
- Criptografia postcuantică există deja, dar migrarea nu este un simplu buton
- Valoarea datelor și durata proiectului decid cât de repede trebuie să înceapă pregătirea
De aici pornește strategia numită „colectează acum, decriptează mai târziu”, asociată frecvent cu dezvoltarea calculatoarelor cuantice. Logica ei nu presupune că un asemenea calculator capabil să compromită criptografia folosită pe scară largă există deja. Presupune că anumite date vor rămâne valoroase suficient de mult încât să merite capturate și păstrate până când protecția lor ar putea deveni insuficientă.
Un mesaj despre o întâlnire de mâine își poate pierde rapid relevanța. Un dosar medical, un proiect industrial, o negociere strategică sau informațiile care identifică o persoană pot rămâne sensibile ani întregi. Diferența dintre aceste durate schimbă discuția: pregătirea pentru era cuantică nu începe cu achiziția unui aparat spectaculos, ci cu întrebarea cât timp trebuie să rămână secret ceea ce produci astăzi.
Calculatoarele cuantice amenință anumite mecanisme, nu orice formă de criptare în același fel
Criptografia folosită online îndeplinește mai multe roluri. Unele mecanisme protejează conținutul, altele ajută două sisteme să stabilească o cheie comună, iar semnăturile digitale permit verificarea autenticității și a integrității. Într-o conexiune obișnuită, aceste componente lucrează împreună, astfel încât expresia „conexiune criptată” poate ascunde mai mulți algoritmi și presupuneri de securitate.
Un calculator cuantic suficient de puternic ar putea folosi algoritmul lui Shor pentru a rezolva eficient probleme matematice pe care se bazează mecanisme precum RSA și criptografia pe curbe eliptice. Asta ar afecta stabilirea unor chei și numeroase semnături digitale. Nu este vorba doar despre încercarea mai rapidă a tuturor parolelor, ci despre schimbarea dificultății unor probleme considerate practic imposibil de rezolvat cu resursele clasice disponibile.
Criptarea simetrică, folosită frecvent pentru conținut, are o situație diferită. Algoritmul lui Grover poate oferi un avantaj teoretic pentru anumite căutări, dar nu produce aceeași prăbușire a securității ca în cazul mecanismelor vulnerabile la Shor. Dimensiunea cheilor și implementarea contează. Din acest motiv, afirmația că „un calculator cuantic va sparge instantaneu orice criptare” este o simplificare care încurcă mai mult decât explică.
În practică, atacatorul poate urmări tocmai componenta care protejează sau stabilește cheia folosită pentru conținut. Un fișier criptat cu un algoritm simetric robust nu este suficient protejat pe termen lung dacă cheia lui este accesibilă printr-un mecanism care va deveni vulnerabil. Securitatea arhivei depinde de întregul traseu al cheii, nu numai de numele algoritmului trecut pe ambalaj.
Semnăturile ridică o altă problemă: încrederea în cine a emis un document sau o actualizare software. Dacă mecanismul de semnare ar deveni vulnerabil, atacatorul ar putea încerca să producă dovezi false de autenticitate. Acesta este un risc diferit de citirea unei arhive capturate, dar aparține aceleiași pregătiri criptografice. Un sistem are nevoie atât de protejarea secretelor, cât și de verificarea sigură a originii informațiilor pe care le acceptă.
Nici numărul de qubiți anunțat într-un comunicat nu spune singur dacă o mașină poate ataca sisteme reale. Corectarea erorilor, calitatea operațiunilor și resursele necesare pentru un calcul util contează enorm. Nu există o dată certă pentru apariția unei capacități criptografic relevante. Incertitudinea justifică pregătirea, fără să transforme fiecare progres din laborator într-o dovadă că toate conturile bancare sunt deja expuse.
O conexiune sigură astăzi poate ascunde un risc pentru informația păstrată mult timp
Să presupunem că o companie transmite planurile unui produs care va avea un ciclu comercial de cincisprezece ani. Un atacator poate captura comunicații sau poate copia arhive criptate, fără să obțină imediat conținutul. Dacă, peste o perioadă, poate compromite mecanismul care protejează cheile relevante, informația recuperată ar putea descrie încă un produs valoros. Este un scenariu posibil, nu o predicție despre un atac deja reușit.
Pentru instituții publice și infrastructuri, durata poate fi și mai mare. Datele despre persoane, documentele confidențiale și anumite configurații păstrate în arhive nu își pierd sensibilitatea odată cu schimbarea unui laptop. O breșă descoperită azi poate avea o dimensiune imediată și una amânată, iar evaluarea incidentului trebuie să țină cont de ambele atunci când informația furată are valoare pe termen lung.
Un concept important este confidențialitatea sesiunilor anterioare, proprietate cunoscută ca forward secrecy. În protocoalele care o asigură corect, compromiterea ulterioară a unei chei de lungă durată nu ar trebui să permită automat descifrarea sesiunilor trecute. Este o protecție valoroasă împotriva unor atacuri clasice. Totuși, dacă schimbul de chei al sesiunilor capturate folosește o problemă matematică vulnerabilă la un viitor atac cuantic, această proprietate nu oferă singură rezistență postcuantică.
Actualizarea infrastructurii în viitor nu modifică retroactiv copiile deja capturate. Dacă atacatorul a păstrat materialul necesar, o conexiune nouă și mai sigură nu repară automat sesiunea veche. Similar, recriptarea unei arhive din companie protejează versiunea aflată sub controlul acesteia, dar nu poate transforma copia furată într-un fișier nou. Prevenirea expunerii are, de aceea, o importanță aparte.
Riscul nu este identic pentru toate datele și nu trebuie umflat artificial. O arhivă protejată cu mecanisme potrivite, ale cărei chei nu sunt expuse prin scheme vulnerabile, nu devine automat lizibilă doar pentru că apare calculul cuantic. Analiza trebuie să urmărească algoritmii, protocoalele, cheile și materialul pe care atacatorul l-ar putea avea. Expresia „era cuantică” nu înlocuiește această verificare.
Criptografia postcuantică există deja, dar migrarea nu este un simplu buton
Criptografia postcuantică urmărește folosirea unor mecanisme considerate rezistente atât la atacuri clasice, cât și la cele realizabile cu un calculator cuantic. Ea poate rula pe calculatoare obișnuite. Nu este necesar ca o firmă din România să cumpere un calculator cuantic pentru a adopta asemenea protecții, la fel cum nu are nevoie de un laborator propriu pentru a folosi criptografia actuală.
În august 2024, NIST a publicat trei standarde principale: ML-KEM pentru stabilirea cheilor și ML-DSA, respectiv SLH-DSA, pentru semnături digitale. Existența standardelor permite trecerea de la promisiuni generale la implementări evaluabile, dar nu certifică automat orice produs care se declară „quantum safe”. Integrarea într-un protocol și protecția implementării rămân decisive pentru securitatea reală.
Migrarea poate schimba dimensiunea mesajelor, certificatele, performanța și compatibilitatea dintre sisteme. Un server actualizat poate comunica în continuare cu un echipament vechi, care nu înțelege mecanismul nou. Un dispozitiv industrial cu resurse limitate poate necesita alt calendar decât o aplicație web. În unele implementări sunt folosite combinații hibride între mecanisme clasice și postcuantice, însă construcția lor trebuie să fie susținută de protocoale și produse bine evaluate.
O etapă de testare ar trebui să urmărească și situațiile în care conexiunea revine la mecanismul vechi pentru compatibilitate. Dacă trecerea la protecția nouă este doar opțională, organizația trebuie să știe când este folosită efectiv. Instalarea unei versiuni recente nu dovedește, singură, că toate comunicările sunt postcuantice. Această verificare împiedică confundarea posibilității tehnice cu protecția aplicată datelor reale.
În Europa, foaia de parcurs coordonată adoptată în 2025 urmărește începerea tranziției de către statele membre până la sfârșitul lui 2026 și protejarea utilizărilor cu risc ridicat cât mai repede, cel târziu până la sfârșitul lui 2030. Aceste repere descriu o strategie de pregătire; nu reprezintă data la care ar deveni posibil un atac și nici un termen uniform aplicabil oricărei firme.
Primul pas util este inventarul criptografic. Dacă administrezi o organizație, identifică unde sunt folosite chei, certificate și protocoale, cine le gestionează și ce furnizor poate actualiza componentele. Include conexiunile dintre aplicații, copiile de siguranță, semnarea actualizărilor și echipamentele care vor rămâne în funcțiune ani întregi. O listă incompletă poate lăsa exact sistemul important pe care nu îl mai observă nimeni.
Valoarea datelor și durata proiectului decid cât de repede trebuie să înceapă pregătirea
O organizație poate ordona prioritățile comparând durata de confidențialitate a informațiilor cu timpul necesar migrării și cu incertitudinea progresului tehnologic. Dacă o arhivă trebuie protejată douăzeci de ani, iar înlocuirea sistemului durează cinci, așteptarea până la demonstrarea unui atac practic poate fi o alegere riscantă. Calculul este despre expunere și pregătire, nu despre ghicirea unui an spectaculos.
Pentru o companie românească, problema poate apărea prin relația cu o bancă, un partener industrial sau o autoritate publică, chiar dacă firma nu dezvoltă produse criptografice. La o achiziție, cere informații concrete despre algoritmii utilizați, suportul pentru standarde și modul în care vor fi actualizate componentele. O promisiune de marketing fără versiuni, responsabilități și teste de interoperabilitate nu formează un plan de migrare.
Protecțiile obișnuite rămân necesare. Un atacator care obține documentele în clar prin phishing sau printr-un cont compromis nu mai are nevoie de viitorul cuantic. Controlul accesului, păstrarea limitată a datelor și protejarea copiilor de siguranță reduc expunerea indiferent de algoritm. Criptografia postcuantică rezolvă o categorie de riscuri, fără să corecteze singură toate greșelile de administrare.
Pentru utilizatorul individual, schimbarea va veni în mare parte prin actualizările platformelor, browserelor și serviciilor folosite. Păstrează dispozitivele la zi și evită soluțiile necunoscute care promit protecție totală printr-o aplicație miraculoasă. Dacă păstrezi arhive sensibile foarte mult timp, verifică separat cum sunt protejate și cum sunt gestionate cheile; vechimea unui fișier nu înseamnă că informația din el a devenit inofensivă.
Strategia „colectează acum, decriptează mai târziu” mută discuția despre securitate din prezent către întreaga viață a informației. Datele pot fi capturate într-un moment și exploatate în altul, iar apărarea trebuie să țină cont de această distanță. Pregătirea utilă începe când mai există timp pentru inventar, testare și înlocuire, nu când un titlu despre un nou calculator transformă o migrare de ani într-o urgență imposibilă.