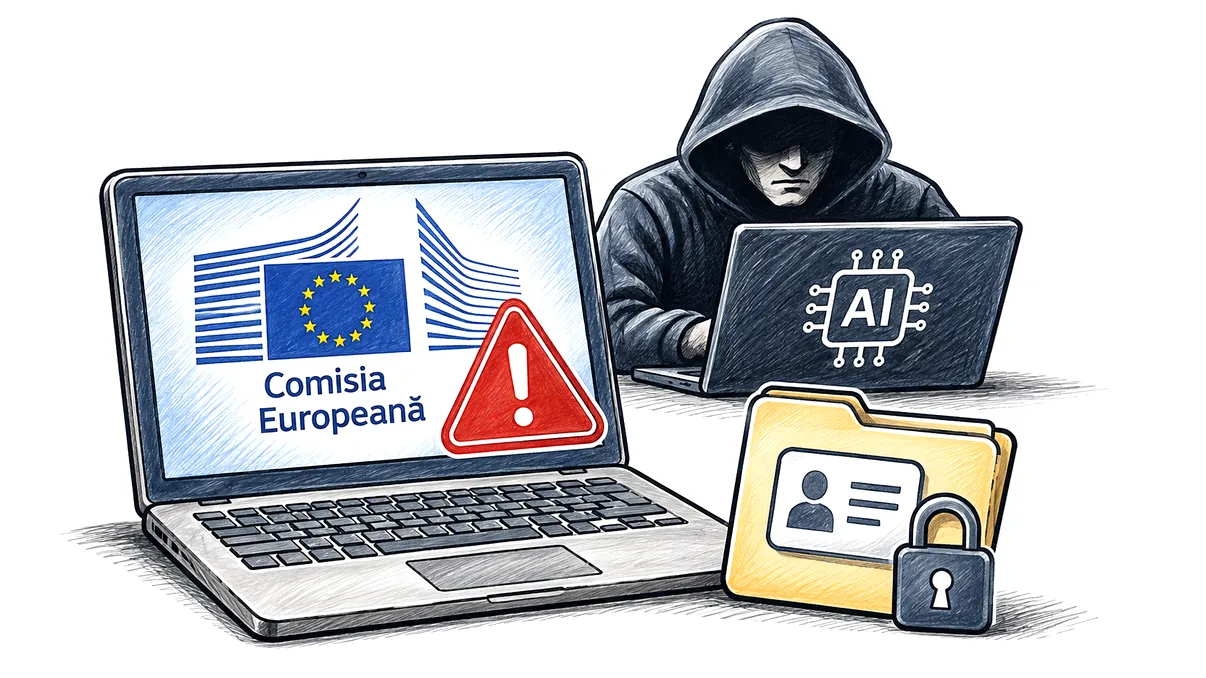
Atac cibernetic masiv asupra Comisiei Europene. Hackerii au folosit inteligența artificială, iar datele personale ale angajaților ar putea fi compromise

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Una dintre cele mai importante instituții ale Uniunii Europene se confruntă cu o criză de securitate informatică ce ridică întrebări serioase despre vulnerabilitatea infrastructurilor digitale guvernamentale în fața noilor instrumente bazate pe inteligență artificială. Comisia Europeană a fost ținta unui atac cibernetic de amploare, care a perturbat timp de aproximativ zece zile funcționarea unor sisteme interne esențiale și ar fi putut compromite cantități importante de date personale. Incidentul a ajuns inclusiv pe agenda celor mai înalți oficiali europeni, în timp ce specialiștii încearcă să stabilească dimensiunea reală a pagubelor.
Potrivit unei investigații publicate joi, 19 noiembrie 2026, de POLITICO și preluate de Reuters, atacatorii ar fi utilizat ARTEX, un instrument de securitate informatică bazat pe inteligență artificială, conceput pentru identificarea vulnerabilităților din sistemele IT. Deși Comisia Europeană consideră că a reușit să limiteze cea mai mare parte a atacului, autoritățile nu au stabilit încă dacă informațiile personale ale angajaților au ajuns efectiv în posesia hackerilor. Mai multe aplicații au fost dezactivate preventiv, iar activitatea instituției a fost afectată pentru o perioadă neobișnuit de lungă.
Sistemele de salarizare, concedii și decontări medicale au fost afectate
Problemele au vizat în special infrastructura informatică utilizată pentru gestionarea resurselor umane. Angajații Comisiei Europene nu au putut accesa în condiții normale aplicațiile prin care verifică informațiile salariale, introduc date privind programul de lucru sau solicită concedii. A fost afectat și sistemul destinat decontării cheltuielilor medicale, ceea ce a extins consecințele atacului dincolo de activitățile administrative obișnuite ale instituției.
Conform informațiilor publicate de Reuters, perturbările s-au întins pe aproximativ zece zile, timp în care responsabilii IT au încercat să identifice sistemele vulnerabile și să prevină eventuale compromiteri suplimentare. Unele aplicații au fost scoase temporar din funcțiune ca măsură de precauție, o decizie care poate limita propagarea unui atac, dar care provoacă inevitabil dificultăți operaționale într-o instituție cu mii de angajați. Între timp, accesul la majoritatea serviciilor afectate a fost restabilit.
O sursă din cadrul Uniunii Europene, citată de Euronews sub protecția anonimatului, a explicat că instituția consideră cea mai mare parte a atacului drept controlată, însă amploarea completă a eventualelor pagube rămâne necunoscută. Această incertitudine este importantă deoarece întreruperea funcționării unor servicii informatice nu dovedește automat că datele au fost furate. La momentul publicării informațiilor, nu exista o confirmare oficială privind volumul documentelor sau al informațiilor personale care ar fi putut fi accesate de atacatori.
ARTEX, instrumentul bazat pe inteligență artificială folosit de hackeri
Unul dintre cele mai îngrijorătoare aspecte ale incidentului este tehnologia despre care autoritățile europene susțin că a fost utilizată în campania cibernetică. CERT-EU, structura responsabilă de securitatea informatică a instituțiilor Uniunii Europene, a identificat la începutul lunii noiembrie utilizarea instrumentului ARTEX de către hackeri internaționali care au vizat Comisia Europeană. Potrivit POLITICO, acesta este un instrument bazat pe inteligență artificială, dezvoltat pentru identificarea vulnerabilităților existente în infrastructurile informatice.
ARTEX este conceput pentru automatizarea unor operațiuni de testare a securității, cunoscute în industrie drept penetration testing. În utilizările legitime, asemenea tehnologii ajută administratorii și specialiștii în securitate să descopere erori de configurare, aplicații vulnerabile sau alte puncte slabe înainte ca acestea să fie exploatate. Problema apare atunci când aceleași capacități sunt folosite în scopuri malițioase, pentru identificarea rapidă a unor căi de acces neautorizat.
Integrarea inteligenței artificiale în asemenea instrumente poate reduce considerabil timpul necesar analizării unor sisteme complexe și poate automatiza etape care, în mod tradițional, necesitau intervenția repetată a unui specialist. În loc să examineze manual fiecare posibilă vulnerabilitate, un atacator poate utiliza tehnologii capabile să coordoneze mai multe verificări și să interpreteze rezultatele într-un ritm ridicat. Această evoluție nu înseamnă că inteligența artificială poate compromite automat orice sistem, ci că instrumentele respective pot deveni multiplicatori de eficiență pentru atacatori.
Totuși, informațiile disponibile nu clarifică exact cum a fost utilizat ARTEX în cazul Comisiei Europene, ce vulnerabilități ar fi fost exploatate sau cât din operațiune a fost realizat autonom. Identificarea instrumentului într-o campanie cibernetică nu reprezintă, în sine, dovada că acesta a executat toate etapele atacului fără intervenție umană. Identitatea și proveniența exactă a atacatorilor nu au fost nici ele confirmate public.
Comisia Europeană a activat mecanismele de criză și investighează posibila scurgere de date
Gravitatea incidentului a determinat convocarea organismului intern de gestionare a crizelor la cel mai înalt nivel. Miercuri, 18 noiembrie, Henna Virkkunen, vicepreședinta executivă a Comisiei Europene responsabilă de suveranitatea tehnologică, securitate și democrație, i-a informat pe ceilalți comisari despre situația sistemelor informatice și măsurile adoptate. Faptul că incidentul a fost discutat la acest nivel evidențiază implicațiile sale pentru funcționarea uneia dintre instituțiile centrale ale Uniunii Europene.
Thomas Regnier, purtător de cuvânt al Comisiei Europene, a confirmat pentru POLITICO că instituția a adoptat măsurile necesare după identificarea unei campanii cibernetice. Reprezentantul Comisiei a explicat că au fost vizate anumite sisteme și că persoanele afectate au fost informate conform procedurilor obișnuite. Într-un răspuns transmis și Euronews România, instituția a precizat că verifică preventiv și alte sisteme informatice, colaborând cu CERT-EU și cu Autoritatea Europeană pentru Protecția Datelor.
Incidentul este cu atât mai sensibil cu cât nu reprezintă prima problemă majoră de securitate informatică semnalată anul acesta la nivelul Comisiei Europene. În martie 2026, infrastructura cloud care găzduia o parte din platforma Europa.eu a fost compromisă, iar investigațiile ulterioare au indicat sustragerea unor date. Separat, la începutul anului, un alt incident a vizat infrastructura de administrare a dispozitivelor mobile utilizate de angajați. Nu există însă dovezi publice care să demonstreze că aceste episoade au fost coordonate sau că ar avea aceiași autori.
Noul atac evidențiază o contradicție tot mai evidentă a erei inteligenței artificiale: tehnologiile care pot ajuta instituțiile să identifice și să elimine vulnerabilități sunt utilizate, în același timp, și de cei care încearcă să le exploateze. Pentru Comisia Europeană, provocarea imediată rămâne stabilirea exactă a informațiilor eventual compromise și recuperarea completă a sistemelor afectate. Pentru restul administrațiilor europene, inclusiv cele din România, incidentul reprezintă un avertisment despre viteza cu care evoluează amenințările informatice și despre consecințele pe care le poate avea chiar și o breșă limitată într-o infrastructură critică.