„Acceptă notificarea ca să scapi de ea”: de ce bombardarea cu cereri de autentificare încă funcționează?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
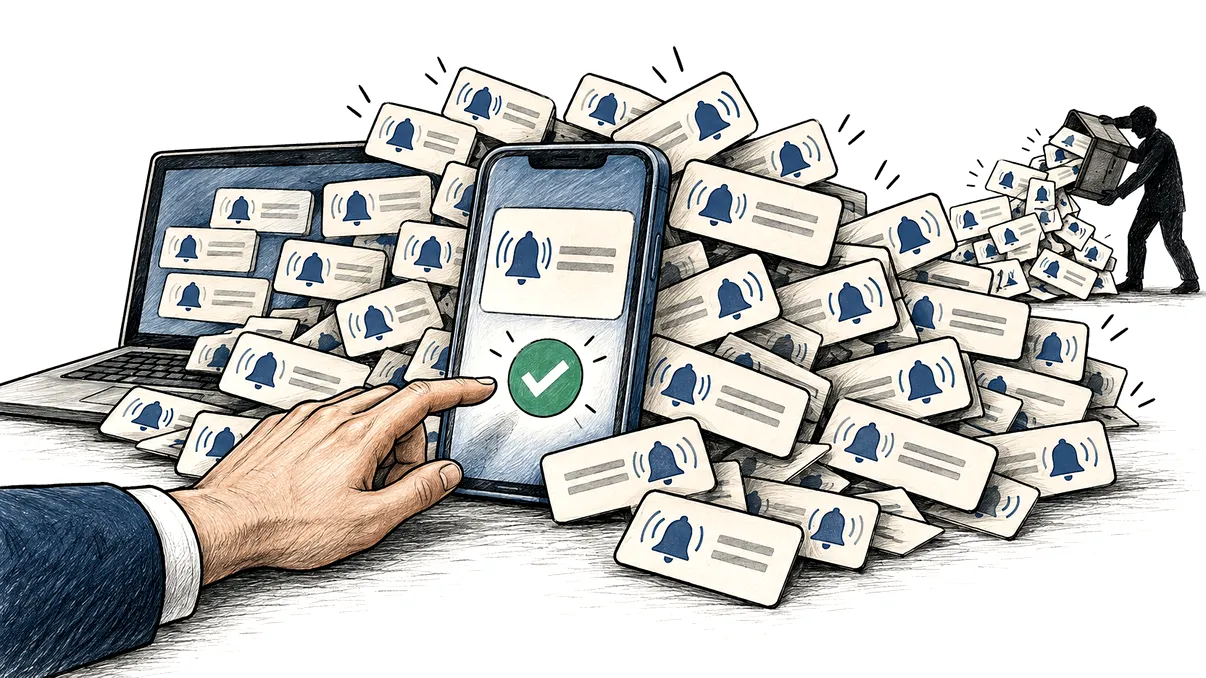
Telefonul vibrează în timpul unei ședințe și cere aprobarea unei conectări. Apeși Refuz, dar notificarea revine după câteva secunde. Apoi apare din nou seara, noaptea sau exact când încerci să termini ceva urgent. Bombardarea cu solicitări de autentificare, cunoscută drept MFA fatigue, push fatigue sau push bombing, nu încearcă să spargă matematic mecanismul de securitate. Atacul transformă o funcție de protecție într-o sursă de presiune și pariază pe o reacție omenească: confuzie, oboseală, automatism sau dorința de a opri alertele.
Metoda pare rudimentară, dar continuă să fie eficientă deoarece notificarea vine din aplicația reală de autentificare. Nu există neapărat o pagină falsă și nici un mesaj evident scris greșit. Atacatorul a obținut deja parola sau a ajuns la un punct al procesului în care îi lipsește doar confirmarea celui de-al doilea factor. De fiecare dată când încearcă să se conecteze, telefonul victimei primește o cerere legitimă pentru o acțiune frauduloasă. Dacă una dintre solicitări este acceptată, sistemul poate interpreta gestul drept validarea proprietarului contului.
Atacul începe de obicei după compromiterea parolei
Bombardarea MFA nu înseamnă că primul factor a fost inutil. Dimpotrivă, apariția repetată a cererilor indică adesea că atacatorul cunoaște deja parola și încearcă să treacă de verificarea suplimentară. Datele pot proveni dintr-o campanie de phishing, dintr-un program care fură informații, din reutilizarea aceleiași parole pe mai multe servicii sau dintr-o bază de date expusă. Dacă parola este corectă, platforma declanșează etapa de aprobare pe telefon, iar infractorul poate repeta procesul de multe ori.
Momentul atacului este ales uneori intenționat. Solicitările trimise la ore târzii pot trezi victima și îi pot reduce atenția. Cele lansate în timpul programului pot fi confundate cu o reconectare automată la e-mail, VPN sau o aplicație internă. Într-o organizație cu multe servicii și autentificări zilnice, utilizatorii ajung să confirme frecvent notificări și pot pierde legătura dintre acțiunea făcută pe laptop și alerta primită pe telefon. Atacatorul exploatează această rutină, nu doar oboseala fizică.
Unele sisteme trimit o cerere simplă cu două opțiuni, Accept și Refuz. Dacă ecranul nu oferă informații clare despre locație, dispozitiv sau aplicație, victima trebuie să decidă rapid pe baza contextului. Repetarea notificărilor mărește șansa unei apăsări greșite. Chiar și un utilizator atent poate atinge butonul nepotrivit când deblochează telefonul, răspunde la un mesaj sau încearcă să elimine alerta. Atacul are nevoie de o singură aprobare, în timp ce victima trebuie să refuze corect fiecare încercare.
Pentru echipa de securitate, seria de cereri este și un indicator că parola poate fi compromisă. Simpla blocare a notificărilor nu rezolvă cauza. Jurnalele arată contul vizat, aplicația, sursa încercărilor și momentele în care a fost declanșat al doilea factor. Corelarea acestor date cu mesajele de phishing sau cu alertele de pe dispozitiv poate identifica originea incidentului. Dacă mai mulți angajați primesc solicitări similare, campania trebuie tratată la nivelul organizației, nu ca o problemă individuală de telefon. Resetarea controlată a acreditărilor și căutarea altor conectări devin prioritare.
De ce presiunea psihologică încă produce aprobări
Un motiv important este ambiguitatea. O notificare oficială nu explică întotdeauna dacă solicitarea provine de la o aplicație care s-a deconectat, de la un coleg care configurează un serviciu sau de la un atacator. Mulți oameni au întâlnit erori de sincronizare și proceduri IT neclare, astfel încât o serie de alerte poate părea o defecțiune enervantă. După mai multe refuzuri, apare tentația de a accepta o dată pentru a vedea dacă problema dispare. Exact această reacție este urmărită.

Al doilea factor este prezentat deseori ca o barieră aproape absolută, iar această imagine poate crea un sentiment fals de siguranță. Utilizatorul presupune că aplicația de autentificare nu ar afișa o cerere dacă nu ar exista un motiv legitim. În realitate, aplicația confirmă că cineva încearcă o conectare cu datele corecte, nu că persoana aflată la celălalt capăt este de încredere. Notificarea este autentică, dar intenția din spatele ei nu este.
Atacul mai profită și de diferența dintre ritmul companiei și ritmul securității. Când un angajat este presat de un termen, o comandă, un client sau o videoconferință, fiecare pas suplimentar este perceput ca o fricțiune. Solicitarea MFA devine parte din zgomotul operațional. Dacă organizația trimite prea multe alerte și cere aprobări pentru acțiuni banale, oamenii sunt antrenați să apese mecanic. O configurație de securitate care produce notificări excesive poate slăbi chiar atenția pe care încearcă să o cultive.
Designul interfeței contează la fel de mult ca mesajele de instruire. O alertă care arată doar două butoane și dispare repede încurajează reacția automată. Afișarea numărului de potrivire, a aplicației, a dispozitivului și a locației oferă context, dar informațiile trebuie prezentate clar, nu într-un ecran aglomerat. Compania trebuie să reducă solicitările inutile și să explice când este normal să apară o cerere. Dacă angajatul știe că aprobarea vine numai după o acțiune începută de el, o notificare spontană devine imediat suspectă, nu doar enervantă.
Apelul fals de la suport transformă zgomotul într-o poveste credibilă
Campaniile mai bine pregătite nu se bazează doar pe notificări. După ce telefonul începe să vibreze, victima poate primi un apel de la cineva care se prezintă drept tehnician, administrator sau reprezentant al furnizorului. Persoana afirmă că există o problemă cu sincronizarea contului și că ultima cerere trebuie aprobată pentru oprirea alertelor. Pentru că notificările au apărut înaintea apelului, explicația pare să confirme o situație pe care victima o vede deja pe ecran.
Atacatorul poate cunoaște numele angajatului, departamentul, adresa de e-mail și serviciile folosite de companie. Informațiile provin din rețele profesionale, breșe anterioare sau mesaje furate. Un ton calm, câteva detalii tehnice și folosirea corectă a denumirii aplicației fac apelul mai credibil. Uneori este cerut numărul afișat pe ecran sau selectarea unei valori într-o fereastră de autentificare. Orice pas care aprobă o conectare neinițiată de utilizator rămâne periculos, indiferent cât de convingător sună interlocutorul.
Suportul real nu are nevoie ca un angajat să aprobe o autentificare necunoscută pentru a opri un atac. Dacă primești un astfel de apel, închide conversația și contactează echipa IT prin numărul intern sau canalul pe care îl folosești în mod obișnuit. Nu continua folosind datele oferite de apelant și nu te baza pe numărul afișat, deoarece identitatea apelantului poate fi falsificată. Menționează că ai primit atât notificări, cât și un apel, fiindcă asocierea lor indică o tentativă coordonată.
Organizația trebuie să aibă o regulă simplă pentru verificarea solicitărilor de suport. Tehnicianul real se identifică printr-un tichet, un canal intern și o procedură care poate fi confirmată independent. Nu cere parole, coduri și aprobarea unei conectări pe care utilizatorul nu a inițiat-o. Echipa de helpdesk are nevoie și de protecție împotriva atacatorilor care încearcă invers: sună pretinzând că sunt angajați și cer resetarea factorilor MFA. Confirmarea identității nu trebuie să se bazeze pe informații publice, pe presiunea unei urgențe sau pe faptul că apelantul cunoaște numele managerului.
Refuzul este primul pas, nu sfârșitul incidentului
Când apare o cerere pe care nu ai inițiat-o, apasă Refuz și raporteaz-o. Nu presupune că problema s-a încheiat doar pentru că ultima notificare a dispărut. Schimbă parola de pe un dispozitiv despre care ai motive să crezi că este sigur și nu reutiliza o variantă apropiată de cea veche. Cere închiderea sesiunilor active și verificarea jurnalelor de conectare. Dacă ai aprobat accidental o solicitare, spune acest lucru direct echipei IT; viteza răspunsului este mai importantă decât teama de a recunoaște greșeala.
Organizațiile pot reduce riscul prin potrivirea numerelor, unde ecranul de conectare afișează o valoare care trebuie selectată sau introdusă pe telefon. Metoda leagă mai bine cererea de acțiunea inițiată de utilizator și face mai dificilă aprobarea mecanică. Limitarea frecvenței solicitărilor și blocarea temporară a încercărilor repetate reduc presiunea. Detaliile despre aplicație, dispozitiv și locație trebuie afișate clar, dar nu trebuie tratate ca dovadă absolută, deoarece unele informații pot fi mascate sau imitate.
Cea mai solidă evoluție este autentificarea rezistentă la phishing, bazată pe chei de securitate sau passkey-uri care verifică serviciul pentru care sunt folosite. Aceste metode reduc dependența de o simplă aprobare trimisă la distanță. Tranziția nu elimină nevoia de educație și monitorizare, dar scade valoarea parolei furate și limitează eficiența bombardării. Pentru utilizator, regula rămâne simplă: aprobă doar conectarea pe care ai început-o chiar atunci și oprește procesul dacă telefonul cere ceva ce nu poți asocia cu o acțiune proprie.
Planul de răspuns trebuie testat înaintea unui incident. Utilizatorul are nevoie de un canal rapid de raportare, inclusiv atunci când nu mai poate intra în cont. Administratorii trebuie să poată revoca sesiunile, bloca temporar conectarea și verifica dacă aprobarea a fost folosită. După remediere, cauza parolei compromise trebuie stabilită, altfel atacatorul poate repeta tentativa. Analiza poate conduce la eliminarea unei extensii malițioase, la izolarea unui calculator sau la avertizarea altor angajați. Refuzul notificării oprește o încercare, dar închiderea completă a incidentului cere eliminarea punctului inițial de acces.
Este important și modul în care compania comunică problema. Mesajele interne care prezintă fiecare aprobare greșită drept neglijență îi pot determina pe oameni să ascundă incidentul. O cultură utilă separă eroarea de intenție și pune accentul pe raportarea imediată. Simulările pot arăta cum arată o cerere neașteptată și ce canal trebuie folosit, fără să transforme exercițiul într-o capcană umilitoare. După un caz real, explicația trimisă colegilor trebuie să descrie semnele observabile și pașii de urmat, fără date personale despre victimă. Astfel, organizația transformă un incident izolat într-o lecție care reduce șansa următoarei aprobări.