„Sovereign cloud” și suveranitatea datelor: ce înseamnă pentru companiile din România
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
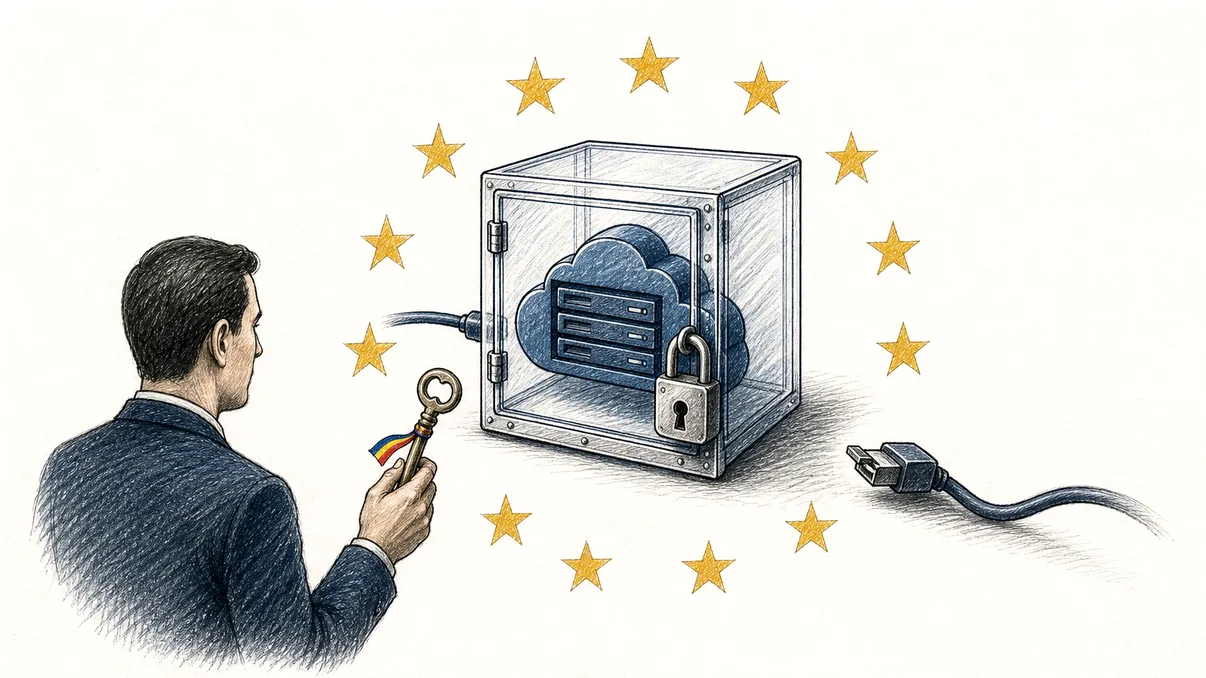
Expresia „sovereign cloud” a trecut rapid din prezentările furnizorilor în caiete de sarcini, consilii de administrație și discuții despre risc. În 2026, Comisia Europeană folosește deja un cadru de evaluare care nu se limitează la locul în care se află serverele, ci analizează controlul juridic, tehnologic, operațional, al lanțului de aprovizionare și al datelor. Pentru o companie din România, această schimbare este importantă fiindcă obligă managementul să distingă între trei întrebări diferite: unde sunt stocate datele, cine le poate controla și cât de realist este să muți aplicația dacă relația cu furnizorul se schimbă.
Conceptul este adesea prezentat prea simplu. Un centru de date amplasat în Uniunea Europeană nu garantează singur suveranitatea, iar o marcă europeană nu elimină automat dependența de software, componente sau personal din afara UE. În același timp, „suveran” nu înseamnă izolat de internet, administrat exclusiv de stat sau incompatibil cu furnizorii globali. Este un set de niveluri de control, ales în funcție de sensibilitatea informației și de consecințele unei întreruperi.
Pentru majoritatea firmelor, întrebarea corectă nu este dacă întregul cloud trebuie să fie suveran. Întrebarea este ce date și procese justifică un nivel suplimentar de control, ce cost implică acesta și ce risc rămâne. O aplicație publică de marketing și un sistem care procesează date medicale, secrete comerciale sau tranzacții financiare nu ar trebui tratate identic.
Suveranitatea înseamnă mai mult decât rezidența datelor
Rezidența descrie locul fizic sau regiunea în care sunt stocate și procesate datele. Este o condiție importantă, dar limitată. O companie poate selecta o regiune europeană și totuși să permită replicarea unor jurnale, accesul unei echipe globale de suport sau administrarea cheilor de criptare de către furnizor. Fără o hartă exactă a fluxurilor, eticheta „date în UE” poate ascunde numeroase excepții.
Suveranitatea juridică privește legile și jurisdicțiile care se pot aplica furnizorului, subcontractanților și societății-mamă. Aici apar temerile legate de solicitări ale autorităților din state terțe. Nicio formulă comercială nu oferă imunitate absolută față de conflictele dintre legislații. Compania trebuie să verifice structura contractuală, mecanismele de contestare, transparența solicitărilor și măsurile tehnice prin care furnizorul nu poate accesa conținutul în clar.
Suveranitatea operațională răspunde la întrebarea cine poate administra sistemul. Sunt operatorii în UE? Există acces privilegiat din afara spațiului aprobat? Poate clientul audita intervențiile? Funcționează serviciul dacă legătura cu o platformă globală este întreruptă? Pentru infrastructurile critice, un serviciu care păstrează datele local, dar depinde zilnic de un plan de control extern, poate oferi mai puțină autonomie decât sugerează adresa centrului de date.
Suveranitatea tehnologică privește dependența de formate, interfețe, cipuri, hipervizoare, servicii administrate și instrumente proprietare. Nu presupune eliminarea tuturor componentelor străine, lucru nerealist în multe proiecte. Înseamnă să cunoști dependențele, să folosești standarde deschise unde este posibil și să menții o cale credibilă de continuare sau migrare. O aplicație scrisă integral în jurul unor servicii unice poate fi găzduită în România și totuși imposibil de mutat fără rescriere.
Controlul criptografic este o piesă esențială. Dacă doar clientul deține efectiv cheile și acestea sunt gestionate separat de furnizor, riscul accesului neautorizat scade. Totuși, criptarea nu rezolvă totul: aplicația trebuie să proceseze datele, iar la un moment dat acestea pot exista în memorie într-o formă utilizabilă. Arhitectura, drepturile administratorilor, jurnalizarea și separarea responsabilităților rămân decisive.
Regulile europene schimbă piața și contractele
Regulamentul european privind datele se aplică din septembrie 2025 și încearcă să reducă obstacolele la schimbarea furnizorilor de servicii de procesare a datelor. El impune eliminarea barierelor contractuale, tehnice și organizaționale, iar taxele de schimbare și de transfer necesare migrării urmează să dispară complet în ianuarie 2027. Pentru clienți, direcția este favorabilă, însă nu transformă o aplicație dependentă de tehnologii proprietare într-una portabilă peste noapte.
Regulamentul general privind protecția datelor rămâne baza pentru informațiile cu caracter personal. Suveranitatea nu îl înlocuiește și nici nu garantează automat conformitatea. Firma are în continuare nevoie de un temei de prelucrare, minimizarea datelor, perioade de retenție, securitate și mecanisme pentru drepturile persoanelor. De asemenea, trebuie evaluate transferurile internaționale și subcontractanții, nu doar furnizorul afișat pe factură.
Pentru organizațiile din sectoare esențiale, NIS2 ridică nivelul așteptărilor privind gestionarea riscului, lanțul de aprovizionare, continuitatea și raportarea incidentelor. În finanțe, DORA cere o abordare foarte structurată a riscului tehnologic și a furnizorilor terți. Aceste reguli nu obligă toate companiile să cumpere aceeași categorie de cloud, dar fac imposibilă delegarea integrală a responsabilității. Externalizarea infrastructurii nu externalizează răspunderea conducerii.
Cadrul european de suveranitate publicat pentru achizițiile instituțiilor UE este relevant și pentru sectorul privat deoarece descompune conceptul în criterii verificabile. Sunt analizate strategia, jurisdicția, datele și AI, operațiunile, lanțul de aprovizionare, tehnologia, securitatea și sustenabilitatea. Mesajul util pentru o firmă românească este că suveranitatea poate fi evaluată pe niveluri. Nu trebuie cerut maximum pentru orice aplicație, dar alegerea trebuie documentată.
Contractele devin astfel documente tehnice, nu doar comerciale. Ele trebuie să precizeze localizarea, accesul administrativ, notificarea incidentelor, auditul, subcontractanții, continuitatea, ștergerea verificabilă și formatul de export. O promisiune generală de „cloud european” valorează puțin dacă anexele permit schimbarea unilaterală a regiunii sau dacă restaurarea datelor depinde de un serviciu imposibil de replicat.
Auditul trebuie să poată produce dovezi, nu doar declarații. Rapoartele de acces privilegiat, localizarea copiilor, rezultatele testelor de recuperare și lista actualizată a subcontractanților arată dacă promisiunea funcționează în practică. Pentru serviciile importante, compania ar trebui să definească și ce se întâmplă la încetarea contractului: perioada de tranziție, suportul oferit, verificarea ștergerii și responsabilitatea pentru datele rămase în copii de siguranță.
Patru modele de cloud, fiecare cu un compromis
Primul model este regiunea europeană a unui furnizor global. Avantajele sunt gama largă de servicii, maturitatea, scalarea și ecosistemul. Pentru multe date obișnuite, poate fi alegerea corectă dacă sunt folosite criptarea, controlul accesului și clauze potrivite. Limita este dependența juridică și tehnologică de un grup global, chiar dacă infrastructura se află în UE.
Al doilea este oferta „sovereign” a unui furnizor mare, operată prin entități sau parteneri europeni și cu acces administrativ restricționat. Aceasta poate păstra o parte din experiența platformei globale, adăugând controale locale. Trebuie verificat ce servicii sunt realmente disponibile, cine livrează actualizările și cât de autonom funcționează platforma. Uneori suveranitatea acoperă infrastructura de bază, nu întregul portofoliu.
Al treilea model este furnizorul european sau românesc. Proximitatea contractuală, suportul local și controlul jurisdicțional pot fi avantaje reale. În schimb, portofoliul, acoperirea geografică și capacitatea de investiție pot fi mai mici. Originea companiei nu este suficientă: echipamentele, software-ul, backupul și subcontractorii trebuie analizați. Un furnizor local poate construi serviciul pe o platformă globală, caz în care o parte din dependențe rămâne.
Al patrulea model este cloudul privat sau hibrid, controlat direct de organizație ori de un operator dedicat. Oferă libertate și izolare mai mare, dar transferă clientului costul competențelor, al actualizărilor, al redundanței și al securității. „În sediul nostru” nu înseamnă automat mai sigur. Un sistem neactualizat, administrat de două persoane și fără recuperare testată poate fi mai vulnerabil decât un serviciu public bine configurat.
Cele mai multe companii vor combina modelele. Datele foarte sensibile pot rămâne într-un mediu controlat, aplicațiile standard pot folosi cloud public, iar copiile de continuitate pot fi păstrate separat. Arhitectura hibridă nu trebuie romantizată: integrarea, identitățile, monitorizarea și competențele pot ridica semnificativ costul. Suveranitatea este un compromis între control, funcționalitate, viteză și preț.
Ce înseamnă concret pentru firmele din România
România are propriul proiect de cloud guvernamental, finanțat prin PNRR, construit în jurul infrastructurii dedicate, al unei componente multicloud și al interoperabilității instituțiilor. Pentru companiile private, proiectul nu este un serviciu comercial, dar schimbă așteptările pieței. Furnizorii, integratorii și organizațiile care lucrează cu sectorul public vor întâlni cerințe mai stricte privind localizarea, autorizarea, auditul și continuitatea.
În același timp, economia românească este polarizată. Filialele marilor grupuri pot primi arhitectura și contractele de la sediul central, în timp ce IMM-urile au echipe mici și putere redusă de negociere. Tocmai acestea din urmă au nevoie de clasificarea simplă a datelor: publice, interne, confidențiale și critice, cu reguli clare pentru fiecare categorie. Fără clasificare, compania riscă fie să plătească suveranitate maximă pentru date banale, fie să trateze superficial informațiile esențiale.
Un plan realist începe cu inventarul aplicațiilor, al datelor și al fluxurilor transfrontaliere. Continuă cu analiza impactului: ce se întâmplă dacă serviciul nu este disponibil o oră, o zi sau o săptămână? Cât costă pierderea datelor? Există obligații sectoriale? Cine are drepturi privilegiate? Răspunsurile stabilesc nivelul necesar de suveranitate mai bine decât o etichetă de marketing.
Portabilitatea trebuie demonstrată prin exerciții. Compania ar trebui să poată exporta datele într-un format utilizabil, să restaureze o copie într-un mediu alternativ și să estimeze timpul și costul migrării. Pentru aplicațiile critice, planul de ieșire se scrie la intrare. Această disciplină îmbunătățește și negocierea: furnizorul știe că organizația înțelege dependențele și nu este captivă complet.
Suveranitatea datelor nu este o declarație patriotică și nici o interdicție generală a tehnologiei globale. Este capacitatea companiei de a decide informat cine controlează informația, sub ce legi, prin ce tehnologie și cu ce opțiuni de continuitate. Pentru România, oportunitatea este construirea unei piețe în care securitatea, interoperabilitatea și competențele locale cresc împreună. Riscul este transformarea termenului într-o bifă scumpă, fără control real. Diferența o fac inventarul, contractul, arhitectura și testele, nu steagul desenat pe oferta comercială.