Hacktivismul și atacurile DDoS asupra Europei: zgomot propagandistic sau amenințare operațională reală?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Un site de instituție publică nu se mai încarcă, iar pe un canal de mesagerie apare imediat o revendicare însoțită de steaguri, amenințări și capturi de ecran. Pentru public, succesiunea poate sugera că atacatorii au pătruns în sistemele statului. Pentru echipa tehnică, situația poate însemna un val de trafic ostil care blochează temporar accesul la o pagină. Distanța dintre aceste două interpretări este spațiul în care hacktivismul produce o parte importantă a efectelor sale.
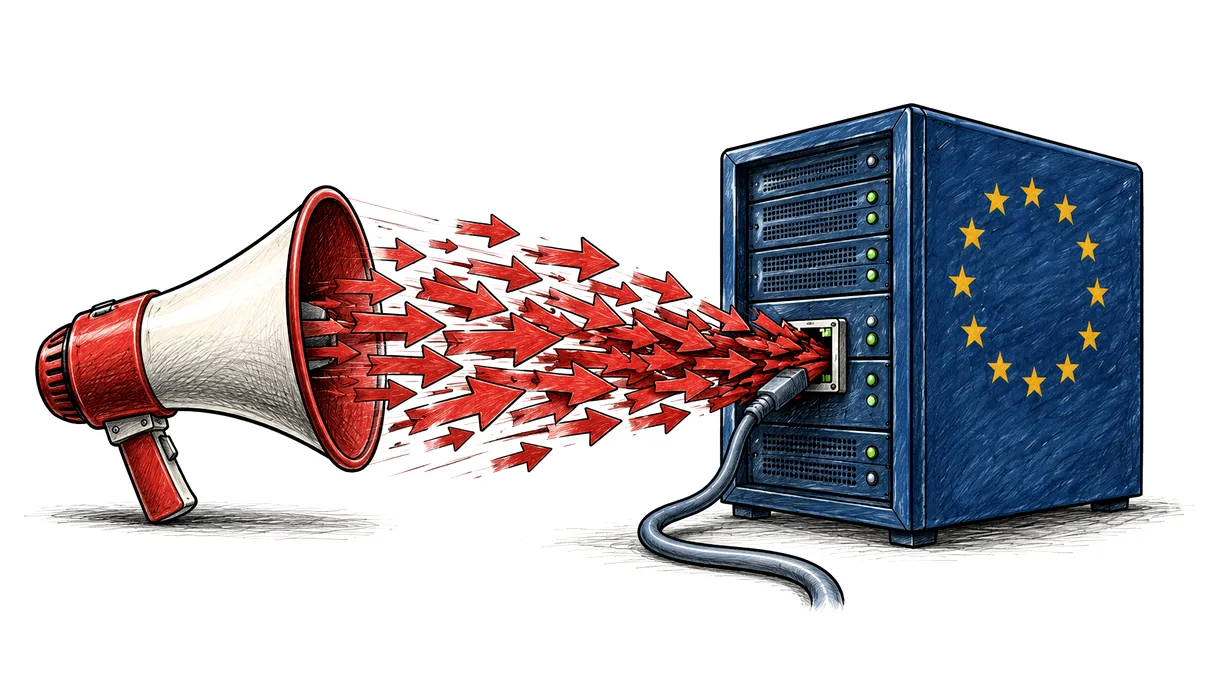
Atacurile prin refuz distribuit de serviciu, cunoscute ca DDoS, pot servi propagandei și pot crea, simultan, probleme operaționale. Un incident de scurtă durată poate fi prezentat drept o victorie strategică, dar o întrerupere într-un moment critic poate afecta utilizatori, tranzacții sau comunicarea unei instituții. Evaluarea cere două măsurători distincte: cât de mult a funcționat mesajul atacatorilor și cât de mult a fost perturbat serviciul. Numărul revendicărilor, luat singur, nu răspunde niciuneia dintre întrebări.
Ce spune raportul european despre amploarea fenomenului
Raportul ENISA Threat Landscape 2026, publicat pe 22 septembrie, analizează evenimente observate în anul 2025. În această evaluare, atacurile DDoS cu impact redus reprezintă 51% dintre cazurile înregistrate. Administrația publică rămâne sectorul cel mai vizat. Aceste rezultate descriu setul de evenimente analizat de agenție, construit din surse deschise și informații furnizate prin mecanisme de cooperare, fără să constituie un inventar complet al tuturor atacurilor din Europa.
O altă categorie din raport privește revendicările hacktiviste. ENISA a identificat 4.709 revendicări împotriva statelor membre, iar peste 89% implicau DDoS. Distincția dintre revendicare și incident verificat este esențială. Un mesaj public al unei grupări poate fi exagerat, poate descrie un atac blocat sau poate atribui aceleiași campanii mai multe ținte. Cifrele arată intensitatea activității observate, însă nu dovedesc că fiecare revendicare a produs o întrerupere relevantă.
Datele ediției din 2025 oferă un reper diferit. Atunci, ENISA a analizat 4.875 de incidente din perioada 1 iulie 2024–30 iunie 2025, iar DDoS reprezenta 77% dintre incidentele raportate. Procentele celor două ediții nu trebuie citite automat ca o reducere exactă a numărului de atacuri. Perioadele de observație și seturile analizate diferă, iar o comparație riguroasă cere examinarea metodologiei și a categoriilor folosite.
În ambele evaluări, amploarea numerică a DDoS coexistă cu impactul mai grav al altor amenințări, în special ransomware. O companie poate vedea zilnic tentative de blocare a site-ului, dar poate suferi pierderi mult mai mari după o singură compromitere a datelor. Frecvența, durata și paguba sunt indicatori diferiți. Prioritizarea securității exclusiv după zgomotul public riscă să lase insuficient protejate sistemele care contează cel mai mult pentru activitatea organizației.
Hacktivismul actual este influențat puternic de evenimente politice și de conflicte. Alegerile, declarațiile liderilor sau sprijinul acordat Ucrainei pot deveni pretexte pentru campanii împotriva unor instituții și companii europene. Alegerea țintelor urmărește adesea vizibilitatea și valoarea simbolică. O pagină asociată unui guvern poate oferi atacatorului mai multă expunere decât un sistem comercial anonim, chiar dacă întreruperea tehnică este limitată.
Cum funcționează atacul și unde apare paguba reală
Un DDoS încearcă să facă un serviciu indisponibil prin trafic sau solicitări provenite din numeroase surse. Unele atacuri urmăresc să satureze conexiunile, altele să consume resursele necesare funcționării aplicației. Distribuirea traficului îngreunează blocarea simplă a unei singure adrese. Dispozitivele participante pot fi compromise, iar în unele campanii sunt folosite și resurse puse voluntar la dispoziție de susținători ai grupării.
La nivelul aplicației, o cerere aparent obișnuită poate declanșa operațiuni costisitoare. O pagină de căutare care consultă o bază de date poate consuma mai multe resurse decât livrarea unei imagini statice. Repetarea masivă a unor asemenea cereri poate afecta serviciul fără un volum de trafic spectaculos. Această diferență explică de ce capacitatea conexiunii la internet nu este singura măsură relevantă pentru rezistența unei platforme.
Blocarea accesului nu demonstrează, prin ea însăși, furtul de date sau preluarea controlului asupra serverelor. Un portal poate deveni indisponibil în timp ce bazele sale de date rămân intacte. Totuși, utilizatorul care nu poate depune o cerere, cumpăra un bilet sau verifica o informație întâmpină o problemă reală. Pentru evaluarea operațională contează serviciul pierdut și momentul întreruperii, chiar atunci când integritatea datelor nu este afectată.
Un exemplu ipotetic este un portal administrativ atacat în apropierea unui termen de depunere. Câteva zeci de minute de indisponibilitate într-o zi obișnuită pot avea un efect redus. Aceeași întrerupere în ultima seară disponibilă poate genera întârzieri, solicitări la telefon și dispute privind respectarea termenului. Gravitatea rezultă din combinația dintre durata atacului, dependența utilizatorilor și existența unei alternative funcționale.
Dependențele tehnice pot extinde efectele dincolo de ținta anunțată. Mai multe servicii pot folosi aceeași conexiune, același furnizor de găzduire sau aceeași componentă de autentificare. Dacă resursa comună este afectată, consecințele pot apărea și în alte aplicații. Un inventar al paginilor publice este insuficient pentru înțelegerea expunerii; este necesară și identificarea infrastructurii care le susține și a punctelor în care serviciile se întâlnesc.
Monitorizarea trebuie să reflecte și experiența utilizatorilor. Un server care răspunde unei verificări interne poate rămâne greu accesibil din anumite rețele sau regiuni. Invers, o eroare observată de un singur utilizator nu demonstrează o întrerupere generală. Dacă investighezi un incident, compară verificări independente, timpi de răspuns și tranzacții finalizate. Astfel poți estima cine a fost afectat, fără să confunzi o captură izolată cu situația întregului serviciu.
Costurile pot continua după restabilirea accesului. În scenariul unui magazin online, clienții care au abandonat cumpărăturile nu revin automat, iar echipa poate avea de rezolvat solicitări acumulate. Pentru o instituție, consecința poate fi mutarea presiunii spre ghișee sau telefon. Aceste efecte trebuie documentate separat de volumul traficului ostil. Două atacuri de dimensiuni tehnice apropiate pot produce pierderi diferite în funcție de utilizatori și de activitatea blocată.
În plus, o protecție prea restrictivă poate bloca accesul legitim. Dacă aplici limitări geografice sau verificări suplimentare, urmărește și cine nu mai poate folosi platforma. Reducerea traficului suspect are valoare numai dacă serviciul rămâne suficient de util pentru publicul căruia îi este destinat.
De ce propaganda amplifică un incident limitat
Pentru o grupare hacktivistă, rezultatul tehnic este adesea materia primă a unei campanii de comunicare. O captură cu o eroare de acces poate fi distribuită ca dovadă a incapacității unei instituții. Publicul nu vede protecțiile care au blocat restul traficului sau faptul că serviciile interne au continuat să funcționeze. Mesajul este construit în jurul unei imagini simple și ușor de redistribuit, în timp ce explicația tehnică necesită verificări și timp.
Operațiunea Eastwood, coordonată în iulie 2025 de Europol și Eurojust, oferă un exemplu documentat al organizării acestor campanii. Acțiunea a vizat rețeaua prorusă NoName057(16) și a perturbat peste o sută de sisteme informatice. România s-a numărat printre țările care au sprijinit investigația. Autoritățile au descris folosirea unor instrumente automatizate și participarea unor simpatizanți motivați atât ideologic, cât și prin recompense.
Potrivit Europol, recrutarea includea mecanisme inspirate din jocuri, precum clasamente și recunoaștere publică, iar unii participanți primeau criptomonede. Un asemenea model poate transforma o acțiune ilegală într-o competiție percepută de susținători ca divertisment sau activism. Pragul de intrare scade când instrumentele sunt pregătite de alții, iar participantul trebuie să urmeze indicații. Absența unor competențe tehnice avansate nu elimină răspunderea pentru implicarea în atacuri.
Eticheta de hacktivism nu clarifică automat relația cu un stat. Sprijinul declarat pentru o cauză, infrastructura folosită, finanțarea și coordonarea sunt elemente diferite. O grupare poate promova interesele unui guvern fără ca fiecare operațiune să fie demonstrată ca ordin al acelui guvern. Atribuirea serioasă trebuie să se bazeze pe dovezi, iar confuzia dintre simpatie politică și comandă directă poate produce concluzii mai ferme decât permit informațiile disponibile.
Comunicarea victimei influențează și ea efectul propagandistic. Dacă administrezi un serviciu afectat, precizează ce funcții sunt indisponibile, ce alternative există și ce ai confirmat despre date. Evită atât anunțurile alarmiste, cât și minimalizarea experienței utilizatorilor. Un mesaj precis poate limita zvonurile fără să ofere atacatorilor o scenă suplimentară. Promisiunile despre recuperare trebuie legate de informații verificate, mai ales când atacurile continuă în valuri.
Cum poate fi limitat impactul fără a ignora amenințarea
Protecția începe cu înțelegerea serviciului și a dependențelor sale. Dacă răspunzi de o platformă, verifică împreună cu furnizorul unde poate apărea blocajul și ce protecție este activată. Filtrarea traficului înainte să ajungă la conexiunea organizației poate fi decisivă pentru atacurile volumetrice. Capacitatea suplimentară cumpărată fără o strategie de filtrare poate fi consumată la rândul ei, iar un firewall local nu poate elibera o conexiune deja saturată.
Rețelele de distribuție a conținutului și protecțiile pentru aplicații pot reduce expunerea site-urilor, însă configurația contează. Dacă serverul de origine rămâne accesibil direct, unele protecții pot fi ocolite. Verifică și ce se întâmplă contractual în timpul unui atac: când intervine furnizorul, cum comunică și dacă apar costuri suplimentare. Denumirea comercială a unui serviciu anti-DDoS nu descrie singură tipurile de atac pe care le poate gestiona.
Continuitatea presupune și funcționare limitată, atunci când toate opțiunile normale nu pot fi păstrate. Un portal poate livra temporar informații esențiale într-o formă simplificată, iar funcțiile care consumă multe resurse pot fi restrânse. Dacă pregătești un asemenea plan, testează alternativa și păstrează accesul administrativ pe un traseu protejat. Echipa trebuie să poată interveni chiar când serviciul public este indisponibil și să reziste unor valuri succesive de trafic ostil.
După incident, măsoară timpul de indisponibilitate, funcțiile afectate și efectele asupra utilizatorilor. Compară revendicarea publică cu ceea ce arată monitorizarea. Un atac blocat poate cere ajustări preventive, iar unul care a întrerupt un serviciu esențial poate cere schimbarea arhitecturii. Hacktivismul produce mult zgomot, dar analiza matură păstrează legătura dintre faptele tehnice și consecințele concrete. Astfel, propaganda nu stabilește singură nici gravitatea incidentului, nici prioritățile de apărare.