Google confirmă un atac asupra unor telefoane Pixel: vulnerabilitatea putea fi exploatată fără nicio interacțiune

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
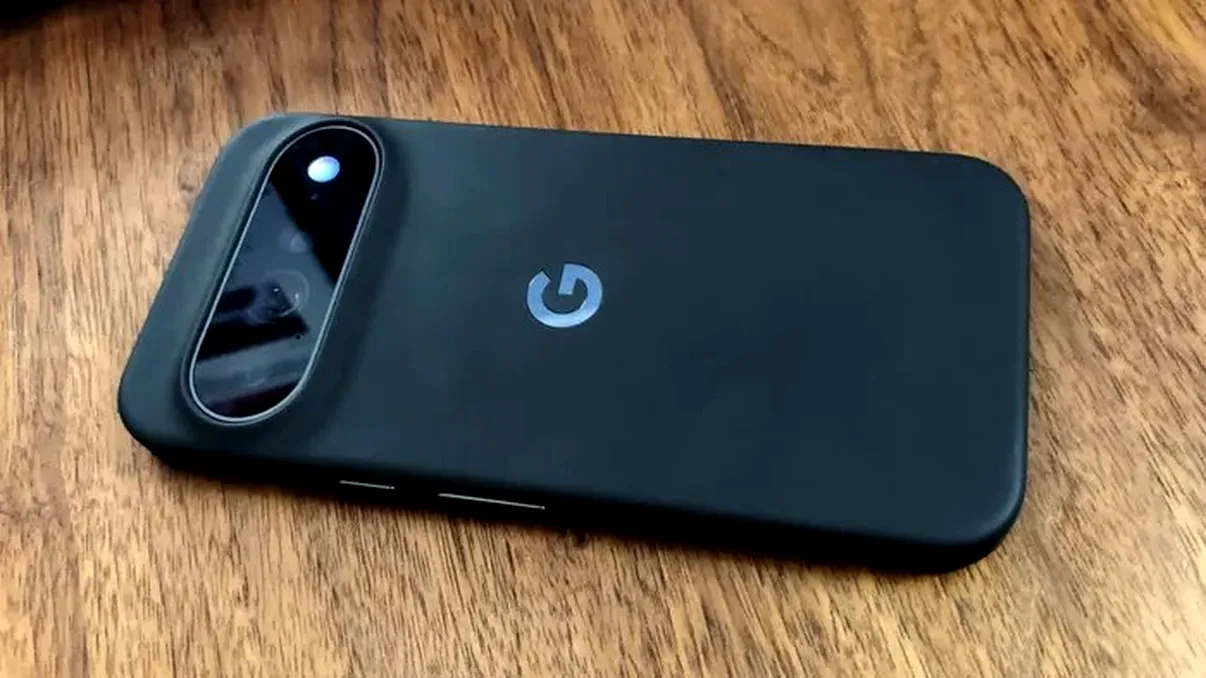
Google a confirmat că un număr limitat de telefoane Pixel au fost vizate de atacuri care exploatau o vulnerabilitate din modemul celular al dispozitivelor. Problema a fost inclusă în actualizarea de securitate din septembrie 2026, iar compania avertizează că există indicii că aceasta a fost exploatată în atacuri reale, inclusiv unele îndreptate către ținte specifice.
Actualizarea de securitate din această lună rezolvă peste 200 de vulnerabilități descoperite în componentele Android și în dispozitivele Pixel. Una dintre ele, identificată drept CVE-2026-58704, este însă tratată separat deoarece există dovezi că atacatorii au folosit-o deja în afara unui simplu scenariu de laborator.
Vulnerabilitatea se află în modemul celular al telefoanelor Pixel
CVE-2026-58704 este asociată cu modemul celular și provine dintr-o eroare de logică ce permite ocolirea anumitor verificări de permisiuni. Problema poate permite o escaladare de privilegii de la distanță, fără să fie nevoie de privilegii suplimentare pentru executarea atacului.
Un aspect important este faptul că victima nu trebuie să interacționeze cu telefonul pentru ca vulnerabilitatea să poată fi exploatată. Cu alte cuvinte, nu este necesar să fie apăsat un link, deschis un fișier sau instalată o aplicație pentru ca atacul să aibă loc.
Google descrie problema ca fiind una care poate fi exploatată de la distanță, în condiții de proximitate sau printr-un vector adiacent. Compania nu a oferit însă detalii despre modul exact în care vulnerabilitatea a fost folosită în atacurile observate și nici despre numărul exact al dispozitivelor afectate.
De asemenea, nu este clar din informațiile publicate până acum ce modele Pixel au fost vizate. Google a indicat doar că există semnale privind o exploatare limitată și direcționată a vulnerabilității.
Informațiile publicate de autoritățile americane oferă însă o confirmare suplimentară că problema nu este una pur teoretică. CISA, agenția federală americană pentru securitate cibernetică, a inclus vulnerabilitatea în catalogul său de probleme de securitate exploatate deja în atacuri. Instituția descrie problema drept o vulnerabilitate de autorizare necorespunzătoare în modemul celular al dispozitivelor Google Pixel, scrie 9to5Google.

Google a lansat deja soluția, iar actualizarea este importantă
Faptul că vulnerabilitatea poate fi exploatată fără interacțiunea persoanei care folosește telefonul o face deosebit de importantă din punct de vedere al securității. În acest tip de scenariu, măsurile obișnuite precum evitarea linkurilor suspecte sau verificarea aplicațiilor instalate nu sunt suficiente pentru a împiedica exploatarea.
CISA avertizează că vulnerabilitățile de acest tip reprezintă un vector utilizat frecvent de actorii cibernetici și pot crea riscuri semnificative pentru organizațiile guvernamentale. În cazul de față, însă, Google a indicat că exploatarea observată a fost limitată și direcționată.
Unele relatări de securitate au descris situația drept un atac „zero-click”, tocmai pentru că nu este necesară o acțiune din partea victimei. Termenul descrie metoda de exploatare, nu oferă însă informații suplimentare despre cine s-a aflat în spatele atacurilor sau despre amploarea lor.
Pentru persoanele care folosesc un telefon Pixel, partea practică este mai simplă: actualizarea de securitate din septembrie 2026 remediază CVE-2026-58704. Patch-ul este distribuit începând din această perioadă, iar instalarea lui reduce riscul asociat vulnerabilității.
Google nu a publicat, cel puțin deocamdată, toate detaliile tehnice privind atacurile observate. Este posibil ca informații suplimentare să apară ulterior, inclusiv despre dispozitivele vizate și modul concret în care a fost folosită eroarea din modem. Până atunci, confirmarea exploatării în teren și includerea vulnerabilității în catalogul CISA sunt suficiente pentru ca actualizarea telefoanelor Pixel să fie tratată ca o măsură de securitate importantă.