Extensiile de browser, accesoriile care văd tot: cât de ușor poate fi compromis un calculator de serviciu?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
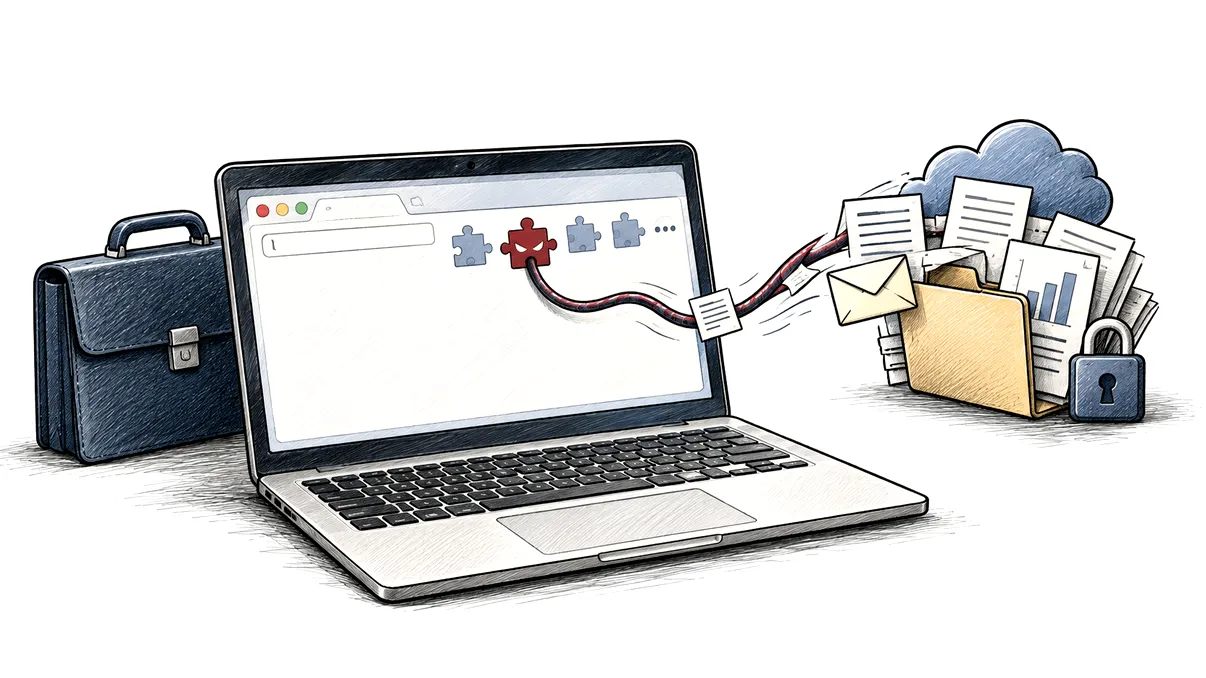
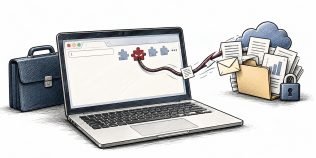
Un ad blocker, un instrument care traduce instantaneu o pagină, o extensie care transformă documente în PDF, un manager de parole, un utilitar care face capturi de ecran sau unul dintre numeroșii asistenți bazați pe inteligență artificială pot părea accesorii aproape banale ale browserului. Le instalezi în câteva secunde, confirmi una sau două ferestre cu permisiuni și, de cele mai multe ori, uiți că există. Pe un calculator de serviciu însă, această comoditate aparent nevinovată poate crea una dintre cele mai subestimate căi de acces către informațiile unei companii.
Motivul este simplu: browserul modern nu mai este doar programul în care citești știri sau cauți ceva pe Google. Pentru milioane de angajați, este locul în care rulează e-mailul, aplicațiile de colaborare, platformele CRM, sistemele financiare, panourile administrative, serviciile cloud, aplicațiile interne și instrumentele de inteligență artificială. Dacă o extensie primește dreptul de a citi și modifica paginile pe care le vizitezi, aceasta poate ajunge într-o poziție extraordinar de privilegiată, chiar dacă tehnic nu are control administrativ asupra întregului calculator.
Problema devine și mai dificilă deoarece o extensie nu trebuie să fie malițioasă din prima zi. Poate fi un proiect legitim, folosit ani de zile și instalat de sute de mii de persoane, înainte ca dezvoltatorul să-și vândă produsul, contul să-i fie compromis sau o actualizare ulterioară să introducă funcții nedorite. În 2025 și 2026 au fost identificate în repetate rânduri extensii din magazine oficiale care urmăreau activitatea utilizatorilor, colectau cookie-uri, trimiteau istoricul de navigare către servere externe sau extrăgeau inclusiv conversații purtate cu servicii de inteligență artificială.
O extensie nu vede automat tot, dar permisiunile pot transforma browserul într-o fereastră deschisă
Formularea „citește și modifică toate datele de pe site-urile pe care le vizitezi” apare atât de des la instalarea extensiilor încât mulți utilizatori nu îi mai acordă atenție. Este însă una dintre cele mai importante avertizări pe care le poate afișa browserul. În funcție de permisiunile acordate, extensia poate vedea conținutul unei pagini, îi poate modifica elementele, poate observa ce adresă este deschisă și poate executa cod atunci când vizitezi anumite domenii.
Google împarte aceste drepturi în mai multe categorii, iar unele permit accesarea istoricului, a filelor deschise, a datelor copiate în clipboard sau a informațiilor existente pe paginile vizitate. Microsoft face o distincție asemănătoare între permisiunile asupra site-urilor și cele asupra dispozitivului. Există extensii care pot comunica inclusiv cu programe native instalate pe calculator, dacă organizația sau utilizatorul le-a permis acest lucru.
Asta nu înseamnă că orice extensie poate deschide arbitrar toate fișierele de pe SSD sau că poate citi baza de date criptată a managerului de parole integrat în browser. Modelul de securitate al Chrome, Edge și Firefox limitează extensiile, iar sistemele moderne folosesc sandboxing tocmai pentru a împiedica transformarea automată a unei extensii într-un program cu acces complet la sistemul de operare. Problema este că, pentru un atacator interesat de date, această limitare poate conta surprinzător de puțin.
Dacă angajatul este deja autentificat în Gmail, Microsoft 365, Salesforce, un sistem ERP sau o aplicație internă, atacatorul nu are neapărat nevoie de parola lui. O extensie care poate interacționa cu pagina sau cu datele de sesiune poate încerca să extragă conținutul afișat, să urmărească activitatea sau, în anumite situații, să fure elementele care identifică sesiunea autentificată. Un cookie sau un token de sesiune compromis poate fi extrem de valoros deoarece utilizatorul a trecut deja prin procesul de autentificare.

De aici rezultă și una dintre neînțelegerile frecvente legate de autentificarea cu doi factori. MFA rămâne o măsură fundamentală de securitate, dar nu rezolvă toate scenariile în care atacatorul fură o sesiune deja autentificată. El nu mai încearcă neapărat să afle parola și codul primit pe telefon, ci să profite de identitatea digitală deja validată în browser. Din acest motiv, securitatea browserului și cea a identității trebuie tratate împreună.
De la extensia utilă la spion corporativ poate exista un singur update
Unul dintre scenariile cele mai incomode pentru departamentele IT este cel în care angajatul nu face aparent nimic greșit. Nu instalează o extensie obscură de pe un forum și nu ignoră avertizările sistemului de operare. Instalează un produs existent într-un magazin oficial, cu recenzii bune, zeci sau sute de mii de utilizatori și o funcție perfect legitimă.
Riscul poate apărea ulterior. Extensiile se actualizează automat, iar acest mecanism este esențial pentru corectarea vulnerabilităților și distribuirea funcțiilor noi. Exact același sistem înseamnă însă că o extensie instalată pe mii de calculatoare poate primi rapid cod nou. Dacă infrastructura dezvoltatorului este compromisă sau produsul ajunge sub controlul altcuiva, actualizarea poate transforma un instrument legitim într-o amenințare fără ca angajatul să apese din nou butonul „Install”.
Un caz devenit relevant pentru acest tip de atac s-a produs la sfârșitul lui 2024 și începutul lui 2025, când conturile unor dezvoltatori de extensii Chrome au fost vizate prin phishing. Atacatorii au reușit să introducă actualizări malițioase în mai multe extensii, iar numărul cumulat de utilizatori expuși era de ordinul milioanelor. Nu era vorba despre convingerea fiecărei victime să instaleze un malware nou. Codul rău intenționat ajungea prin software în care utilizatorii aveau deja încredere.
Fenomenul a continuat. În februarie 2026, o analiză citată în presa de securitate identifica sute de extensii Chrome care transmiteau istoricul de navigare sau alte informații către infrastructuri externe, cu zeci de milioane de instalări cumulate. În alte campanii descoperite în 2026, extensii prezentate drept asistenți AI au fost acuzate că extrăgeau conversații cu ChatGPT sau DeepSeek, adresele paginilor deschise și informații care puteau include identificatori sau token-uri.
Acest ultim exemplu este deosebit de relevant pentru un calculator de serviciu. Angajații folosesc tot mai des servicii AI pentru rezumarea documentelor, verificarea codului, redactarea unor e-mailuri, analiza contractelor sau structurarea unor informații interne. Chiar și atunci când compania permite utilizarea unui asemenea serviciu, o extensie suplimentară care operează pe aceeași pagină poate crea o cale de scurgere a datelor complet diferită de cea a furnizorului platformei AI.
Un atacator nu trebuie nici măcar să fure un document întreg pentru ca informația obținută să fie utilă. Lista domeniilor interne accesate de angajat poate descrie infrastructura companiei. Titlurile paginilor pot sugera existența unor proiecte confidențiale. Istoricul browserului poate indica furnizorii folosiți, platformele administrative, serviciile de autentificare și aplicațiile interne. Clipboardul poate conține fragmente de documente, parole temporare, chei API sau alte date copiate pentru câteva secunde dintr-o aplicație în alta.
Calculator compromis nu înseamnă neapărat Windows sau macOS compromis
Când auzi expresia „calculator compromis”, imaginea clasică este cea a unui malware cu privilegii de administrator, capabil să citească toate fișierele, să pornească microfonul sau să instaleze alte programe. O extensie de browser malițioasă nu trebuie să ajungă atât de departe pentru a provoca pagube serioase unei companii.
În multe organizații, aproape toată munca importantă se desfășoară în browser. Angajatul deschide laptopul, se autentifică și poate petrece întreaga zi în Google Workspace, Microsoft 365, Slack în versiunea web, sisteme CRM, platforme de suport, instrumente de project management, GitHub, aplicații financiare sau servicii interne. Pentru un atacator interesat de proprietate intelectuală ori de datele companiei, browserul poate fi mai valoros decât directorul Documents.
O extensie care poate interveni în pagină ar putea, în funcție de permisiuni și de modul în care este construită, să monitorizeze informații introduse în formulare, să citească date afișate sau să modifice elemente ale interfeței. Într-un scenariu de phishing foarte bine realizat, modificarea paginii autentice poate fi chiar mai periculoasă decât trimiterea victimei către un site fals. Utilizatorul se află pe domeniul corect, conexiunea HTTPS este validă, iar bara de adrese nu oferă niciun indiciu evident că ceva este în neregulă.
O extensie cu acces la cookie-uri sau la anumite informații despre sesiune poate crea alte probleme. Furtul unei sesiuni active poate permite accesarea unui cont fără atacarea directă a parolei, deși eficiența unui asemenea atac depinde de protecțiile folosite de serviciul respectiv. Platformele moderne introduc din ce în ce mai multe mecanisme pentru detectarea sesiunilor suspecte, legarea lor de dispozitiv și solicitarea unei autentificări suplimentare.
Există și situații în care extensia poate comunica cu o aplicație instalată local prin mecanisme precum native messaging. În acel moment, suprafața de atac poate depăși browserul. Totuși, nu este corect să presupui că simpla instalare a oricărei extensii oferă automat acces complet la Windows sau macOS. Riscul trebuie evaluat după permisiuni, funcția extensiei, proveniență și modul în care este administrat browserul.
Ceea ce face problema dificilă într-o companie este amploarea. O extensie instalată de o singură persoană reprezintă un incident local. Același produs instalat de 500 de angajați poate deveni o problemă de securitate a întregii organizații. Dacă oamenii folosesc conturi de serviciu sincronizate în browser, aceeași extensie poate ajunge chiar pe mai multe sisteme asociate aceluiași profil.
Cum pot companiile să reducă riscul fără să interzică toate extensiile
Soluția cea mai simplă ar părea blocarea tuturor extensiilor, dar în practică această abordare poate fi inutil de restrictivă. Multe companii folosesc extensii esențiale pentru administrarea parolelor, securitate, videoconferințe, documente sau aplicații interne. O politică realistă pornește de la ideea că extensiile sunt software și trebuie administrate la fel de serios ca programele instalate pe calculator.
Google și Microsoft oferă administratorilor mecanisme prin care pot decide ce extensii sunt permise, ce permisiuni pot solicita și pe ce domenii au voie să ruleze. Într-o organizație bine administrată, un angajat nu ar trebui să aibă libertatea nelimitată de a instala orice extensie găsește în magazin. Compania poate folosi o listă de produse aprobate și poate bloca automat extensiile care cer acces la cookie-uri sau alte permisiuni considerate prea riscante.
O măsură extrem de utilă este separarea site-urilor sensibile de extensiile care nu au nevoie de ele. O extensie pentru modificarea aspectului paginilor nu are niciun motiv să ruleze pe portalul financiar al companiei. Un instrument care descarcă imagini nu trebuie să citească aplicația internă de resurse umane. Atât Chrome Enterprise, cât și Microsoft Edge oferă politici administrative prin care accesul extensiilor poate fi restricționat în funcție de permisiuni și domenii.
Departamentele IT ar trebui să facă și inventarul periodic al extensiilor existente. Nu este suficient să verifici un produs în momentul instalării și să presupui că va rămâne identic pentru următorii cinci ani. Se pot schimba proprietarul, politica de confidențialitate, infrastructura, permisiunile și codul. O extensie care era justificată în urmă cu doi ani poate fi inutilă în prezent sau poate cere drepturi pe care nu le avea la început.
Angajatul poate contribui și el la reducerea riscului fără cunoștințe tehnice avansate. Pe calculatorul de serviciu, instalează doar extensiile de care ai nevoie efectiv și elimină-le pe cele pe care nu le mai folosești. Verifică permisiunile cerute și tratează cu atenție instrumentele care vor să citească și să modifice datele de pe toate site-urile. Numărul mare de instalări și ratingul bun nu reprezintă o garanție absolută de securitate.
Este importantă și separarea profilurilor. Dacă politica firmei o permite, nu amesteca extensiile experimentale sau serviciile personale cu profilul de browser folosit pentru muncă. Un profil dedicat activității profesionale, administrat de companie și cu un set redus de extensii, limitează suprafața de atac și face mult mai ușoară verificarea unei eventuale breșe.
Pentru organizațiile cu informații foarte sensibile există soluții suplimentare, de la izolarea browserului până la browsere enterprise și politici de acces condiționat. CISA a recomandat inclusiv izolarea browserului ca metodă de reducere a impactului codului malițios asupra sistemului de operare. Nu toate companiile au nevoie de asemenea măsuri, însă ele ilustrează cât de mult s-a schimbat rolul browserului în securitatea corporativă.
În urmă cu două decenii, browserul era doar una dintre numeroasele aplicații instalate pe calculator. În 2026, pentru un număr tot mai mare de angajați, browserul este aproape sistemul de operare în interiorul sistemului de operare. Acolo sunt identitatea digitală, documentele, conversațiile, aplicațiile companiei și uneori secrete comerciale care nu ajung niciodată într-un fișier salvat local.
Din acest motiv, o extensie de câțiva megabytes nu trebuie judecată după cât de mică pare sau după cât de banală este funcția pe care o oferă. Întrebarea importantă este ce poate vedea după instalare și ce s-ar întâmpla dacă, într-o zi, codul ei nu ar mai lucra pentru tine, ci pentru altcineva.