Agentul AI cu prea multe permisiuni: cine răspunde când asistentul digital șterge, cumpără sau trimite informații?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
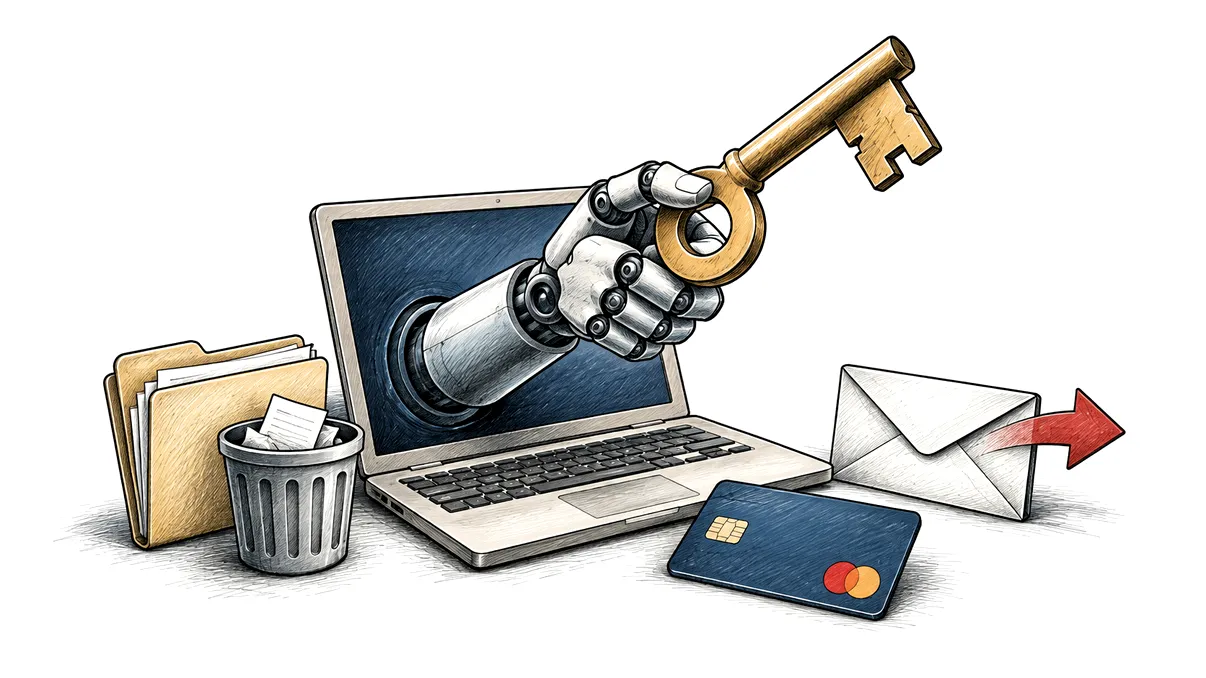
Imaginează-ți că îi ceri unui asistent AI să pregătească o deplasare de serviciu, să curețe documentele vechi și să răspundă câtorva mesaje. La final, descoperi o rezervare nerambursabilă pentru data greșită, un contract șters și o ofertă confidențială trimisă unui destinatar extern. Scenariul este ipotetic, dar ilustrează diferența dintre un chatbot care formulează un răspuns greșit și un agent care poate produce efecte în aplicațiile tale.
Un agent AI poate combina un model lingvistic cu instrumente pentru accesarea e-mailului, modificarea fișierelor sau efectuarea unor operațiuni într-un magazin online. În asemenea configurații, răspunsul generat devine punctul de plecare pentru o acțiune. Permisiunile acordate determină cât de departe poate ajunge o interpretare greșită a cererii.
Întrebarea despre responsabilitate apare imediat. Răspunde utilizatorul care a conectat conturile, compania care a instalat sistemul sau furnizorul care l-a vândut? Nu există un răspuns universal. Contează obligațiile fiecăruia, cauza incidentului, prejudiciul și legea aplicabilă. Faptul că operațiunea a fost executată automat nu face să dispară persoanele și organizațiile care au construit, configurat sau folosit mecanismul.
Permisiunea tehnică nu autorizează orice acțiune
Accesul la o aplicație și mandatul de a face ceva în acea aplicație sunt lucruri diferite. Un asistent poate avea tehnic dreptul să trimită e-mailuri, deși tu i-ai cerut numai să pregătească răspunsuri. Poate vedea un director întreg, deși sarcina privește un singur document. Dacă aceste limite există doar în conversație, o interpretare greșită poate transforma o solicitare restrânsă într-o intervenție mult mai amplă.

OWASP descrie riscul de „excessive agency” prin excesul de funcții, permisiuni sau autonomie. Un agent care rezumă mesaje nu are nevoie, pentru această sarcină, de capacitatea de a le transmite către alte persoane. Când funcția suplimentară rămâne disponibilă, o eroare sau un atac poate exploata diferența dintre ceea ce trebuie să facă asistentul și ceea ce îi permite integrarea.
Un risc important este injectarea indirectă de instrucțiuni, cunoscută drept indirect prompt injection. Agentul întâlnește text controlat de altcineva într-un mesaj, document sau site și îl poate interpreta ca pe o comandă. Conținutul pe care trebuia să îl analizeze ajunge astfel să influențeze acțiunile sale. O frază dintr-un document extern nu ar trebui să primească autoritatea unei cereri venite de la tine.
Pericolul nu presupune întotdeauna un atacator. „Curăță dosarul proiectului” poate însemna ordonarea fișierelor, eliminarea duplicatelor sau ștergerea documentelor considerate depășite. Pentru un angajat, contextul organizației poate lămuri intenția. Un agent poate lua decizia pe baza unor indicii insuficiente, precum numele fișierului. Un contract intitulat „versiune veche” poate rămâne esențial într-un litigiu sau într-un control.
La cumpărături apar alte ambiguități. „Găsește cea mai bună variantă” nu stabilește automat un buget și nici acceptarea condițiilor de anulare. Într-un exemplu ipotetic, un asistent poate alege un bilet aparent convenabil fără bagajul necesar. Dacă are și acces la plată, recomandarea imperfectă devine o cheltuială. Verificarea înaintea tranzacției trebuie să privească operațiunea concretă, nu doar intenția generală exprimată la început.
Furnizorul și utilizatorul nu răspund automat în aceeași măsură
Agentul AI nu are, prin simplul fapt că acționează autonom, personalitate juridică. Nu devine un angajat căruia i se poate cere să achite paguba și nici un debitor separat de organizațiile implicate. Responsabilitatea se analizează în raport cu oamenii și firmele relevante. În România, punctele de plecare includ regulile răspunderii contractuale și, după caz, ale răspunderii civile delictuale.
Într-o relație contractuală contează ce serviciu a fost promis și ce obligație nu a fost respectată. Pentru răspunderea delictuală pentru fapta proprie, analiza urmărește fapta ilicită, prejudiciul, vinovăția și legătura de cauzalitate. Există și regimuri speciale, cu alte condiții. Prin urmare, simpla constatare că „AI-ul a greșit” nu stabilește singură cine datorează despăgubiri și în ce cuantum.
Poți imagina trei situații diferite. Furnizorul promite confirmarea înaintea oricărei ștergeri, dar o eroare permite executarea fără acord. Integratorul conectează agentul la un cont administrativ, deși sarcina cerea acces limitat. Utilizatorul aprobă explicit o tranzacție după ce primește corect suma și condițiile. Aceste exemple ridică întrebări distincte despre proiectare, configurare și decizia umană; nu justifică aceeași concluzie juridică.
Uneori, contribuțiile se suprapun. O interfață poate ascunde informații importante, iar utilizatorul poate verifica superficial confirmarea. Firma poate avea o politică bună, dar să nu o aplice tehnic. Stabilirea responsabilității cere reconstruirea incidentului. Jurnalele operațiunilor, permisiunile efective și forma exactă a aprobării pot conta mai mult decât explicația fluentă oferită ulterior de model despre ceea ce crede că a făcut.
Nici termenii și condițiile nu rezolvă automat disputa. O clauză poate limita anumite riscuri contractuale în condițiile legii, dar formularea „utilizarea se face pe propria răspundere” nu înlătură orice obligație legală. Contează inclusiv diferența dintre un contract între profesioniști și unul cu un consumator. Într-o companie, eventuala răspundere a angajatului se examinează potrivit regulilor aplicabile, nu prin presupunerea că persoana care a apăsat un buton plătește obligatoriu tot.
Trebuie separată și recuperarea banilor de validitatea operațiunii inițiale. Disputa cu furnizorul asistentului nu anulează singură o comandă plasată la un comerciant. Pentru anulare sau restituire contează contractul încheiat, modul de autorizare și regulile aplicabile tranzacției. Dacă agentul rezervă o cameră pentru o deplasare București–Cluj, întrebarea dacă hotelul trebuie să restituie suma este distinctă de întrebarea dacă furnizorul software trebuie să despăgubească utilizatorul. Această separare împiedică promisiunile simpliste despre recuperarea automată a prejudiciului.
Datele personale aduc obligații care nu pot fi delegate unui model
Dacă agentul trimite din greșeală o listă de clienți, incidentul poate depăși relația dintre utilizator și furnizor. Persoanele ale căror date au fost divulgate nu au participat la alegerea asistentului. Pentru o firmă din România, GDPR rămâne relevant indiferent dacă transmiterea a fost făcută de un angajat sau printr-un sistem automat conectat la aplicațiile organizației.
Potrivit explicațiilor Comitetului European pentru Protecția Datelor, operatorul stabilește scopurile și mijloacele prelucrării, iar persoana împuternicită prelucrează date în numele său. Rolurile depind de activitatea efectivă. Furnizorul AI nu este automat persoană împuternicită în orice configurație. Folosirea unui serviciu extern nu elimină obligațiile companiei privind protecția datelor, iar furnizorul poate avea propriile obligații.
O divulgare neautorizată poate constitui o încălcare a securității datelor personale. Când sunt îndeplinite condițiile GDPR, operatorul trebuie să notifice autoritatea competentă fără întârzieri nejustificate și, dacă este posibil, în cel mult 72 de ore de la luarea la cunoștință. Există excepția incidentelor improbabile să genereze un risc pentru drepturile și libertățile persoanelor. Riscul ridicat poate impune și informarea celor afectați. Nu orice eroare a agentului declanșează automat aceeași procedură.
Pentru informațiile comerciale fără date personale, analiza poate privi confidențialitatea contractuală, secretele comerciale sau alte obligații. O ofertă transmisă concurenței poate provoca prejudicii chiar dacă nu conține numele vreunei persoane. De aceea, evaluarea nu se poate limita la întrebarea dacă incidentul intră sub GDPR. Contează natura informației și consecințele divulgării pentru relația comercială.
AI Act adaugă un cadru european bazat pe risc, dar eticheta „agent” nu transformă automat orice aplicație într-un sistem cu risc ridicat. Contează utilizarea concretă. Separat, Directiva (UE) 2024/2853 include software-ul și sistemele AI în noile reguli pentru produse defectuoase. Termenul de transpunere este 9 decembrie 2026. Acest cadru are condiții și categorii de prejudicii determinate; nu reprezintă o garanție generală de rambursare pentru orice cumpărătură greșită sau pierdere financiară.
Limitele și confirmările trebuie să funcționeze în aplicație
Pentru a reduce riscul, pornește de la operațiunile necesare, nu de la toate funcțiile disponibile. Dacă vrei rezumate, acordă acces de citire. Dacă vrei răspunsuri, începe cu ciorne pe care le trimiți tu. Pentru documente, restrânge accesul la dosarul relevant. Un agent nu are nevoie de privilegiile întregului cont doar pentru că integrarea permite conectarea lui cu un singur clic.
NIST atrage atenția asupra problemelor create de folosirea în comun a credențialelor. O identitate proprie pentru agent, asociată utilizatorului care îl autorizează, poate ajuta la diferențierea acțiunilor automate de cele umane. Unde sistemul permite, folosește acces delimitat și revocabil. Verifică și cât timp rămâne valabil: încheierea conversației nu înseamnă neapărat încetarea accesului la aplicațiile conectate.
Pentru acțiunile importante, cere o confirmare care arată destinatarul, documentele transmise sau suma finală. În cazul unei ștergeri, verifică lista exactă a fișierelor și posibilitatea recuperării. O aprobare generică, oferită înainte ca operațiunea să fie cunoscută, oferă puțin control. Dacă apar prea multe confirmări inutile, riști să le accepți reflex, fără să observi intervenția cu adevărat periculoasă.
Aplică restricțiile și în serviciul care execută operațiunea. Un plafon de cheltuieli verificat de aplicația de plată este diferit de o propoziție din conversație care îi cere modelului să respecte bugetul. La fel, separă dreptul de citire de cel de ștergere și păstrează copii de siguranță. Pentru mesaje și informații deja divulgate, posibilitatea de anulare poate fi limitată, chiar dacă interfața afișează un buton de retragere.
Înainte de conectarea la datele reale, testează asistentul pe copii fără informații sensibile. Introdu cereri ambigue și urmărește dacă solicită clarificări sau execută direct. Verifică ce se întâmplă când o operațiune eșuează și dacă repetarea ei poate crea plăți duble. Un test reușit demonstrează doar comportamentul observat în acele condiții, nu garantează că toate sarcinile viitoare vor fi executate corect.
Dacă observi un incident, oprește automatizarea și revocă accesul relevant, apoi păstrează jurnalele necesare investigației. Anunță persoana responsabilă de securitate sau protecția datelor și verifică posibilitățile de recuperare. Nu lăsa agentul să „repare tot” cu aceleași permisiuni nelimitate. Răspunderea se stabilește ulterior, pe baza faptelor; reducerea pagubei începe cu un control real asupra următoarei acțiuni în aplicațiile conectate.