Mii de sisteme inteligente de refrigerare sunt expuse pe internet. Ce avertizează Kaspersky


' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Sistemele inteligente de refrigerare folosite în mediul industrial pot deveni o țintă pentru atacurile cibernetice atunci când sunt conectate la internet fără măsuri de protecție suficiente. Potrivit Kaspersky, peste 4.500 de astfel de dispozitive pot fi găsite online prin intermediul motorului de căutare Shodan, în timp ce Censys indică aproximativ 4.300 de sisteme accesibile public.
Problema nu se limitează la echipamentele de refrigerare. Și sistemele de control al energiei solare, alături de alte dispozitive industriale, pot fi expuse în același mod. Dacă accesul la distanță nu este protejat corespunzător, aceste echipamente pot deveni vulnerabile la acces neautorizat, la exploatarea unor breșe de securitate și la intervenții care le afectează funcționarea.
De ce pot deveni vulnerabile sistemele inteligente de refrigerare
Sistemele moderne de refrigerare fac parte din categoria sistemelor ciber-fizice, care combină echipamentele fizice cu software-ul și conexiunile digitale. Acestea pot fi monitorizate și controlate de la distanță, o funcție utilă pentru administrarea instalațiilor, dar care introduce și riscuri atunci când securitatea nu este tratată cu suficientă atenție.
Kaspersky atrage atenția că unii producători nu implementează nici măcar măsuri de bază, precum politici stricte pentru parole, autentificare cu doi factori și alte controale standard de securitate. În anumite cazuri, problemele pornesc încă din etapa de dezvoltare a produsului, unde procesele de dezvoltare securizată a software-ului sunt insuficiente.
Un rol important îl are și SSDLC, ciclul de viață al dezvoltării software cu integrarea cerințelor de securitate. Dacă aceste practici nu sunt aplicate corespunzător, vulnerabilitățile pot ajunge în produsele comercializate, iar remedierea lor poate deveni mai dificilă ulterior.
Mii de dispozitive industriale sunt vizibile online
O altă problemă este conectarea directă la internet a unor sisteme care ar trebui să beneficieze de o protecție mai strictă a accesului. Panourile de control ale instalațiilor inteligente pot fi identificate prin servicii precum Shodan și Censys, motoare de căutare specializate în dispozitive și servicii conectate la internet.
Datele prezentate de Kaspersky indică peste 4.500 de dispozitive de refrigerare accesibile online în rezultatele Shodan și aproximativ 4.300 în cele furnizate de Censys. Aceste cifre arată amploarea expunerii, însă nu înseamnă că toate dispozitivele identificate au fost compromise sau că fiecare dintre ele poate fi controlat de persoane neautorizate.
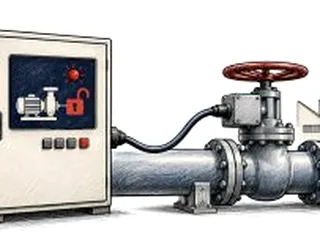
Riscul apare atunci când un echipament este accesibil public și configurat necorespunzător. În asemenea condiții, dispozitivul poate fi descoperit atât de administratorii care îl gestionează, cât și de atacatorii care caută sisteme vulnerabile.
Aceeași situație poate afecta instalațiile de producere a energiei solare și alte echipamente industriale conectate la rețea. Expunerea lor poate facilita identificarea unor puncte slabe și poate crea oportunități pentru tentative de acces neautorizat.
Actualizările și protecția accesului pot limita riscurile
Problemele de securitate ale sistemelor de refrigerare nu sunt doar teoretice. Informații despre metode prin care se putea executa cod arbitrar de la distanță pe panouri de control similare au fost deja făcute publice. O astfel de vulnerabilitate poate permite executarea unor comenzi neautorizate dacă atacatorul reușește să exploateze condițiile necesare.
Situația este complicată atunci când producătorul nu oferă un mecanism prin care să îi informeze pe clienți că trebuie să instaleze actualizări critice. Chiar și atunci când o problemă de securitate este identificată și remediată, echipamentele pot rămâne vulnerabile dacă actualizările nu ajung la timp la cei care le folosesc.
Kaspersky recomandă producătorilor să includă cerințele de securitate încă din faza de proiectare. Printre măsurile indicate se numără evitarea expunerii directe la internet, folosirea unor metode solide de autentificare și asigurarea instalării la timp a actualizărilor critice.
Și organizațiile care achiziționează astfel de echipamente au un rol important. Acestea ar trebui să verifice practicile de securitate ale furnizorilor, modul în care sunt gestionate actualizările și măsurile prin care este protejat accesul de la distanță. O evaluare atentă înainte de cumpărare poate ajuta la identificarea produselor care nu oferă garanții suficiente pentru protejarea infrastructurii.