Conturile fantomă din companii: ce se întâmplă cu accesul digital al foștilor angajați și colaboratori?
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
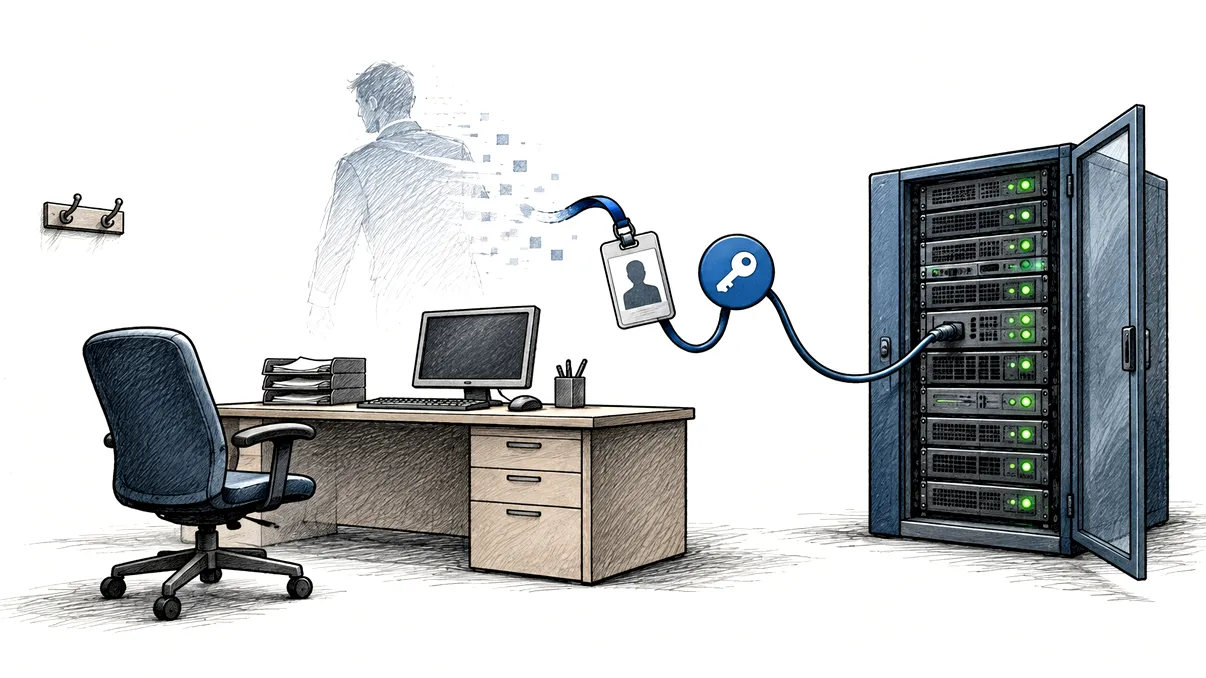
Plecarea unui angajat pare ușor de administrat din punct de vedere tehnic: laptopul este predat, cartela de acces este anulată, iar adresa principală de e-mail este dezactivată. În realitate, identitatea profesională s-a extins în zeci de servicii cloud, aplicații cumpărate de departamente, platforme ale furnizorilor, spații de colaborare și conturi create pentru proiecte temporare. Dacă aceste legături nu sunt inventariate și retrase, persoana poate dispărea din organigramă, în timp ce accesul ei digital rămâne prezent în sistemele companiei.
Așa apar conturile fantomă: identități fără un proprietar activ, drepturi care nu mai corespund unei relații de muncă și acreditări pe care nimeni nu le urmărește. Nu toate sunt folosite abuziv și unele pot rămâne neatinse ani întregi. Tocmai această liniște le face periculoase. Un cont vechi poate avea o parolă depășită, poate fi exclus de la politicile noi de securitate și poate păstra privilegii acordate într-o perioadă în care proiectul avea alte nevoi. Atunci când este compromis, activitatea lui poate părea legitimă deoarece identitatea a existat cândva în organizație.
Contul principal este doar începutul inventarului
Într-o companie bine centralizată, directorul de identități controlează accesul la majoritatea aplicațiilor prin autentificare unică. Dezactivarea utilizatorului poate întrerupe rapid multe servicii. Puține organizații sunt însă complet centralizate. Un departament poate cumpăra separat o platformă de marketing, un dezvoltator poate crea un cont la un furnizor cloud, iar un colaborator poate primi acces direct într-un proiect al clientului. Aceste excepții nu apar întotdeauna în registrul IT și nu dispar automat odată cu identitatea principală.
Accesul poate exista sub forme diferite: conturi nominale, invitații externe, chei API, jetoane personale, certificate, parole de aplicație, chei SSH, conturi locale pe servere și date cunoscute pentru un cont comun. Unele elemente sunt asociate clar cu numele angajatului, altele au denumiri generice precum proiect, suport sau administrare. Dacă firma caută doar adresa de e-mail a persoanei, poate rata acreditările create pentru automatizări sau drepturile acordate unui cont personal folosit temporar.
Proprietatea datelor este o problemă separată de acces. Fostul angajat poate fi proprietarul unor documente, formulare, fluxuri automate, tablouri de bord sau calendare folosite de echipă. Ștergerea brutală a contului poate elimina informații ori poate opri procese importante. Din acest motiv, offboardingul trebuie să transfere proprietatea înainte de ștergere și să păstreze datele conform politicii companiei. Suspendarea temporară poate bloca accesul în timp ce echipa decide ce trebuie arhivat, transferat sau eliminat.
Invitațiile externe și conturile personale complică situația. Un colaborator poate lucra într-un spațiu al companiei folosind adresa propriei firme sau chiar un cont personal, iar plecarea lui nu apare în sistemul intern de resurse umane. Platforma vede în continuare un invitat valid. Fiecare proiect trebuie să aibă un proprietar care revizuiește membrii externi și stabilește durata accesului. Invitarea unei persoane este mai sigură când drepturile sunt limitate la spațiul necesar și expiră automat, nu când contul primește acces permanent la o zonă largă pentru comoditate.
Conturile uitate devin puncte de intrare greu de observat
Un cont nefolosit este adesea mai puțin monitorizat decât unul activ. Nu produce un tipar zilnic clar, iar o conectare rară poate fi interpretată drept o revenire legitimă într-un proiect. Dacă parola a fost reutilizată și apare într-o breșă externă, atacatorul poate încerca accesul mult timp după plecarea angajatului. Lipsa autentificării în doi pași sau o metodă MFA asociată unui număr personal vechi mărește riscul. În alte cazuri, o sesiune ori un jeton rămâne activ pe un dispozitiv care nu a fost recuperat.
Privilegiile vechi sunt o problemă și mai mare. Un colaborator poate primi temporar rol de administrator pentru o migrare, iar dreptul rămâne neschimbat după finalizarea lucrării. Un angajat mutat între departamente acumulează acces fără să piardă permisiunile anterioare, fenomen numit uneori privilege creep. La plecare, lista drepturilor este atât de fragmentată încât nimeni nu știe ce trebuie retras. Un singur cont cu acces excesiv poate oferi intrare în fișiere, facturare, infrastructură sau date despre clienți.
Conturile comune ascund responsabilitatea. Dacă mai multe persoane folosesc aceeași parolă, plecarea uneia dintre ele obligă compania să schimbe secretul și să verifice toate locurile unde este utilizat. Altfel, fostul membru poate păstra accesul fără ca jurnalele să indice identitatea reală. Soluția nu este doar rotația parolei, ci înlocuirea conturilor partajate cu identități individuale și drepturi trasabile. Pentru automatizări sunt necesare conturi tehnice administrate separat, cu proprietar, scop și dată de revizuire.
Conturile tehnice devin ele însele fantome atunci când proiectul se încheie sau echipa se reorganizează. O cheie creată pentru un script poate continua să funcționeze după ce nimeni nu mai știe unde rulează programul. Dezactivarea pripită poate opri un proces critic, iar păstrarea nelimitată menține o cale de acces. Soluția este asocierea fiecărui cont tehnic cu un proprietar actual, documentarea dependențelor și folosirea unor secrete gestionate central. Când proprietarul pleacă, responsabilitatea se transferă explicit, iar lipsa unui înlocuitor declanșează evaluarea și închiderea controlată.
Offboardingul complet leagă resursele umane, IT-ul și managerul direct
Procesul trebuie să înceapă din momentul în care plecarea este confirmată, nu după ultima zi. Resursele umane furnizează data și statutul, managerul identifică proiectele și proprietatea informațiilor, iar echipa IT retrage identitatea și recuperează dispozitivele. Pentru plecările planificate, transferul datelor poate fi pregătit din timp. Pentru încetările cu risc ridicat, revocarea trebuie sincronizată exact cu momentul comunicării, astfel încât să nu existe o fereastră în care accesul continuă fără justificare.
Lista tehnică include dezactivarea contului principal, închiderea sesiunilor, revocarea jetoanelor, eliminarea metodelor MFA, retragerea accesului VPN și scoaterea dispozitivelor din administrare. Trebuie verificate aplicațiile SaaS, depozitele de cod, platformele financiare, sistemele de suport, conturile furnizorilor și spațiile clienților. Cheile API, certificatele și secretele cunoscute de persoană trebuie rotite atunci când există posibilitatea reutilizării. Redirecționarea e-mailului se stabilește temporar și controlat, nu prin păstrarea accesului fostului titular.
Managerul direct are un rol pe care automatizarea nu îl poate înlocui complet. El știe ce instrumente au fost folosite informal, ce documente sunt deținute de persoană și cine trebuie să preia procesele. Confirmarea finală nu ar trebui să fie o simplă bifă trimisă către IT, ci o verificare a continuității activității și a drepturilor retrase. Dacă o excepție trebuie păstrată, aceasta are nevoie de un proprietar activ, un motiv documentat, privilegii limitate și o dată clară de expirare.
Recuperarea echipamentelor nu se limitează la laptop. Telefoanele, cheile hardware, cardurile inteligente, mediile de stocare și dispozitivele de laborator pot conține certificate sau sesiuni. Pentru munca la distanță, returnarea poate dura, iar accesul trebuie retras înainte ca dispozitivul să ajungă fizic la companie. Ștergerea de la distanță este utilă numai dacă sistemul mai comunică și dacă datele necesare au fost deja transferate. Inventarul actualizat al echipamentelor, criptarea și administrarea centralizată reduc dependența de cooperarea ulterioară a fostului angajat.
Automatizarea ajută, dar auditul periodic găsește ceea ce lipsește
Integrarea dintre sistemul de resurse umane și platforma de identitate poate declanșa automat suspendarea, revocarea sesiunilor și eliminarea din grupuri. Accesul acordat pe durată determinată poate expira fără o intervenție manuală, iar rolurile sensibile pot necesita recertificare. Aceste mecanisme reduc întârzierile și erorile, mai ales în organizațiile cu mulți colaboratori. Automatizarea execută însă doar ceea ce cunoaște. O aplicație cumpărată fără implicarea IT-ului sau un cont creat direct la un furnizor poate rămâne în afara fluxului.
Reviziile periodice ale accesului compară persoanele active cu identitățile existente în aplicații. Sunt urmărite conturile fără autentificări recente, proprietarii inexistenți, rolurile administrative și invitații externi. Rezultatele trebuie validate de cineva care înțelege activitatea, nu doar de administratorul tehnic. Un manager poate confirma dacă un furnizor mai lucrează la proiect, iar proprietarul aplicației poate explica de ce un cont tehnic trebuie păstrat. Drepturile fără justificare se retrag, iar excepțiile primesc termen de reevaluare.
Dacă administrezi un serviciu de companie, tratează fiecare cont ca pe o resursă cu ciclu de viață. Notează cine îl deține, de ce există, cine îl aprobă și când trebuie revizuit. Evită conturile comune și nu lăsa accesul permanent acolo unde este suficient unul temporar. La plecarea unui coleg, nu presupune că dezactivarea e-mailului a rezolvat totul. Urmărește identitatea prin aplicații, dispozitive, jetoane și secrete până când poți demonstra că accesul a fost retras și proprietatea datelor a fost transferată.
Măsurarea procesului ajută compania să vadă dacă politica funcționează. Pot fi urmărite timpul dintre plecare și revocare, numărul conturilor descoperite ulterior, excepțiile fără termen și aplicațiile care nu sunt integrate cu identitatea centrală. O revizie trimestrială poate scoate la iveală invitați inactivi și roluri administrative nejustificate. Scopul nu este acumularea de rapoarte, ci reducerea diferenței dintre organigrama reală și harta accesului digital. Când cele două se potrivesc, conturile fantomă devin mai rare, iar orice identitate rămasă are un motiv, un proprietar și o dată de reevaluare.
Un proces matur include și revenirea temporară. Un fost angajat poate fi chemat pentru o clarificare, iar un furnizor poate primi un nou contract după câteva luni. Nu reactiva vechiul acces fără revizuire doar pentru că este mai rapid. Creează sau reactivează identitatea digitală în baza unui mandat actual, acordă strict drepturile necesare și stabilește o nouă expirare. Istoricul trebuie păstrat pentru audit, dar accesul trecut nu reprezintă o justificare pentru accesul prezent. Această disciplină împiedică excepțiile aparent mici să reconstruiască treptat aceeași rețea de conturi fantomă pe care compania a încercat să o elimine. Fiecare revenire trebuie tratată ca o autorizare nouă, nu ca reluarea automată a celei vechi.