Un nou malware Android vizează sistemele multimedia ale mașinilor prin actualizări compromise, conform Kaspersky
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
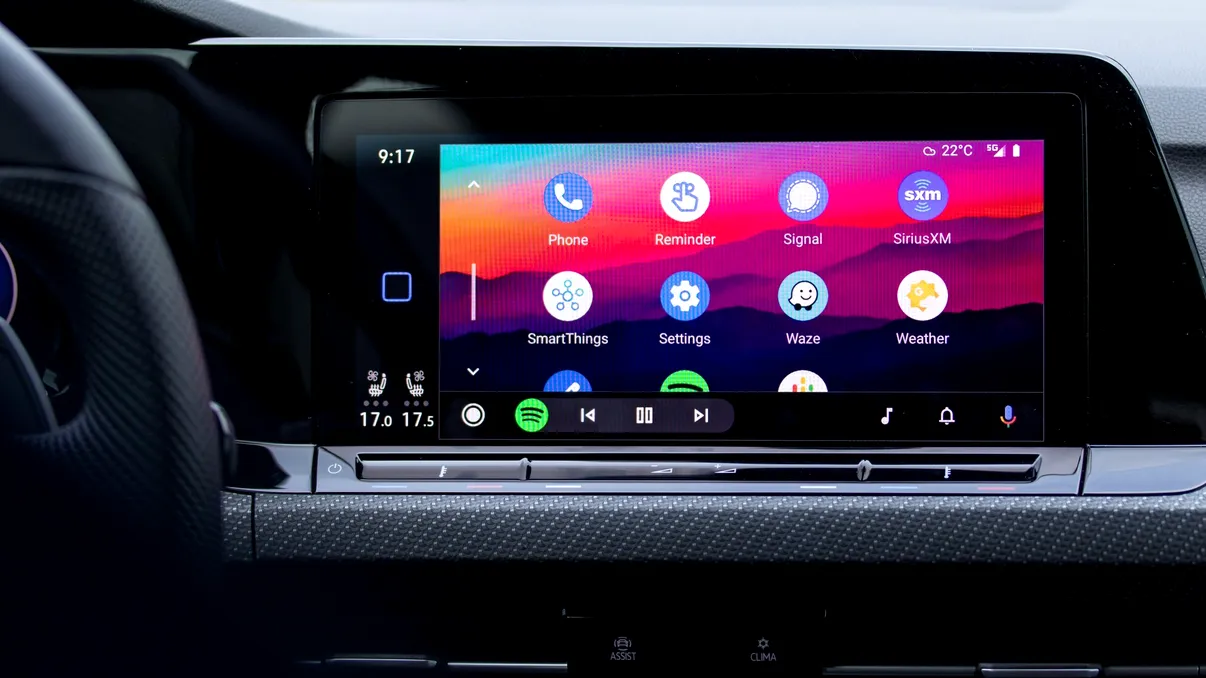
Sistemele multimedia ale mașinilor au devenit tot mai sofisticate, iar odată cu funcțiile noi apar și riscuri pe care șoferii probabil nu le iau în calcul atunci când pornesc motorul. Cercetătorii Kaspersky au descoperit o campanie de malware care vizează sistemele Head Unit bazate pe Android și care poate transforma ecranul multimedia al unei mașini într-un punct de acces pentru activități rău intenționate.
Campania a fost identificată în iunie 2026 și este deosebit de interesantă deoarece reprezintă, potrivit Kaspersky, primul caz documentat în care un automobil este infectat printr-un lanț de atac conceput special pentru sistemul Head Unit. Malware-ul nu este afișat ca o aplicație evident periculoasă, ci este instalat în fundal și poate rula fără ca șoferul să își dea seama că sistemul a fost compromis.
Cum ajunge malware-ul în sistemul multimedia al mașinii
Sistemele Head Unit pot veni instalate din fabrică sau pot fi adăugate ulterior pe mașini mai vechi. Multe dintre ele folosesc Android, ceea ce le permite producătorilor să adapteze interfața și să adauge funcții precum navigația, conectivitatea la internet sau diverse aplicații multimedia. Problema este că această flexibilitate face posibilă și rularea unor aplicații malițioase concepute pentru Android.
Mai mult, aceste sisteme au adesea conexiune permanentă la internet și pot utiliza cartele SIM pentru funcțiile online. Asta înseamnă că, deși nu păstrează în mod obișnuit cantități mari de informații personale sensibile, ele rămân conectate și pot reprezenta o țintă interesantă pentru atacatori.
În cazul analizat de Kaspersky, problema a pornit chiar de la mecanismul de actualizare software. Malware-ul a fost distribuit prin firmware-ul mai multor modele de sisteme Head Unit Android produse de DoFun. Compania a fost informată de cercetătorii Kaspersky și susține că vulnerabilitatea legată de distribuirea software-ului a fost remediată.
Lanțul de infectare utiliza o aplicație legitimă de sistem, TWCore, care fusese creată pentru operațiuni precum colectarea datelor analitice și actualizarea software-ului. Aplicația putea primi de la serverele producătorului instrucțiuni privind programele care trebuiau instalate sau actualizate, iar atacatorii au exploatat acest mecanism pentru a trimite către dispozitive un program malițios necunoscut anterior.
Malware-ul funcționa în fundal fără să atragă atenția
Pentru a evita detectarea, atacul era împărțit în mai multe etape. Unul dintre elementele centrale era dropperul JarService, folosit pentru instalarea componentelor malițioase. Programul ajungea să fie tratat drept o aplicație obișnuită, însă nu afișa o interfață vizibilă și putea rula în fundal fără ca persoana aflată la volan să observe ceva neobișnuit.
Kaspersky a identificat nouă comenzi pe care atacatorii le puteau transmite sistemului infectat. Printre posibilități se numără afișarea de reclame nedorite, activități asociate fraudelor publicitare și descărcarea unor module suplimentare. Practic, sistemul multimedia putea fi transformat într-o componentă a unei infrastructuri controlate de la distanță.
Atacatorii puteau obține și informații despre dispozitivul compromis. Printre datele colectate se numărau modelul sistemului, rezoluția ecranului, identificatorul rețelei Wi-Fi la care era conectat și adresa MAC. Aceste informații pot ajuta la identificarea și gestionarea dispozitivelor infectate.
Legătura cu botnetul BadBox ridică noi semne de întrebare
Cercetătorii Kaspersky consideră că în spatele campaniei s-ar putea afla gruparea MoYu, despre care există legături cu botnetul BadBox. Concluzia se bazează inclusiv pe asemănări între această campanie și atacuri observate anterior asupra unor dispozitive Android de tip TV box.
BadBox este cunoscut pentru compromiterea unor dispozitive Android, inclusiv box-uri pentru streaming, telefoane și tablete. În anumite cazuri, dispozitivele ajung la cumpărători cu componente malițioase instalate încă din fabrică. După conectarea la internet, acestea pot fi folosite pentru diverse activități ilegale, de la fraude publicitare și colectarea de informații până la transformarea conexiunilor de acasă în relee pentru trafic proxy.
Noua campanie arată că aceeași categorie de amenințări poate ajunge și în zona auto, pe măsură ce sistemele multimedia devin practic niște mici dispozitive Android conectate permanent la internet. Nu înseamnă că orice mașină cu Android este infectată sau că malware-ul poate controla automat funcțiile esențiale ale automobilului, însă descoperirea arată cât de importantă devine securitatea software-ului instalat pe aceste sisteme.
Pentru tine, partea cea mai importantă este că un ecran multimedia nu mai trebuie privit doar ca un accesoriu pentru muzică, navigație sau conectarea telefonului. Dacă are Android, acces la internet și un mecanism de actualizare software, el poate deveni o țintă pentru atacuri informatice, iar securitatea sistemului depinde în mare măsură și de modul în care producătorul gestionează actualizările și aplicațiile care ajung pe dispozitiv.