BYD repară o vulnerabilitate după ce cercetătorii au „spart” un Shark 6. Hackerii au putut urmări mașina și accesa unele funcții de la distanță
' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
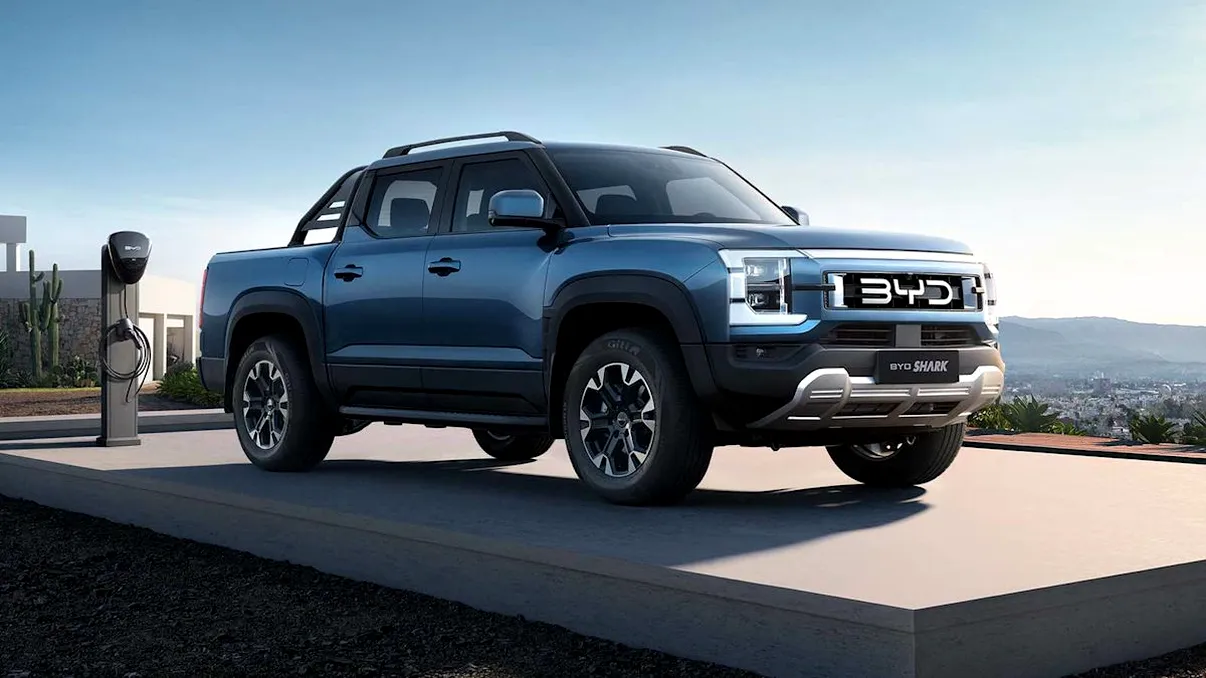
Mașinile moderne au devenit computere pe roți, iar odată cu conectivitatea permanentă vin și riscuri care, până nu demult, țineau mai degrabă de lumea PC-urilor și a telefoanelor. BYD pregătește acum o actualizare de securitate pentru pickup-ul plug-in hybrid Shark 6, după ce cercetătorii australieni au demonstrat că sistemul mașinii putea fi compromis. Potrivit Autoblog și investigației ABC Four Corners, specialiștii Fortify Labs au reușit să urmărească poziția vehiculului, să acceseze sunetul din habitaclu și să demonstreze controlul asupra unor funcții precum ștergătoarele și luminile. Cazul apare într-un moment în care specialiștii avertizează deja că actualizările de la distanță ale mașinilor pot deveni ținte pentru hackeri.
Totuși, atacul trebuie pus în context. Cercetătorii nu au preluat pur și simplu controlul unei mașini necunoscute prin internet. Pentru compromiterea inițială a sistemului multimedia a fost necesar acces fizic la vehicul, iar demonstrația privind luminile și ștergătoarele a implicat și acces direct la rețeaua CAN a mașinii. BYD a investigat cazul și a identificat ceea ce compania numește un „defect software”, urmând să elimine calea de acces exploatată de cercetători.
Cum a fost „spart” BYD Shark 6
Vehiculul testat a fost un BYD Shark 6 Premium din 2025, deținut de Fortify Labs. Potrivit cercetătorilor, mașina avea toate actualizările disponibile instalate la 16 iulie 2026, iar testele au început a doua zi. Specialiștii au folosit o tehnică deja cunoscută pentru a obține acces neprivilegiat la unitatea multimedia, după care au instalat software propriu. Sistemul DiLink al BYD este bazat pe Android, chiar dacă producătorul l-a modificat puternic pentru utilizarea în automobile. Situația amintește de riscurile descoperite recent în cazul sistemelor multimedia auto bazate pe Android.
Punctul exploatat a fost legat de Android Debug Bridge, sau ADB, instrument folosit în mod normal de dezvoltatori pentru comunicarea cu dispozitive Android. După instalarea aplicației pe sistemul multimedia, cercetătorii au putut continua interacțiunea de la distanță. În demonstrația realizată pentru Four Corners au putut urmări poziția mașinii și asculta ceea ce se întâmpla în habitaclu, inclusiv o conversație telefonică purtată în timpul deplasării. ABC notează însă că sistemele mai critice, precum frânele, nu au fost compromise în experiment.
Luminile și ștergătoarele nu au fost compromise doar prin internet
Una dintre cele mai spectaculoase secvențe din reportaj arată ștergătoarele pornind singure și farurile fiind stinse în timpul deplasării. Fortify Labs a clarificat ulterior că această parte a demonstrației a presupus o intervenție suplimentară: cercetătorii au conectat fizic echipamente la magistrala CAN a mașinii. Un Raspberry Pi a simulat apoi un ECU compromis și a trimis mesaje către rețeaua vehiculului.
Prin urmare, demonstrația nu înseamnă că un atacator aflat oriunde în lume ar putea stinge farurile unui Shark 6 doar cunoscând adresa mașinii sau conectându-se la internet. Era necesară compromiterea fizică prealabilă a vehiculului. Fortify Labs mai spune că SIM-ul instalat de BYD a fost scos înaintea testelor, iar conexiunea la internet folosită de cercetători a venit de la propriul hotspot mobil. Infrastructura online a BYD nu a fost utilizată pentru atac. Este o diferență importantă într-un context în care malware-ul pentru sistemele Android din automobile devine o preocupare tot mai serioasă.
BYD pregătește un update și verifică și alte modele
În urma investigației interne, BYD spune că a eliminat calea neintenționată prin care ADB putea fi activat din interfața sistemului multimedia. Compania pregătește acum o actualizare over-the-air pentru Shark 6, dar aceasta va fi distribuită numai după ce noul software va trece prin procesul de validare. Constructorul verifică totodată dacă sunt necesare măsuri similare și pe alte modele, deoarece platforma DiLink este utilizată și de alte automobile BYD și Denza.
Producătorul analizează și măsuri suplimentare pentru protejarea rețelei CAN, inclusiv mecanisme prin care autenticitatea și integritatea mesajelor dintre modulele mașinii să poată fi verificate mai strict. Incidentul vine într-o perioadă de expansiune rapidă pentru BYD, companie care dezvoltă simultan noi modele și tehnologii, inclusiv baterii solid-state pentru viitoarele sale mașini electrice.
Fortify Labs avertizează că problema nu trebuie redusă la BYD sau la producătorii chinezi. Tehnici similare ar putea funcționa asupra altor unități multimedia bazate pe Android dacă acestea nu sunt securizate corespunzător. Cercetătorii au propus chiar apariția unui sistem de evaluare a securității cibernetice pentru automobile, similar ratingurilor de siguranță NCAP. Spre deosebire de un crash-test însă, securitatea software se modifică permanent: o mașină considerată sigură astăzi poate deveni vulnerabilă după descoperirea unei noi breșe mâine.