Sateliții comerciali, noua infrastructură critică: cât de vulnerabile sunt comunicațiile venite din orbită?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
O antenă instalată pe o clădire, pe o navă sau într-o zonă izolată poate părea soluția ideală când rețelele terestre nu sunt disponibile. Comunicația ajunge prin satelit, ocolește cablurile locale și poate continua într-o regiune afectată de o criză. Această independență are însă limite. În spatele semnalului există terminale, aplicații, centre de control și furnizori, iar vulnerabilitatea unuia dintre aceste elemente poate întrerupe serviciul fără ca satelitul să fie atins fizic.
Extinderea utilizării comerciale schimbă miza securității spațiale. Aceeași infrastructură poate susține clienți individuali, companii și activități guvernamentale, uneori în contexte geopolitice dificile. Accesul din orbită aduce redundanță și acoperire, dar creează și dependențe care trebuie înțelese. Pentru o organizație, întrebarea utilă este cât de sigur rămâne întregul traseu al comunicației și cât de repede poate fi înlocuit când apar probleme. Distanța față de Pământ nu reprezintă, în sine, o protecție cibernetică.
Infrastructura spațială începe și se termină la sol
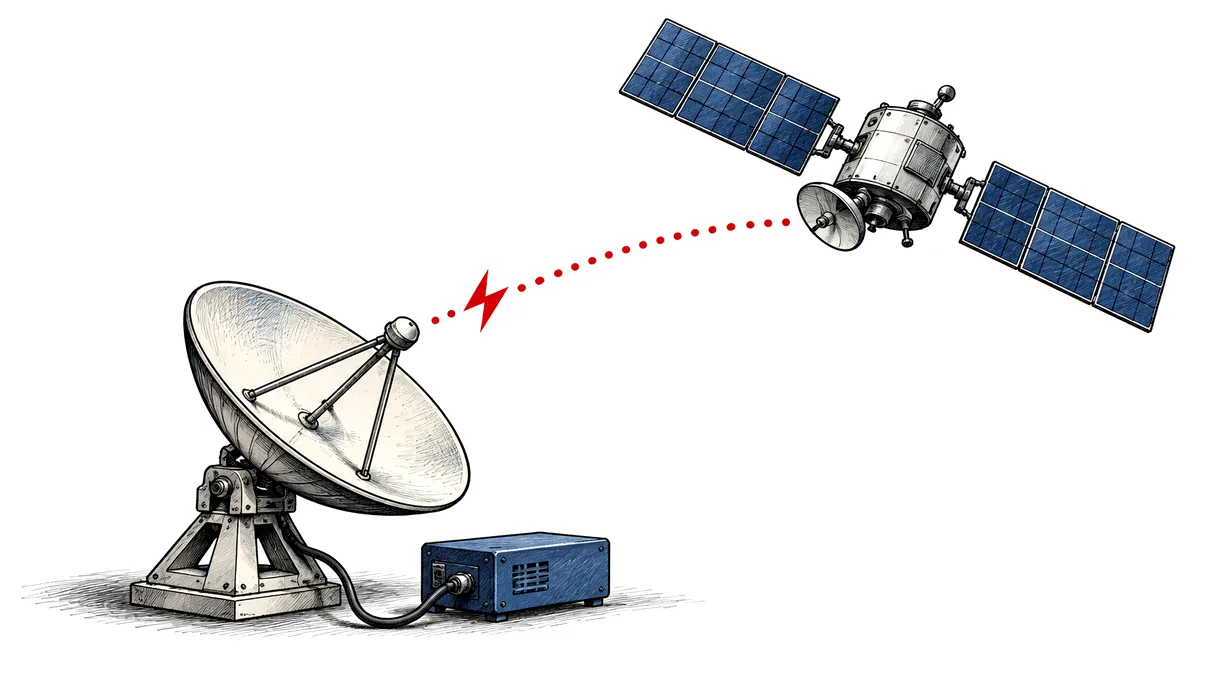
Un serviciu de comunicații prin satelit include mai multe componente. Segmentul spațial transportă semnalul, infrastructura de la sol îl administrează și îl conectează cu alte rețele, iar terminalul permite accesul utilizatorului. Deasupra acestora funcționează aplicații pentru configurare, autentificare, facturare și asistență. Defecțiunea sau compromiterea unei componente poate afecta serviciul în moduri diferite. Un atac asupra contului clientului nu este echivalent cu preluarea controlului asupra satelitului.
Diferența dintre planul care transportă datele utilizatorilor și sistemele care administrează rețeaua este importantă. Un incident în zona de management poate modifica numeroase dispozitive, chiar dacă fiecare client are propriul trafic separat. Un furnizor are nevoie de administrare centralizată pentru a actualiza și întreține serviciul. Tocmai acest acces trebuie protejat atent, deoarece o funcție legitimă, folosită abuziv, poate produce efecte la o scară mai mare decât compromiterea unui singur terminal.
ENISA a publicat în martie 2025 o evaluare dedicată amenințărilor asupra sateliților comerciali. Abordarea urmărește întregul ciclu de viață, de la dezvoltare și lansare până la operare și retragere. Această perspectivă arată de ce securitatea nu poate fi adăugată doar la final, prin protejarea unei conexiuni. Componentele software, furnizorii și procesele de mentenanță influențează expunerea înainte ca sistemul să înceapă să livreze servicii utilizatorilor.
În practică, organizația care cumpără conectivitate vede doar o parte a acestui ecosistem. Poate administra antena și rețeaua locală, dar nu toate centrele de control sau contractele furnizorului. Evaluarea riscului presupune, astfel, și întrebări despre ceea ce rămâne în afara controlului direct. Disponibilitatea promisă într-un contract, capacitatea de intervenție și explicațiile despre incidente devin componente ale încrederii, alături de performanțele tehnice afișate în ofertă.
Concentrarea serviciilor poate avea consecințe importante. Numeroase terminale conectate la o infrastructură comună înseamnă eficiență, dar și posibilitatea ca un incident central să afecteze mai mulți clienți. Două antene nu oferă automat două trasee independente dacă folosesc aceeași platformă de administrare. Redundanța trebuie evaluată după dependențele reale, inclusiv alimentarea electrică și conexiunile locale, nu doar după numărul dispozitivelor instalate.
Ce a demonstrat atacul asupra rețelei KA-SAT
Cazul KA-SAT rămâne un reper pentru înțelegerea vulnerabilității comunicațiilor comerciale. Atacul din 24 februarie 2022 a întrerupt parțial serviciul de internet prin satelit administrat în cadrul rețelei Viasat. Compania a raportat afectarea câtorva mii de clienți din Ucraina și a zeci de mii de alți clienți din Europa. Evenimentul a arătat că un incident legat de un conflict poate avea consecințe și asupra utilizatorilor aflați în alte țări.
În explicația tehnică publicată de Viasat, intruziunea a pornit de la o configurare incorectă a unui echipament VPN. Atacatorul a ajuns în segmentul de management și a folosit comenzi administrative legitime asupra unui număr mare de modemuri. Date importante din memoria acestora au fost suprascrise, iar dispozitivele nu au mai putut accesa rețeaua. Descrierea nu presupune capturarea satelitului din orbită; punctul de intrare și efectele decisive au fost la sol.
Uniunea Europeană a atribuit atacul Federației Ruse într-o declarație publicată în mai 2022. Potrivit declarației, acesta a avut loc cu o oră înainte de invazie și a afectat autorități, companii și utilizatori, inclusiv în state membre. Atribuirea politică oficială și explicația tehnică a operatorului descriu aspecte diferite ale aceluiași caz. Prima privește responsabilitatea și contextul, iar a doua explică mecanismul prin care serviciul a fost perturbat.
Lecția operațională depășește configurația unui singur furnizor. Administrarea de la distanță permite întreținerea rapidă a unei rețele cu foarte multe terminale, dar poate deveni un instrument de perturbare dacă accesul este compromis. Separarea sistemelor, restrângerea privilegiilor și verificarea operațiunilor cu efect extins reduc acest risc. Capacitatea de a transmite simultan o comandă unui număr mare de dispozitive merită evaluată ca o funcție sensibilă.
Recuperarea poate fi mai dificilă atunci când terminalul afectat reprezintă chiar singurul canal de comunicație disponibil. O actualizare transmisă prin rețea nu ajută imediat un dispozitiv care nu se mai poate conecta. Pot deveni necesare intervenții locale sau înlocuirea echipamentului. Pentru un client dintr-o zonă izolată, timpul de livrare și accesul tehnicianului pot conta mai mult decât timpul în care operatorul identifică problema în centrul său de control.
Bruiajul și atacurile cibernetice cer protecții diferite
Comunicațiile prin satelit pot întâmpina amenințări distincte, iar folosirea unui singur termen pentru toate creează confuzie. Bruiajul perturbă recepția prin interferențe radio. Un atac cibernetic poate viza software, acreditări sau infrastructură de administrare. Interceptarea urmărește accesul la informație, în timp ce falsificarea semnalelor poate încerca să inducă sistemelor date înșelătoare. Fezabilitatea și impactul fiecărei metode depind de serviciu, arhitectură și protecțiile implementate.
Criptarea este esențială pentru confidențialitate, însă nu împiedică orice întrerupere. Un mesaj bine criptat poate deveni imposibil de recepționat în prezența unui bruiaj suficient de puternic. În același timp, o conexiune disponibilă poate transporta informații insuficient protejate. Evaluarea trebuie să distingă între păstrarea secretului, autenticitatea comenzilor și continuitatea serviciului. O soluție performantă într-una dintre aceste privințe nu oferă automat aceeași protecție în celelalte.
Protecția comenzilor implică verificarea sursei autorizate și administrarea atentă a cheilor criptografice. ESA dezvoltă tehnologii pentru securizarea sistemelor spațiale, inclusiv soluții care tratează criptarea și gestionarea cheilor pe durata misiunii. Aceste detalii contează deoarece o cheie compromisă sau un proces de înlocuire defectuos poate slăbi un mecanism tehnic altfel solid. Securitatea depinde atât de algoritm, cât și de modul în care este folosit și întreținut.
Actualizările aduc o dificultate specifică. Un sistem spațial nu poate fi reparat și înlocuit la fel de ușor ca un server dintr-un centru de date. Capacitatea de actualizare trebuie prevăzută și protejată, iar modificările trebuie testate pentru a evita întreruperi sau pierderea controlului. La sol, terminalele și aplicațiile au propriile cicluri de mentenanță. Un serviciu poate rămâne expus dacă o componentă importantă nu mai primește corecții, chiar când restul infrastructurii este modernizat.
Arhitecturile cu numeroși sateliți pot distribui capacitatea și pot permite ocolirea unor probleme locale. Totuși, numărul mare de obiecte din orbită nu elimină vulnerabilitățile comune. Software-ul, furnizorii sau sistemele de control pot constitui dependențe partajate. Rezistența unei constelații la pierderea unui satelit este diferită de rezistența la compromiterea unui serviciu central. Ambele trebuie analizate, fără a transfera automat concluziile dintr-o categorie în cealaltă.
Cum poate fi construită o rezervă de comunicații credibilă
Pentru un client comercial, protecția începe cu separarea conexiunii satelitare de restul infrastructurii sensibile. Dacă instalezi un terminal, schimbă acreditările implicite, restrânge administrarea și verifică procesul de actualizare. Integrează conexiunea în politica de securitate a organizației, inclusiv prin protejarea traficului aplicațiilor. Faptul că accesul vine prin orbită nu justifică exceptarea lui de la regulile aplicate celorlalte legături de internet.
Continuitatea cere o alternativă care poate prelua funcțiile importante. Dacă folosești satelitul ca rezervă pentru fibra optică, testează trecerea pe conexiunea secundară și capacitatea ei în condiții reale. Verifică și alimentarea antenei, echipamentele locale și aplicațiile necesare. O conexiune disponibilă tehnic poate rămâne inutilă dacă utilizatorii nu se pot autentifica sau dacă rețeaua internă depinde de un echipament care a rămas fără energie.
O rezervă credibilă presupune și alegerea funcțiilor care trebuie păstrate. Într-un scenariu ipotetic de criză, o organizație poate avea nevoie de mesagerie și acces la un registru operațional, fără să poată susține tot traficul obișnuit. Dacă pregătești planul de continuitate, stabilește prioritățile și verifică-le periodic. Capacitatea nominală a conexiunii nu spune singură câți utilizatori pot lucra sau dacă aplicațiile importante suportă schimbarea traseului.
Exercițiul poate include o întrerupere deliberată a legăturii principale, într-un interval controlat. Urmărește timpul necesar comutării, persoanele care primesc alerta și funcțiile care rămân accesibile. Verifică apoi revenirea la configurația normală. Dacă alternativa trebuie pornită manual, păstrează instrucțiunile disponibile și fără acces la internet. O procedură aflată exclusiv într-o aplicație inaccesibilă în timpul incidentului nu poate sprijini echipa exact atunci când este necesară.
Această verificare clarifică și responsabilitățile dintre client și operator. Furnizorul poate confirma funcționarea serviciului până la terminal, în timp ce problema se află în rețeaua locală. Dacă delimitezi aceste roluri înainte de incident, reduci timpul consumat pentru stabilirea persoanei care trebuie să intervină.
La nivel european, programul IRIS² urmărește dezvoltarea unor comunicații satelitare sigure și reziliente pentru utilizări guvernamentale și comerciale. Inițiativa reflectă preocuparea pentru autonomie și dependențele de infrastructura din afara Uniunii. Un asemenea program nu elimină nevoia de securizare a terminalelor sau de continuitate la nivelul clientului. Încrederea într-un serviciu nou trebuie susținută de arhitectură, testare și procese de operare, pe măsură ce infrastructura este realizată.
Sateliții comerciali au devenit importanți tocmai pentru că pot menține legături acolo unde alte rețele lipsesc sau sunt afectate. Această valoare cere o evaluare realistă a vulnerabilităților. Un serviciu sigur presupune protejarea echipamentelor din orbită, dar și a comenzilor, terminalelor și organizațiilor de la sol. Pentru utilizator, rezultatul relevant este posibilitatea de a comunica atunci când are nevoie și de a recupera serviciul când o componentă cedează, indiferent unde se află acea componentă.