Europa își construiește propria bază de vulnerabilități: poate EUVD reduce dependența de infrastructura americană?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
O vulnerabilitate software nu devine utilă pentru apărare doar pentru că a primit un identificator. Echipele de securitate au nevoie de o descriere clară, de produsele afectate, de severitate, de dovezi privind exploatarea și de instrucțiuni pentru remediere. Timp de ani, o mare parte a acestui ecosistem global s-a sprijinit pe infrastructuri americane precum programul CVE, baza NVD și catalogul CISA cu vulnerabilități exploatate. Sunt resurse valoroase, dar concentrarea a creat și o dependență.
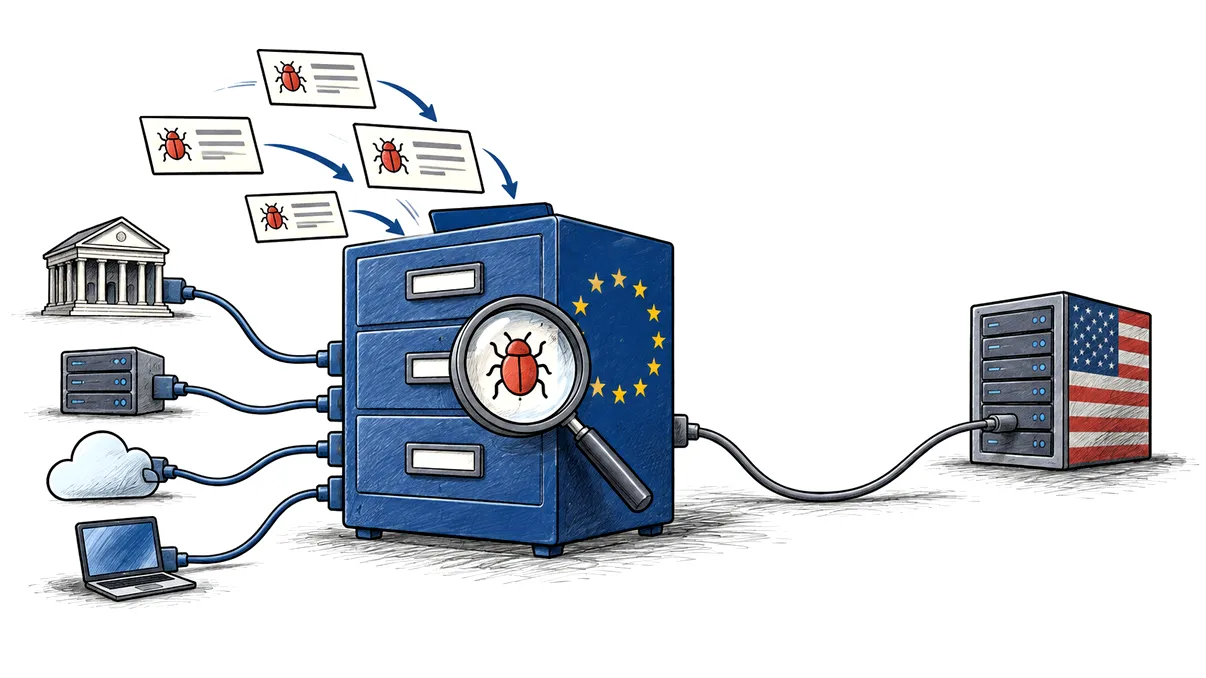
Uniunea Europeană a răspuns prin European Vulnerability Database, EUVD, dezvoltată și menținută de ENISA în baza directivei NIS2. Baza a devenit operațională în mai 2025 și urmărește să ofere informații europene, agregate și corelate, despre vulnerabilități și măsuri de remediere. Ambiția sa este importantă: un punct de acces public care poate susține autorități, furnizori, cercetători și echipele care administrează infrastructuri critice.
Întrebarea dificilă nu este dacă Europa are nevoie de o asemenea capacitate, ci ce înseamnă, concret, reducerea dependenței. EUVD poate crea redundanță, poate îmbunătăți contextul european și poate limita efectul unor blocaje externe. Totuși, securitatea software este globală, iar ruperea legăturilor cu identificatorii și furnizorii internaționali ar diminua utilitatea bazei. Independența realistă înseamnă să poți continua operațiunile fără un singur punct de eșec, nu să construiești o insulă informațională.
Ce aduce EUVD în ecosistemul vulnerabilităților
NIS2 cere ca baza europeană să includă descrierea vulnerabilității, produsele sau serviciile afectate, gravitatea și condițiile în care poate fi exploatată. Atunci când există, trebuie să apară patch-uri și îndrumări de reducere a riscului. Furnizorii și entitățile pot transmite voluntar informații despre vulnerabilități cunoscute public, iar accesul este destinat tuturor părților interesate. Această deschidere este esențială pentru folosirea datelor în afara instituțiilor europene.
EUVD nu pornește de la ideea că toate informațiile vor fi produse la Bruxelles. Valoarea sa vine din agregarea și corelarea surselor: notificări ale furnizorilor, identificatori internaționali, informații publice și contribuții din comunitatea europeană. O înregistrare poate lega același defect descris în mai multe locuri și poate arăta elementele necesare remedierii. Pentru un analist, această corelație este mai utilă decât o listă de coduri fără context.
Există și o dimensiune instituțională. ENISA poate organiza datele în acord cu nevoile rețelei europene de CSIRT-uri și ale entităților supuse NIS2. O vulnerabilitate dintr-un produs folosit pe scară largă în administrațiile europene poate primi context relevant pentru regiune, chiar dacă nu este prioritară pentru o instituție din altă jurisdicție. Această perspectivă nu schimbă proprietățile tehnice ale defectului, dar poate schimba ordinea în care este tratat.
În plus, o bază europeană poate susține politicile noi. Cyber Resilience Act introduce raportarea vulnerabilităților exploatate activ, iar datele pot alimenta o imagine mai coerentă asupra produselor și campaniilor care afectează piața europeană. Legătura trebuie făcută cu grijă, deoarece unele rapoarte conțin informații sensibile, iar publicarea prematură poate ajuta atacatorii. O bază publică și un canal confidențial de raportare au roluri diferite, chiar dacă fac parte din același ecosistem.

De ce dependența de Statele Unite a devenit vizibilă
Programul CVE oferă limbajul comun prin care o vulnerabilitate este recunoscută în produse, scanere și rapoarte. NVD, administrată de NIST, a adăugat în mod tradițional scoruri, clasificări și asocieri cu produse. CISA menține un catalog separat al vulnerabilităților despre care există dovezi că sunt exploatate. Aceste funcții sunt complementare, însă în multe procese au fost tratate ca și cum ar proveni dintr-un singur serviciu garantat.
În 2024, întârzierile de procesare din NVD au arătat ce se întâmplă când ritmul publicării vulnerabilităților depășește capacitatea de îmbogățire a datelor. În aprilie 2025, incertitudinea temporară privind finanțarea infrastructurii CVE a reaprins discuția despre continuitate. Programul a continuat, dar episodul a fost suficient pentru a evidenția riscul: mii de produse și instrumente depind de identificatori și fluxuri administrate în afara Europei.
EUVD nu a fost inventată ca reacție de ultim moment la aceste episoade. Mandatul său este deja înscris în NIS2. Totuși, incidentele au oferit o demonstrație practică a motivului pentru care redundanța contează. Dacă o sursă are un blocaj, o regiune capabilă să coreleze date din mai multe fluxuri poate continua să prioritizeze remedierile și să publice informații utile propriilor organizații.
Dependența nu este doar politică. Este integrată în aplicații. Scanerele caută identificatori CVE, platformele de management al vulnerabilităților importă scoruri NVD, iar echipele folosesc catalogul CISA pentru prioritizare. Înlocuirea bruscă a acestor elemente ar produce costuri și confuzie. Obiectivul sănătos este compatibilitatea: EUVD trebuie să poată fi folosită alături de identificatorii existenți și să ofere date suplimentare atunci când o sursă întârzie sau nu surprinde contextul european.
Unde se oprește autonomia oferită de o bază europeană
O bază de date nu poate crea informație care nu este raportată. Dacă producătorul nu publică o recomandare, cercetătorul nu divulgă responsabil defectul sau incidentul nu este observat, EUVD va avea aceleași goluri ca alte surse. Calitatea depinde de relațiile cu furnizorii, de automatizare și de capacitatea analiștilor de a valida înregistrările. Numărul de intrări contează mai puțin decât precizia, actualitatea și posibilitatea de a acționa.
Mai există problema identificatorilor. Ecosistemul CVE este folosit în întreaga lume, iar producătorii îl includ în buletine, patch-uri și instrumente. EUVD poate atribui și corela propriile referințe, dar valoarea maximă apare când legăturile sunt explicite. Un analist trebuie să știe că două fișe descriu aceeași vulnerabilitate, nu să piardă timp reconciliind denumiri. Interoperabilitatea este, paradoxal, una dintre condițiile autonomiei operaționale.
O altă limită este prioritizarea. Un scor mare nu spune automat cât de urgentă este remedierea într-o rețea concretă. Contează dacă produsul este expus, dacă există exploatare, ce privilegii are atacatorul și ce impact ar avea oprirea serviciului. EUVD poate oferi date mai bune, dar nu poate înlocui inventarul organizației. Fără evidența activelor și a versiunilor, chiar și cea mai bună bază rămâne o bibliotecă pe care nimeni nu o poate lega de propriul risc.
În sfârșit, independența cere continuitate instituțională. Serviciul are nevoie de finanțare previzibilă, interfețe stabile, arhivare, control al calității și reguli clare pentru corectarea erorilor. Dacă organizațiile își construiesc automatizările pe EUVD, orice schimbare a formatului ori întârziere devine operațională. Suveranitatea digitală nu rezultă din lansarea unui portal, ci din capacitatea de a-l menține ani la rând ca infrastructură de încredere.
Cum ar trebui folosit EUVD în România
Pentru o echipă de securitate din România, EUVD ar trebui adăugat ca sursă, nu transformat în unicul adevăr. Fluxurile sale pot fi corelate cu buletinele producătorilor, CVE, NVD, catalogul vulnerabilităților exploatate și avertizările CSIRT. Dacă sursele diferă, analistul trebuie să verifice data, produsul afectat și dovezile de exploatare. Divergența poate semnala o întârziere, o interpretare diferită sau o eroare care merită investigată.
Integrarea trebuie să fie automată acolo unde este posibil. O organizație matură poate importa datele în platforma de management al vulnerabilităților și le poate compara cu inventarul propriu. Regula de prioritizare ar trebui să combine exploatarea observată, expunerea, importanța activului și disponibilitatea patch-ului. În acest fel, EUVD devine o intrare într-un proces de decizie, nu încă o pagină pe care cineva trebuie să o verifice manual.
Producătorii români pot contribui prin buletine clare și prin raportări coerente. O descriere care precizează versiunile afectate, soluția, măsurile temporare și identificatorii corelați ajută atât clienții, cât și bazele care preiau informația. Cercetătorii au nevoie de un canal de divulgare coordonată, iar companiile trebuie să răspundă fără a trata orice raport drept o amenințare. Calitatea EUVD va reflecta și calitatea ecosistemului care o alimentează.
Administrațiile și operatorii de servicii esențiale pot folosi EUVD și pentru achiziții. Cerințele contractuale pot solicita furnizorului să publice buletine într-un format prelucrabil automat, să declare identificatorii relevanți și să ofere termene de remediere. Astfel, baza nu rămâne doar un instrument al echipei tehnice, ci devine un reper pentru răspunderea furnizorului. Contractul ar trebui să prevadă însă și situațiile în care remedierea nu poate fi instalată imediat, de exemplu într-un sistem industrial care necesită oprire planificată.
Este utilă păstrarea unei copii locale a datelor esențiale pentru operațiuni, în limitele condițiilor de utilizare. Dacă un flux extern nu este disponibil temporar, echipa poate continua să lucreze cu ultima versiune sincronizată și cu buletinele producătorilor. Aceasta este diferența dintre consultarea ocazională a unui portal și integrarea lui într-o arhitectură rezilientă. Sursele trebuie marcate cu data actualizării, pentru ca un analist să nu confunde o copie veche cu situația curentă.
EUVD poate avea și un efect de disciplină asupra pieței europene. Atunci când informațiile despre produse, patch-uri și exploatare sunt mai ușor de corelat, întârzierile și descrierile vagi devin vizibile. Presiunea nu trebuie măsurată prin clasamente superficiale, ci prin capacitatea clienților de a lua decizii. Un furnizor care publică rapid o remediere verificată contribuie mai mult decât unul care produce multe notificări fără versiuni și instrucțiuni exacte.
Pentru cercetare, existența mai multor baze permite compararea calității. Diferențele de timp și de clasificare pot arăta unde procesele trebuie îmbunătățite. În același timp, multiplicarea surselor poate crea zgomot dacă fiecare folosește termeni incompatibili. De aceea, succesul EUVD se va măsura și prin standarde deschise, interfețe documentate și relații corecte între înregistrări, nu doar prin numărul total de vulnerabilități afișate.
Poate EUVD reduce dependența de infrastructura americană? Da, dacă oferă o sursă durabilă, corelată și utilizabilă automat, capabilă să susțină operațiunile europene în perioade de blocaj. Nu o poate elimina și nici nu ar fi util să încerce izolarea de standardele globale. Câștigul real este reziliența: mai multe surse, o perspectivă europeană și capacitatea de a continua analiza atunci când una dintre verigi încetinește. În securitate, redundanța bine coordonată valorează mai mult decât autonomia declarată.






