Deepfake-ul la verificarea video: cum poate fi deschis un cont bancar folosind o identitate sintetică?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
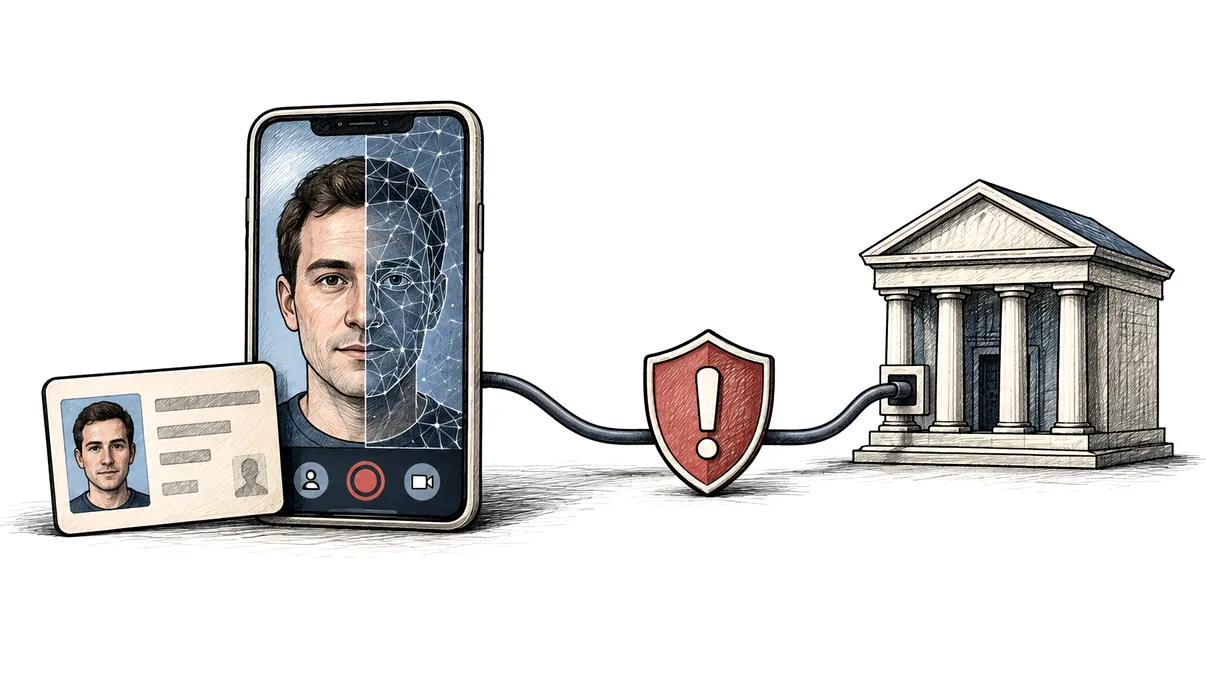
Deschiderea unui cont bancar de la distanță a redus un proces de zile la câteva minute. Clientul fotografiază actul de identitate, își face un selfie sau participă la un apel video, iar aplicația verifică datele și compară fețele. Tocmai această viteză a creat o țintă pentru fraudele bazate pe deepfake. Atacul nu presupune neapărat o mască spectaculoasă. Uneori este un flux video generat sau modificat suficient de bine încât să treacă de verificările automate și să convingă operatorul.
Identitatea sintetică complică și mai mult imaginea. Ea poate combina date reale furate, un număr de telefon controlat de atacator, o adresă creată pentru fraudă și o fotografie generată. În loc să copieze perfect o singură persoană, infractorul construiește un profil coerent pentru sistemele digitale. Uneori chipul din video imită persoana dintr-un document furat. Alteori documentul și fața fac parte din aceeași identitate fabricată.
Scopul nu este întotdeauna retragerea imediată a banilor. Un cont poate fi folosit pentru a primi fonduri din alte fraude, pentru a construi un istoric aparent legitim sau pentru a accesa credit. De aceea, o verificare video reușită nu încheie problema. Banca trebuie să evalueze identitatea, dispozitivul, documentul, comportamentul și tranzacțiile ca părți ale aceluiași risc.
Cum arată traseul unei identități sintetice
Procesul de onboarding are câteva etape previzibile: colectarea datelor, validarea documentului, verificarea persoanei și activarea contului. Atacatorul caută veriga cea mai slabă. Poate folosi date personale provenite din breșe, imagini publice și documente falsificate sau alterate. Informațiile sunt apoi combinate astfel încât să treacă verificările formale, chiar dacă nu descriu o persoană reală și controlabilă.
Este importantă diferența dintre furtul de identitate și identitatea sintetică. În primul caz, profilul aparține în mare parte unei victime reale. În al doilea, profilul este fabricat, deși poate conține fragmente reale de la una sau mai multe persoane. În practică există multe variante hibride. O fotografie reală poate fi legată de o adresă nouă, iar datele unui document pot fi asociate unui telefon și unui e-mail create de atacator.
Deepfake-ul intră în etapa în care sistemul încearcă să lege solicitantul de document. Imaginea unei persoane poate fi animată, înlocuită sau suprapusă peste fața celui care controlează sesiunea. Nu este nevoie ca materialul să convingă un spectator într-un film. Trebuie doar să reziste câteva secunde, în condițiile de compresie ale camerei, și să ofere semnalele așteptate de algoritmul de comparație.
După deschiderea contului, infractorul poate testa limitele cu operațiuni mici și poate lăsa profilul să capete vechime. Această perioadă poate face identitatea mai credibilă în fața altor servicii. Ulterior, contul poate deveni o destinație pentru fraude, un intermediar în transferuri sau o bază pentru solicitări de credit. Detectarea trebuie să continue, deoarece un profil aparent liniștit la început poate fi activat mult mai târziu.


De ce verificarea de prezență poate fi păcălită
Primele sisteme de prezență cereau utilizatorului să clipească, să întoarcă capul sau să rostească o frază. Aceste semnale sunt utile împotriva unei fotografii ținute în fața camerei, dar sunt mai slabe în fața generării video moderne. Un model poate produce mișcări, poate sincroniza buzele și poate adapta iluminarea. Dacă instrucțiunile sunt previzibile, materialul fraudulos poate răspunde fără ca în spate să existe persoana din document.
O distincție tehnică importantă este cea dintre prezentare și injecție. Într-un atac de prezentare, camera vede un ecran, o fotografie sau o mască. Într-un atac de injecție, fluxul fals este introdus în canalul digital dintre punctul de captură și server, de exemplu printr-o cameră virtuală ori un dispozitiv compromis. Al doilea poate evita unele controale care presupun că fiecare cadru vine direct de la senzorul telefonului.
Comparația biometrică, luată singură, nu rezolvă problema. Un scor mare arată că două reprezentări faciale seamănă potrivit modelului, nu că persoana este prezentă, că documentul este autentic sau că sesiunea nu a fost manipulată. Standardele moderne de identitate digitală tratează verificarea ca pe un ansamblu: rezoluția identității, validarea dovezilor, verificarea atributelor, legarea persoanei de dovezi și măsuri împotriva fraudei.
Nici operatorul uman nu este infailibil. Compresia video, lumina slabă și presiunea de a procesa rapid cererile pot ascunde artefactele. În plus, calitatea deepfake-urilor evoluează, iar indiciile vizibile se schimbă. Instruirea ajută, dar nu poate fi singura apărare. Operatorul are nevoie de semnale tehnice despre dispozitiv, canal, document și istoricul sesiunii, nu doar de o fereastră video.
Ce controale pot opri atacul înainte de activare
O apărare robustă începe cu captură de încredere. Aplicația poate verifica dacă rulează pe un dispozitiv compromis, dacă fluxul vine de la o cameră reală și dacă datele au fost transmise printr-un canal protejat. Atestarea dispozitivului, detectarea camerelor virtuale și analiza artefactelor de injecție nu sunt perfecte, dar obligă atacatorul să depășească mai multe bariere independente.
Documentul trebuie verificat ca obiect, nu doar ca imagine. Citirea cipului NFC, atunci când actul permite, poate confirma date semnate criptografic și fotografia stocată de emitent. Elementele optice, structura documentului și consistența câmpurilor oferă alte semnale. O fotografie clară a unei cărți de identitate poate fi convingătoare pentru ochi, însă nu demonstrează singură autenticitatea suportului.
Verificarea facială trebuie să includă detectarea atacurilor de prezentare și provocări dinamice, variate. Unele sesiuni pot fi trimise la analiză umană, mai ales când scorurile sunt la limită sau apar inconsecvențe. Este important ca banca să testeze periodic algoritmii cu atacuri actuale, nu doar cu fotografii și înregistrări vechi. Un control care a funcționat la lansare poate deveni insuficient după câteva luni.
În paralel, datele trebuie confruntate cu surse autorizate și cu logica economică. Un număr de telefon foarte nou, o adresă folosită de numeroase identități, discrepanțe între locație și document sau un dispozitiv asociat mai multor solicitări pot ridica riscul. Niciun semnal nu ar trebui să decidă automat în toate cazurile. Combinația lor poate justifica o verificare suplimentară, fără a transforma fiecare abatere într-un refuz.
De ce apărarea continuă după deschiderea contului
Un proces bun de cunoaștere a clientelei reduce frauda, dar nu o elimină. După activare, banca poate observa dacă profilul se comportă diferit de scopul declarat, dacă primește rapid bani din multe surse sau dacă îi transferă imediat către destinații riscante. Monitorizarea tranzacțională este esențială pentru identitățile sintetice construite să pară normale la onboarding și folosite abia după o perioadă.
Controalele trebuie să respecte proporționalitatea, protecția datelor și accesibilitatea. Persoanele cu dizabilități, camere slabe sau conexiuni instabile nu trebuie tratate automat ca fraude. Modelele biometrice pot avea performanțe diferite între grupuri, iar refuzurile trebuie să poată fi revizuite. Un traseu alternativ, asistat de un operator și susținut de alte dovezi, protejează atât securitatea, cât și accesul legitim la servicii.
Pentru utilizator, cea mai frecventă amenințare rămâne colectarea materialului necesar fraudei. Dacă primești un mesaj care îți cere să refaci urgent verificarea printr-un link, contactează banca din aplicația oficială sau prin numărul publicat de ea. Nu trimite copii de acte, selfie-uri ori înregistrări video către persoane care te abordează pe rețele sociale. Un clip scurt și datele dintr-un document pot fi reutilizate mult după conversația inițială.
Dacă bănuiești că datele tale au fost folosite, nu te limita la schimbarea parolei. Anunță banca, verifică rapoartele și notificările disponibile pentru produsele financiare, păstrează mesajele suspecte și reclamă documentul pierdut sau furat prin procedurile oficiale. Cere instituției să noteze posibilitatea unei uzurpări de identitate. Reacția rapidă poate împiedica folosirea unui cont nou pentru alte fraude și poate crea o urmă documentară utilă.
Și companiile din afara sectorului bancar au un rol. Operatorii telecom pot detecta anumite schimbări riscante de cartelă, furnizorii de identitate pot semnala reutilizarea dispozitivelor, iar platformele de comerț pot observa conturi care împart aceleași date logistice. Schimbul de semnale trebuie făcut în limite legale și cu protejarea vieții private. Colectarea nelimitată a datelor nu este sinonimă cu securitatea și poate crea un nou risc dacă informațiile sunt compromise.
Instituțiile ar trebui să urmărească și performanța controalelor, nu doar rata de aprobare. Câte fraude sunt descoperite după onboarding, câte persoane legitime sunt respinse, cât durează revizuirea și ce tipuri de atac trec de fiecare furnizor? Testarea cu scenarii realiste și evaluarea independentă pot arăta dacă un produs de verificare livrează mai mult decât o demonstrație convingătoare. Contractul trebuie să permită accesul la rezultate și la procedura de actualizare a modelelor.
Există și o problemă de comunicare. Dacă banca descrie verificarea facială drept dovadă infailibilă, clienții și angajații pot acorda prea multă încredere rezultatului. Este mai corect ca biometria să fie prezentată ca un semnal cu limite, integrat într-un sistem mai amplu. Această cultură ajută operatorii să escaladeze o sesiune neobișnuită chiar dacă scorul automat este bun și îi ajută pe clienți să înțeleagă de ce uneori este necesar un pas suplimentar.
Păstrarea datelor biometrice cere aceeași prudență. O parolă compromisă poate fi schimbată, în timp ce trăsăturile feței nu pot fi înlocuite. Instituția ar trebui să limiteze perioada de stocare, să protejeze șabloanele biometrice și să explice scopul prelucrării. Mai multe imagini nu înseamnă automat o verificare mai bună. Calitatea semnalelor, separarea accesului și ștergerea controlată pot reduce efectul unei eventuale breșe.
Deepfake-ul nu deschide singur un cont. El exploatează un proces care acordă prea multă încredere unui singur semnal. Când banca leagă verificarea documentului, proveniența fluxului video, dispozitivul, bazele autorizate, analiza umană și comportamentul ulterior, frauda devine mult mai dificilă. Lecția identității sintetice este că o imagine convingătoare nu este o persoană. În finanțele digitale, identitatea trebuie demonstrată prin dovezi care se confirmă reciproc și continuă să aibă sens după apăsarea butonului de activare.






