Atacul asupra tehnologiei operaționale: cum poate o parolă slabă opri apa, căldura sau producția unei fabrici?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Când o parolă este compromisă, ne gândim de obicei la e-mailuri citite, fotografii furate sau bani transferați dintr-un cont. Există însă și sisteme în care aceeași greșeală poate schimba ceva în lumea fizică: o pompă se oprește, o linie de producție pierde controlul unui proces sau un operator nu mai vede corect ce se întâmplă într-o instalație.
- Într-o instalație, accesul digital poate avea consecințe fizice
- Parola slabă devine periculoasă când există o cale prea ușoară către instalație
- Securitatea unei fabrici nu poate copia automat regulile pentru laptopurile de birou
- Recuperarea înseamnă refacerea procesului sigur, nu doar pornirea unui calculator
Tehnologia operațională, prescurtată OT, include echipamentele și programele care monitorizează ori controlează procese fizice. În această categorie intră numeroase componente din alimentarea cu apă, energie, termoficare și industrie. Ele nu sunt doar calculatoare instalate lângă niște utilaje, ci părți din mecanisme în care viteza, disponibilitatea și siguranța pot conta mai mult decât într-o aplicație obișnuită de birou.
O parolă slabă nu oprește automat apa într-un oraș și nici nu oferă, prin magie, acces la orice fabrică. Pentru a produce un incident, atacatorul are nevoie și de o cale către sistem, de drepturi suficiente și de condiții care permit efectul urmărit. Tocmai acest lanț este important: o greșeală banală poate deveni gravă când este combinată cu acces de la distanță prost gestionat și cu o separare insuficientă între rețele.
Într-o instalație, accesul digital poate avea consecințe fizice
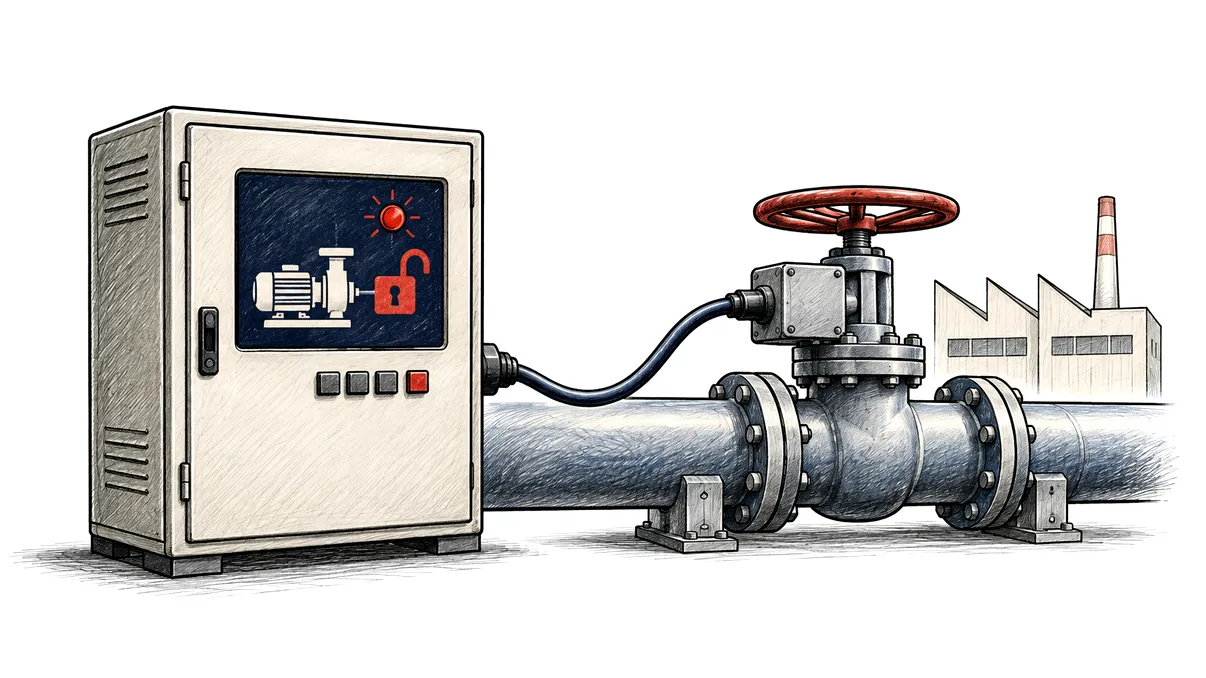
Un controler programabil, numit frecvent PLC, primește informații de la senzori și execută logica necesară unui proces. Poate coordona funcționarea unor pompe, motoare sau alte componente, în limitele instalației din care face parte. O interfață pentru operator, cunoscută ca HMI, afișează starea sistemului și poate permite comenzi. Sistemele SCADA ajută la supravegherea și controlul unor procese distribuite.
Aceste componente lucrează împreună, dar nu au toate aceleași drepturi. Un cont care vede temperaturi nu ar trebui să poată modifica orice parametru, iar un tehnician care întreține o singură instalație nu are nevoie de acces permanent la toate locațiile. Când drepturile sunt prea largi, compromiterea unui utilizator poate deschide mai multe posibilități decât justifică activitatea pentru care a fost creat contul.
Într-un sistem de apă, afectarea comenzilor ori a vizibilității poate obliga operatorul să treacă la o procedură alternativă sau să oprească temporar procesul pentru verificare. Într-o fabrică, modificarea unor parametri poate produce loturi neconforme, pierderi de materiale și oprirea producției. În termoficare, disponibilitatea comenzilor și informațiilor influențează capacitatea de a menține instalațiile în regimul potrivit.
Nu orice comandă malițioasă ajunge până la un efect periculos. Interblocările, protecțiile fizice, limitele de proces și sistemele de siguranță pot împiedica anumite acțiuni. Totuși, existența lor nu trebuie presupusă fără verificare și nici tratată ca motiv pentru a lăsa controlul obișnuit expus. O oprire de protecție poate preveni un accident, dar poate întrerupe în același timp un serviciu important.
În OT contează și încrederea în informațiile afișate. Dacă operatorul nu mai știe dacă măsurătorile sunt reale sau dacă programul controlerului a fost modificat, reluarea activității devine dificilă chiar după eliminarea accesului atacatorului. O instalație funcțională tehnic poate rămâne oprită până când echipa verifică procesul, configurația și condițiile de siguranță. Paguba nu depinde doar de durata accesului neautorizat.
Parola slabă devine periculoasă când există o cale prea ușoară către instalație
Accesul de la distanță este util pentru mentenanță, mai ales când un furnizor trebuie să ajute rapid o echipă din alt oraș. Problema apare când această comoditate este oferită printr-un echipament expus direct la internet, un cont comun sau o conexiune care rămâne deschisă după intervenție. O măsură temporară poate deveni infrastructură permanentă fără să mai fie evaluată de nimeni.
O parolă din fabrică, păstrată la instalare, poate fi cunoscută multor persoane și poate apărea în documentație. O parolă reutilizată poate ajunge la atacator prin compromiterea altui serviciu. Un cont al unui fost colaborator poate rămâne activ după încheierea contractului. Aceste situații au origini diferite, dar aceeași consecință: sistemul acceptă un utilizator pe care organizația nu îl mai controlează suficient.
CISA a documentat atacuri asupra unor controlere Unitronics folosite inclusiv în sectorul apei, subliniind combinația dintre expunerea la internet și protecția insuficientă a parolelor. Recomandările pentru operatori includ eliminarea accesului public inutil și schimbarea parolelor implicite. Exemplul arată că un incident asupra infrastructurii nu are nevoie întotdeauna de o vulnerabilitate sofisticată pentru a începe.
Uneori, atacatorul pornește din rețeaua de birou. Un mesaj de phishing compromite contul unui angajat, iar lipsa segmentării îi oferă o cale către sisteme folosite în producție. Alteori, accesul vine prin furnizor, printr-un laptop de mentenanță sau printr-un serviciu administrat extern. Faptul că utilajul nu are propria conexiune la internet nu înseamnă automat că este izolat de toate aceste trasee.
Chiar și un incident care afectează numai aplicațiile de birou poate opri producția prin dependențe indirecte. Dacă nu mai sunt disponibile comenzile, evidența materialelor sau informațiile necesare livrării, instalația poate rămâne fără un flux de lucru verificabil. Oprirea nu dovedește întotdeauna că atacatorul a controlat efectiv utilajele.
Această distincție contează în investigație și în pregătire. Compania trebuie să identifice ce sisteme controlează fizic procesul și ce sisteme îl susțin administrativ, apoi să evalueze continuitatea ambelor. Altfel, poate proteja foarte bine un controler, dar poate pierde capacitatea de a folosi producția atunci când dispare o aplicație aparent secundară.
De aceea, schimbarea parolei este necesară, dar poate fi insuficientă. Dacă același cont permite acces la toate instalațiile, dacă nu există evidența conectărilor și dacă drepturile nu expiră, organizația păstrează o expunere importantă. O parolă mai lungă nu repară arhitectura rețelei. Protecția trebuie să limiteze atât probabilitatea intrării, cât și ceea ce poate face cineva după ce a intrat.
Securitatea unei fabrici nu poate copia automat regulile pentru laptopurile de birou
Într-un birou, un calculator poate fi repornit pentru actualizare cu un disconfort relativ mic. Într-o instalație industrială, o schimbare aparent minoră poate afecta comunicația cu echipamente vechi sau funcționarea unui proces continuu. Multe componente au cicluri de viață lungi, iar unele nu permit instalarea instrumentelor de securitate folosite pe stațiile obișnuite. Asta cere adaptare, nu abandonarea protecției.
Actualizările trebuie evaluate împreună cu furnizorul și cu echipa care înțelege procesul, folosind testare și ferestre de mentenanță potrivite. Dacă un echipament nu poate fi actualizat imediat, pot fi necesare controale compensatorii, precum limitarea comunicațiilor și a accesului. Decizia trebuie documentată și reevaluată; expresia „nu putem opri producția” nu ar trebui să justifice ani de expunere neschimbată.
Monitorizarea și inventarul cer aceeași atenție. În anumite medii, scanările agresive pot afecta dispozitive fragile sau comunicații sensibile, motiv pentru care metodele de descoperire trebuie alese cu specialiștii OT. O evidență utilă cuprinde echipamentele, versiunile, conexiunile și rolurile din proces. Nu este suficientă o listă de adrese dacă nimeni nu știe ce se întâmplă când unul dintre dispozitive dispare.
Accesul administrativ poate fi organizat prin puncte controlate, cu conturi individuale, autentificare suplimentară unde este posibil și drepturi acordate doar pentru intervenția necesară. Pentru dispozitivele care nu susțin direct protecții moderne, controlul poate fi aplicat la intrarea în rețea sau în sistemul intermediar. Furnizorul trebuie să aibă o cale legitimă de lucru, fără ca aceasta să devină un tunel permanent și neverificat.
Separarea rețelelor trebuie să reflecte procesul, nu doar să arate bine într-o diagramă. Comunicările necesare între zone pot fi permise explicit, iar cele inutile pot fi blocate. Un calculator folosit pentru e-mail nu ar trebui să ofere automat aceeași libertate ca o stație de inginerie. Când echipele IT și OT stabilesc împreună aceste reguli, securitatea are șanse să funcționeze fără să împiedice activitatea legitimă.
Recuperarea înseamnă refacerea procesului sigur, nu doar pornirea unui calculator
Într-un incident OT, izolarea sistemelor trebuie decisă ținând cont de siguranță. Scoaterea bruscă a unui cablu, oprirea unui controler sau pierderea unei interfețe pot avea consecințe diferite de cele dintr-un birou. Un plan bun precizează cine ia decizia, ce poate continua și cum este stabilizată instalația. Intervenția digitală și cea asupra procesului trebuie coordonate, nu desfășurate în paralel fără comunicare.
Copiile de siguranță trebuie să includă ceea ce permite reconstruirea funcționării: programe pentru controlere, configurații, setări și documentație relevantă. Ele trebuie protejate de modificare și verificate prin exerciții adecvate. O copie a serverului de monitorizare nu înlocuiește automat logica unui dispozitiv, iar un backup neverificat poate ascunde o configurație veche ori deja compromisă.
Procedurile manuale pot ajuta, dar trebuie să fie reale. Existența unui robinet sau a unui panou local nu înseamnă că întreaga instalație poate fi operată sigur fără sistemele obișnuite. Contează personalul disponibil, instruirea, vizibilitatea și limitele procesului. Dacă administrezi o asemenea activitate, testează continuitatea cu echipa de operare înainte de incident, fără să improvizezi pe instalația aflată în funcțiune.
Reluarea producției cere validarea configurațiilor și, după caz, a calității produsului ori a serviciului. O mașină poate porni, dar asta nu dovedește că parametrii sunt corecți. Furnizorii, inginerii de proces și responsabilii de siguranță pot avea roluri esențiale în verificare. Raportarea către autorități și comunicarea cu beneficiarii trebuie coordonate cu intervenția, inclusiv atunci când cauza încă nu este complet stabilită.
Pentru România, relevanța este practică: o uzină de apă, o instalație de termoficare sau o fabrică folosește tehnologie care trebuie întreținută și protejată pe toată durata exploatării. Scenariul nu presupune un atac demonstrat asupra unei anumite localități. Arată de ce accesul furnizorilor, responsabilitatea pentru parole și dependențele dintre sisteme merită evaluate înainte să afecteze serviciile de care depind oamenii.
O parolă slabă poate fi începutul unui incident major când organizația i-a oferit o putere disproporționată. Protecția coerentă restrânge această putere, verifică traseele de acces și pregătește recuperarea procesului. În tehnologia operațională, securitatea se măsoară și în lucruri foarte concrete: apă livrată în condiții sigure, căldură disponibilă și producție care poate continua fără ca o greșeală digitală să devină o problemă fizică.