Portofelul european de identitate furat: ce se întâmplă când telefonul conține actele, semnătura și accesul la servicii?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
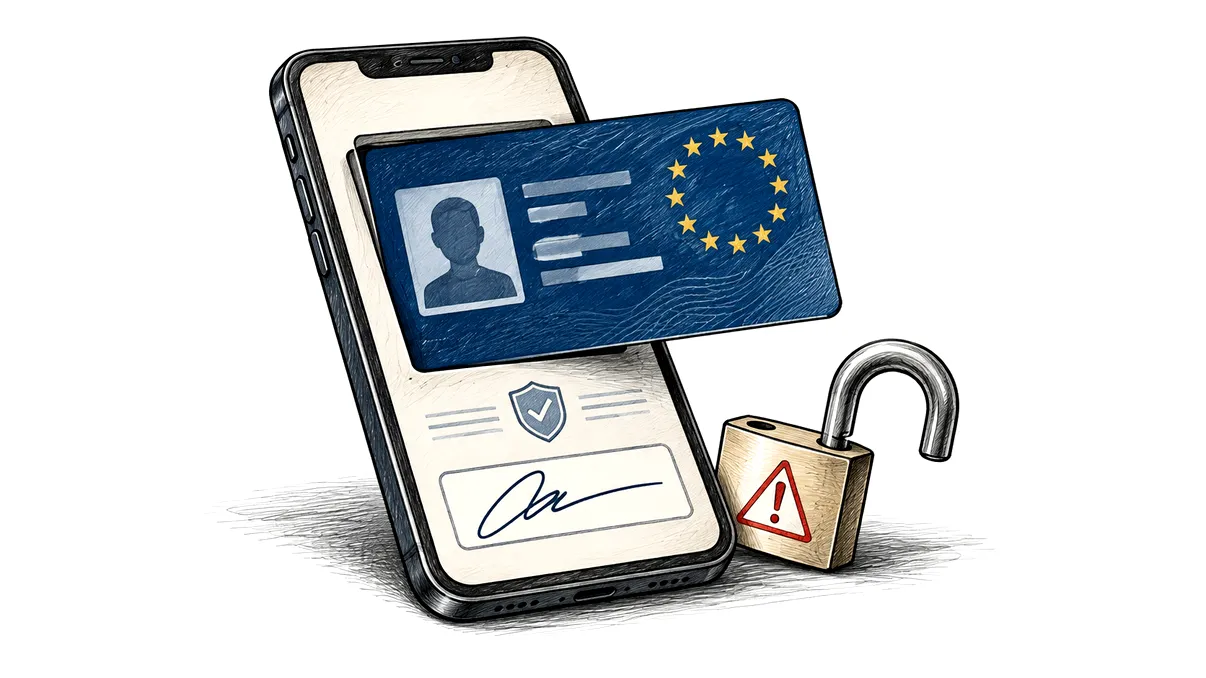
Pierderea telefonului a devenit, de ceva vreme, o problemă care depășește valoarea aparatului. Pe același ecran sunt fotografiile familiei, aplicațiile bancare, conversațiile de serviciu și codurile cu care confirmi autentificări. Portofelul european de identitate adaugă acestei concentrații o responsabilitate aparte: telefonul poate deveni instrumentul prin care dovedești cine ești, prezinți documente și aprobi operațiuni cu consecințe juridice.
- Telefonul păstrează dovezi și chei, nu întreaga identitate a unei persoane
- Furtul aparatului, compromiterea portofelului și păcălirea utilizatorului sunt riscuri diferite
- Revocarea trebuie să poată funcționa și când nu mai ai telefonul
- Un incident nu anulează automat contractele și nici nu stabilește singur vinovăția
Comoditatea este ușor de înțeles. În loc să trimiți copii ale actelor către fiecare instituție, ai putea prezenta informații verificate într-un mod comun, utilizabil și peste graniță. Pentru un român care lucrează în alt stat european sau își gestionează de la distanță relația cu o instituție, promisiunea este atractivă, chiar dacă disponibilitatea concretă depinde de implementare și de serviciul accesat.
Statele membre trebuie să ofere portofele europene de identitate până la sfârșitul lui 2026, însă asta nu înseamnă că orice document și orice operațiune sunt deja disponibile într-o singură aplicație. Mai ales, un telefon furat nu echivalează automat cu o identitate furată. Între posesia aparatului și folosirea legitimă a portofelului există protecții tehnice, proceduri de verificare și mecanisme de revocare, iar eficiența lor trebuie înțeleasă înainte să devină necesară.
Telefonul păstrează dovezi și chei, nu întreaga identitate a unei persoane
Portofelul european de identitate, cunoscut ca EUDI Wallet, nu este doar un dosar cu fotografii ale buletinului. El permite gestionarea unor date de identificare și a unor atestări electronice emise de entități care au dreptul să confirme informația. O instituție poate verifica proveniența și integritatea unei dovezi digitale, în loc să decidă dacă o imagine trimisă prin e-mail pare autentică.
Această diferență contează și pentru securitate. Un document vizibil pe ecran, dreptul de a prezenta o atestare și capacitatea de a semna electronic sunt operațiuni distincte. Cadrul european urmărește protejarea elementelor criptografice importante și autentificarea utilizatorului înaintea funcțiilor sensibile. Nu este suficient, prin proiectare, ca cineva să aibă telefonul în mână pentru a putea folosi toate aceste funcții.
Există și o componentă de confidențialitate. Dezvăluirea selectivă permite prezentarea doar a informațiilor necesare unei verificări, în funcție de document și de implementare. Dacă un serviciu trebuie să afle dacă îndeplinești o condiție de vârstă, nu ar trebui să primească automat întreaga istorie a identității tale. Avantajul dispare însă dacă accepți fără atenție cereri mai ample decât justifică operațiunea.
Folosirea portofelului rămâne voluntară în cadrul european, iar serviciile și documentele disponibile se dezvoltă treptat. Portofelul nu trebuie confundat cu euro digital și nici cu o aplicație în care sunt depozitați toți banii. Poate participa la verificări sau la autorizarea unor servicii financiare, dar banca păstrează propriile sisteme, obligații și controale. Identificarea unei persoane nu este sinonimă cu aprobarea oricărei tranzacții în numele ei.
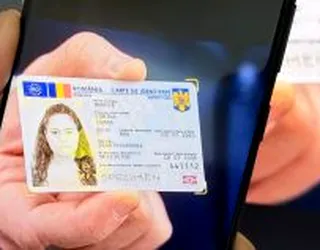
Semnătura electronică are, la rândul ei, o infrastructură specifică. O semnătură electronică calificată are efectul juridic al unei semnături olografe, însă nu orice apăsare pe ecran este o asemenea semnătură. Modul în care este creată și autorizată, certificatul utilizat și prestatorul implicat contează. Unele componente pot funcționa prin servicii la distanță, astfel încât expresia „semnătura din telefon” simplifică un mecanism mai complex.
Furtul aparatului, compromiterea portofelului și păcălirea utilizatorului sunt riscuri diferite
În scenariul cel mai simplu, telefonul este furat blocat, iar atacatorul nu cunoaște codul. Protecția sistemului de operare, izolarea datelor și mecanismele portofelului pot împiedica folosirea identității digitale. Situația este serioasă, dar nu justifică presupunerea că toate documentele au fost copiate sau că cineva poate semna imediat orice contract în numele titularului.
Riscul se schimbă când atacatorul a văzut codul de deblocare, telefonul a fost luat în timpul utilizării sau conturile de recuperare sunt deja compromise. Deblocarea aparatului poate facilita alte atacuri, chiar dacă portofelul cere verificări suplimentare. E-mailul, numărul de telefon și contul asociat sistemului de operare pot ajunge să conteze aproape la fel de mult ca aplicația de identitate.
Există apoi compromiterea tehnică: o vulnerabilitate, un dispozitiv modificat sau un program malițios poate afecta protecțiile. Certificarea și arhitectura de securitate reduc riscul, fără să ofere o garanție universală împotriva oricărui atac viitor. O aplicație legitimă trebuie păstrată la zi, iar mesajele care cer instalarea unui „modul de validare” dintr-o sursă necunoscută merită tratate cu suspiciune.
Un scenariu mai puțin spectaculos poate fi însă foarte eficient: utilizatorul aprobă singur o cerere falsă. Un mesaj despre o rambursare sau o actualizare obligatorie îl trimite către o interacțiune prezentată ca fiind oficială. Dacă dovada digitală ajunge la un solicitant nepotrivit, criptografia poate funcționa corect, în timp ce decizia umană este manipulată. O dovadă autentică poate fi cerută sub un pretext mincinos.
De aceea, înainte să confirmi, verifică cine solicită datele, ce informații sunt cerute și ce efect are aprobarea. Autentificarea într-un serviciu, prezentarea unui atribut și semnarea unui document nu sunt același gest, chiar dacă interfața le face să pară asemănătoare. O formulare ambiguă, care ascunde operațiunea într-un text lung, poate crea probleme chiar și într-un ecosistem cu protecții tehnice solide.
Revocarea trebuie să poată funcționa și când nu mai ai telefonul
Un portofel sigur are nevoie de o ieșire de urgență. Dacă singura metodă de a anunța furtul ar fi un buton din aplicația aflată pe telefonul dispărut, protecția ar deveni inutilă exact în momentul critic. Regulile europene prevăd mecanisme independente de portofel pentru identificarea și autentificarea utilizatorului, astfel încât acesta să poată solicita revocarea atestării asociate unității de portofel.
Revocarea înseamnă retragerea încrederii în acel instrument digital, potrivit mecanismului aplicabil. Nu anulează existența persoanei și nu transformă automat actul fizic de identitate într-un document invalid. Datele de identificare, atestările și certificatele implicate pot avea proceduri distincte, iar furnizorul trebuie să explice ce se blochează și ce pași suplimentari sunt necesari.
Contează și timpul dintre furt și sesizare. Dacă aparatul a fost pierdut în timpul unei călătorii, accesul la un alt dispozitiv sau la un canal de asistență poate fi dificil. O procedură explicată doar în meniuri, fără instrucțiuni accesibile separat, transferă prea mult din povara incidentului către persoana care deja nu mai are instrumentul principal.
Merită să verifici înainte de prima utilizare cum recunoști canalul autentic de asistență și ce dovezi îți pot fi cerute pentru recuperare. Un mesaj primit după furt, care promite localizarea telefonului și solicită codul de acces, poate continua atacul prin manipulare. Folosește datele de contact obținute independent, în loc să urmezi instrucțiunile unui expeditor care susține că ți-a găsit aparatul.
Există și o limită simplă, dar importantă: revocarea poate opri utilizări viitoare ale instrumentului compromis, însă nu poate retrage informațiile pe care un terț le-a văzut deja. Dacă au fost divulgate date, evaluarea consecințelor trebuie continuată chiar după refacerea portofelului. Recuperarea accesului și reducerea pagubei sunt două etape legate între ele.
Dacă telefonul dispare, folosește un dispozitiv de încredere pentru a contacta furnizorul prin canalul oficial și solicită procedura corespunzătoare situației. În paralel, activează blocarea la distanță a aparatului, dacă este disponibilă, și verifică accesul la e-mail și la conturile importante. Blocarea cartelei SIM poate fi necesară, dar nu trebuie confundată cu revocarea portofelului ori cu închiderea sesiunilor deja autentificate.
Pentru funcțiile de semnătură, contactează și prestatorul relevant dacă există motive să crezi că mijlocul de autorizare a fost compromis. Păstrează confirmările, orele solicitărilor și orice tranzacție suspectă. Ștergerea la distanță poate reduce expunerea datelor, însă depinde de conectivitatea aparatului și nu înlocuiește notificările către furnizori. Un telefon fără internet poate rămâne o problemă chiar dacă ai trimis comanda de ștergere.
Recuperarea pe un telefon nou trebuie să refacă încrederea, nu doar să copieze o pictogramă. Unele documente pot necesita reemitere sau verificări suplimentare, iar cheile protejate nu ar trebui tratate ca fotografii transferabile printr-un backup obișnuit. Din acest motiv, merită să cunoști dinainte procedura oficială și alternativele disponibile, fără să păstrezi toate informațiile de recuperare exclusiv în aparatul pe care îl poți pierde.
Un incident nu anulează automat contractele și nici nu stabilește singur vinovăția
Întrebarea dificilă apare după blocare: ce se întâmplă dacă, înaintea ei, cineva a folosit identitatea digitală? Răspunsul depinde de operațiune, de dovezi și de obligațiile celor implicați. Un acces neautorizat la un serviciu, o divulgare de date și un document semnat presupun analize diferite. Simplul anunț al furtului nu șterge automat efectele tuturor interacțiunilor anterioare.
În cazul unei semnături contestate, pot conta momentul semnării, starea certificatului, mecanismul de autorizare și informațiile tehnice disponibile. Revocarea ulterioară nu rescrie singură trecutul. Nici existența unei semnături valide tehnic nu încheie automat discuția despre fraudă, consimțământ sau folosirea neautorizată. Aceste aspecte trebuie analizate în context, nu reduse la verdictul unui singur ecran verde.
Răspunderea poate implica utilizatorul, furnizorul portofelului, emitentul unei dovezi, prestatorul de servicii de încredere sau serviciul care a acceptat operațiunea. Contează ce obligație a fost încălcată și dacă există o legătură cu prejudiciul. Nu este corect nici să presupui că victima plătește orice pagubă pentru că a pierdut telefonul, nici că furnizorul răspunde automat pentru orice înșelătorie.
Pentru instituții, provocarea este să accepte identități digitale fără să abandoneze verificările proporționale cu riscul. O dovadă autentică nu justifică acces nelimitat, iar o sesiune deschisă legitim trebuie să poată fi închisă când apare un incident. Pentru utilizator, protecția practică înseamnă un cod solid, actualizări, atenție la solicitări și o cale de recuperare cunoscută înainte de urgență.
Portofelul european poate reduce circulația copiilor de acte și poate simplifica relația cu instituțiile, dar succesul lui se vede și în felul în care gestionează pierderea. Telefonul trebuie să poată fi înlocuit, accesul compromis trebuie să poată fi retras, iar persoana trebuie să își poată dovedi din nou identitatea. Altfel, confortul unei aplicații riscă să se transforme într-o dependență de un obiect pe care îl poți uita într-un taxi.