O vulnerabilitate descoperită pe iPhone ar putea expune cheile portofelelor crypto. Binance avertizează că nu există încă o soluție confirmată

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
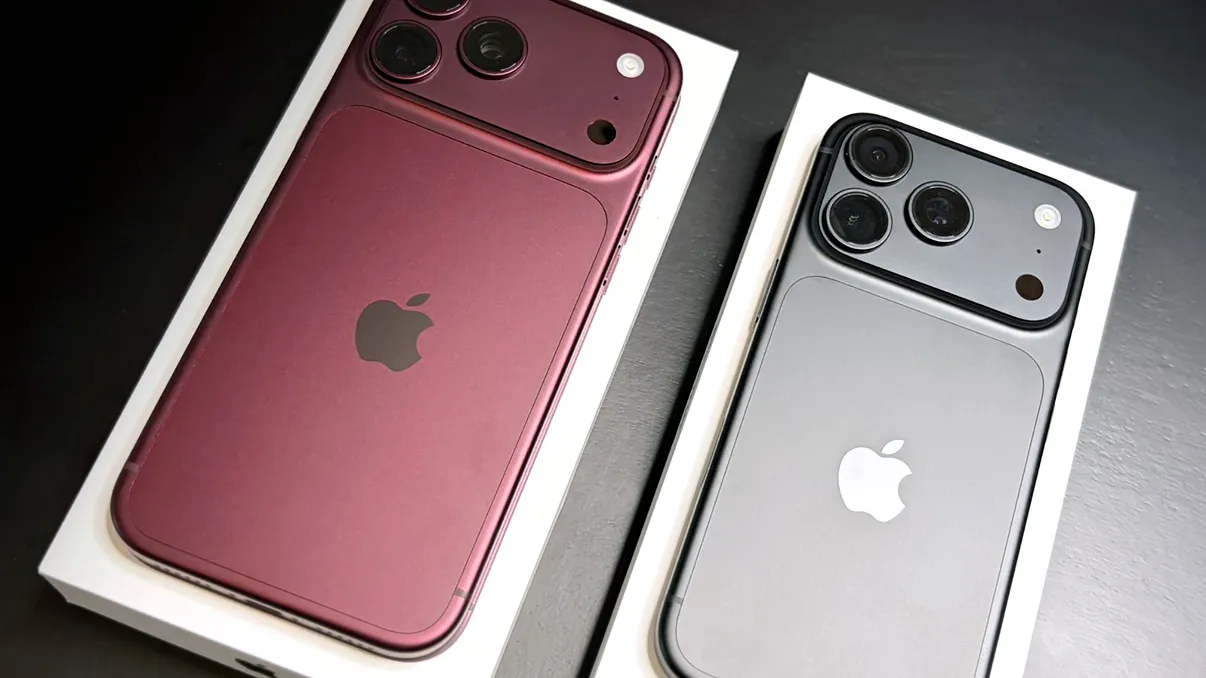
O vulnerabilitate de securitate care afectează iPhone-urile cu iOS 26 și iOS 27 ar putea permite unei aplicații să acceseze fișierele private ale altor aplicații instalate pe telefon. Binance a lansat o avertizare privind riscurile pentru persoanele care păstrează criptomonede pe dispozitivele Apple, deoarece printre datele care ar putea ajunge în mâinile unor aplicații rău intenționate se numără frazele de recuperare ale portofelelor, cheile private și datele de autentificare.
Problema a fost făcută publică printr-un instrument disponibil pe GitHub, iar actualizările Apple lansate pe 10 noiembrie 2026 nu menționează remedierea acesteia. Până în prezent, nu au fost raportate atacuri sau furturi de criptomonede asociate vulnerabilității, scrie The Hacker News.
Cum funcționează vulnerabilitatea worse_query și ce date pot fi accesate
Vulnerabilitatea, denumită worse_query, afectează mecanismul de securitate iOS cunoscut drept sandbox. Acesta are rolul de a izola aplicațiile, astfel încât fiecare să își poată accesa propriile fișiere și resurse, fără să poată interveni asupra datelor păstrate de alte programe.
Instrumentul publicat pe GitHub de cercetătorul cunoscut sub pseudonimul forcequit, în colaborare cu 0xjohnny, permite ocolirea acestei protecții. În loc să rămână limitată la propriul spațiu de stocare, o aplicație care folosește metoda poate ajunge la containerele de date ale celorlalte aplicații instalate pe iPhone.
Riscul este important mai ales pentru persoanele care folosesc telefonul pentru administrarea portofelelor de criptomonede. Printre informațiile care ar putea fi expuse se află frazele seed, utilizate pentru recuperarea unui portofel, cheile private și datele de autentificare. Accesul la asemenea informații poate permite controlul asupra fondurilor digitale, dacă acestea sunt stocate sau gestionate prin aplicațiile afectate.
Pe iOS 27, instrumentul poate ajunge inclusiv la anumite directoare ale sistemului. Pentru a funcționa, aplicația trebuie să configureze un container App Group, o facilitate folosită în mod normal pentru partajarea anumitor date între aplicații asociate aceluiași dezvoltator.
Cercetătorul a precizat că publicarea codului a fost destinată dezvoltatorilor și că instrumentul nu este util, de unul singur, pentru un atac obișnuit. Situația s-a schimbat însă după ce alți programatori au construit aplicații care folosesc această metodă și care pot fi instalate pe dispozitivele Apple.
WQ Files poate accesa și modifica datele altor aplicații fără jailbreak
Un exemplu este WQ Files, un manager de fișiere dezvoltat de Christoph Kolbicz pe baza codului worse_query. Aplicația poate accesa datele altor programe instalate pe iPhone și poate inclusiv să le modifice, să le șteargă sau să le golească.
Un aspect important este că funcționarea sa nu necesită jailbreak și nici exploatarea unei vulnerabilități la nivelul kernelului. WQ Files poate fi instalată folosind instrumente de sideloading precum AltStore și SideStore.
Aceste servicii permit instalarea manuală a aplicațiilor care nu sunt distribuite prin App Store. În anumite condiții, atunci când sunt folosite împreună cu un Apple ID, ele creează automat containerul App Group necesar pentru funcționarea metodei.
Deocamdată, nu există informații care să confirme dacă o aplicație distribuită direct prin App Store ar putea folosi aceeași vulnerabilitate. De asemenea, nici Binance, nici cercetătorii implicați și nici dezvoltatorii aplicațiilor construite pe baza worse_query nu au indicat numele unor portofele crypto despre care să fi confirmat că sunt expuse.
Prin urmare, existența vulnerabilității nu înseamnă automat că toate aplicațiile de criptomonede instalate pe iPhone au fost compromise. Problema ține de posibilitatea accesării datelor din spațiile de stocare ale altor aplicații, iar consecințele depind de informațiile păstrate acolo și de modul în care acestea pot fi folosite.
Binance recomandă ștergerea aplicațiilor instalate din surse nesigure
După apariția informațiilor despre worse_query, Binance a publicat o avertizare de securitate adresată persoanelor care folosesc iPhone-uri. Platforma recomandă eliminarea aplicațiilor instalate din surse care nu prezintă încredere, în special a celor instalate prin sideloading sau semnate manual.
O altă recomandare este instalarea celor mai recente actualizări disponibile pentru iOS și pentru toate aplicațiile de pe dispozitiv. Chiar dacă actualizările Apple lansate pe 10 noiembrie nu menționează explicit această problemă, menținerea telefonului la zi rămâne una dintre măsurile indicate de companie.
Binance recomandă și o serie de acțiuni suplimentare în cazul persoanelor care suspectează că dispozitivul lor a fost compromis. Acestea ar trebui să transfere fondurile într-un portofel nou, creat pe un dispozitiv considerat sigur, și să închidă toate sesiunile de autentificare active.
Recomandarea privind mutarea criptomonedelor este deosebit de importantă atunci când există suspiciuni că fraza de recuperare sau cheia privată ar fi putut fi accesată. Simpla ștergere a unei aplicații suspecte nu garantează protejarea unui portofel ale cărui date secrete au ajuns deja în posesia unei alte persoane.
Actualizările iOS 27.2.1 și iOS 26.7.3 nu confirmă remedierea problemei
Apple a lansat pe 10 noiembrie versiunile iOS 27.2.1 și iOS 26.7.3. Actualizările includ remedieri pentru două vulnerabilități asociate iMessage și pentru mai multe probleme de securitate care afectau conexiunile Bluetooth.
Totuși, documentația oficială publicată de companie nu menționează worse_query și nici o remediere explicită pentru problemele legate de izolarea aplicațiilor. În consecință, nu există deocamdată o confirmare că vulnerabilitatea a fost eliminată prin aceste actualizări.
Nici informațiile publicate de dezvoltatorii instrumentelor asociate nu oferă o imagine completă asupra versiunilor afectate. Notele de lansare pentru WQ Files menționează trei versiuni de iOS testate, în timp ce cercetătorul indică un interval mai larg. Dezvoltatorii Erosion au adăugat și iOS 27.2.1 în lista versiunilor compatibile, dar precizarea lor este formulată cu incertitudine.
Cercetătorul forcequit a explicat, într-un mesaj publicat pe X, că nu intenționa să lanseze atât de devreme instrumentul worse_query. Acesta a susținut că Apple întârzia să îi răspundă, iar între timp au apărut discuții și demonstrații publice legate de vulnerabilitate.