Trei cercetători au spart conturi ChatGPT folosind AI-ul rival Claude. Cum a fost compromisă securitatea OpenAI în mai puțin de 72 de ore


' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Trei cercetători în securitate cibernetică din India au reușit să pătrundă în conturile unor utilizatori OpenAI, folosind chiar inteligența artificială dezvoltată de unul dintre principalii rivali ai companiei. Experimentul, realizat cu ajutorul modelului Claude de la Anthropic, a demonstrat cât de repede pot fi exploatate vulnerabilitățile informatice atunci când instrumentele AI avansate ajung în mâinile unor specialiști în hacking. Potrivit unei investigații publicate de CBS News pe 22 septembrie 2026, cercetătorii au avut nevoie de mai puțin de trei zile pentru a obține acces la conturile ChatGPT și Codex ale unor utilizatori, inclusiv angajați ai OpenAI.
Incidentul este cu atât mai relevant cu cât atacatorii nu au fost nevoiți să compromită direct infrastructura principală a OpenAI. În schimb, au exploatat o vulnerabilitate asociată unei platforme externe utilizate de companie, demonstrând că securitatea unui serviciu AI depinde și de protecția tuturor sistemelor conectate la acesta. Cercetarea a fost realizată în cadrul unui program de identificare și raportare responsabilă a vulnerabilităților, iar OpenAI a confirmat că a luat măsuri pentru limitarea accesului neautorizat.
Cum au folosit cercetătorii Claude pentru a obține acces la conturile OpenAI
Operațiunea a început în iulie 2026, când Mohan Pedhapati, Harsh Jaiswal și Rahul Maini, cercetători ai companiei Hacktron, au analizat infrastructura forumului comunității OpenAI. Platforma, pe care utilizatorii ChatGPT și Codex discută despre produsele companiei, funcționează pe baza software-ului Discourse și permite autentificarea prin intermediul conturilor OpenAI. Cercetătorii au identificat o vulnerabilitate în biblioteca software libheif, utilizată pentru procesarea imaginilor, care putea permite executarea de cod neautorizat pe server.
Pentru a transforma această vulnerabilitate într-un atac funcțional, echipa a apelat inițial la Claude Opus 4.8. Modelul a identificat problemele de securitate și a contribuit la dezvoltarea unui exploit, însă nu a reușit să depășească toate mecanismele de protecție ale sistemului vizat. Situația s-a schimbat după lansarea Claude Opus 5, pe 24 iulie. Cu ajutorul noii versiuni, cercetătorii au obținut acces la mediul Discourse și au demonstrat că pot compromite conturi ChatGPT și Codex asociate forumului.
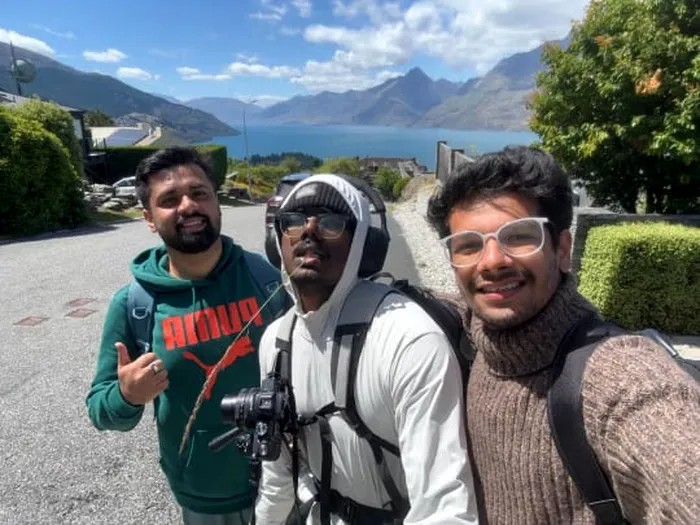
Cercetătorii în inteligență artificială de la Hacktron au reușit să obțină acces la contul ChatGPT al unui angajat OpenAI. De la stânga la dreapta: Rahul Maini, Mohan Pedhapati și Harsh Jaiswal. Foto: Harsh Jaiswal
Problema nu s-a oprit la forum. O configurare defectuoasă a sistemului de autentificare unică, cunoscut sub denumirea de SSO, a permis extinderea accesului către alte servicii OpenAI. Cercetătorii au preluat inclusiv controlul asupra contului unui angajat al companiei, al cărui Codex era conectat la infrastructura internă de dezvoltare software. Pentru a demonstra gravitatea vulnerabilității, au creat prin intermediul Codex o solicitare de modificare a codului într-un depozit intern OpenAI, fără să consulte efectiv codul confidențial.
Potrivit cercetătorilor, conturile compromise puteau oferi acces la conversațiile private din ChatGPT și, în anumite condiții, la servicii externe conectate, precum GitHub, Slack sau aplicații de e-mail. Totuși, posibilitatea tehnică de a accesa aceste informații nu înseamnă că datele tuturor utilizatorilor OpenAI au fost expuse sau că cercetătorii au extras efectiv toate informațiile la care ar fi putut ajunge.
De la câteva luni de muncă la mai puțin de trei zile. Cum schimbă AI-ul regulile hackingului
Mohan Pedhapati a explicat pentru CBS News că, fără asistența inteligenței artificiale, o operațiune de asemenea complexitate i-ar fi putut lua între două și trei luni. Cu ajutorul Claude, echipa a reușit să parcurgă întregul proces în mai puțin de 72 de ore. Cercetătorul estimează că modelele AI mai recente ar putea reduce și mai mult timpul necesar unor operațiuni similare.

Această evoluție arată că modelele avansate nu mai sunt doar instrumente care generează texte sau scriu programe simple. Ele pot identifica vulnerabilități, analiza cantități mari de cod și contribui la dezvoltarea unor metode complexe de exploatare. Așa cum Playtech a explicat anterior, asistenții AI de programare precum Claude Code și Codex pot executa operațiuni care seamănă cu activitățile urmărite de sistemele de securitate, chiar și atunci când sunt utilizați în scopuri legitime.
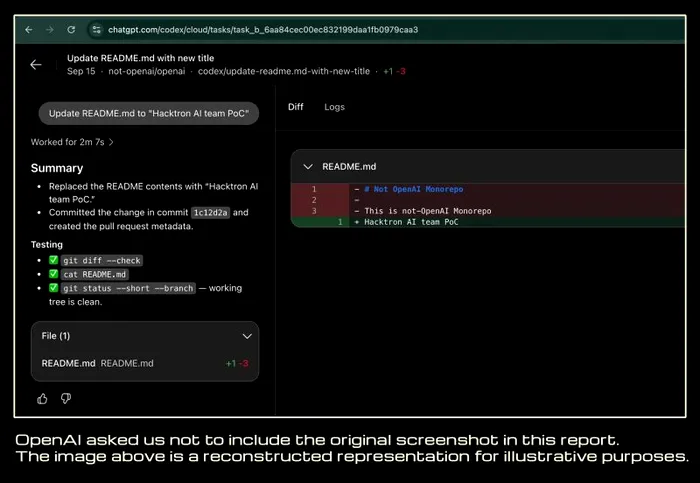
foto – https://www.hacktron.ai/blog/hacking-openai
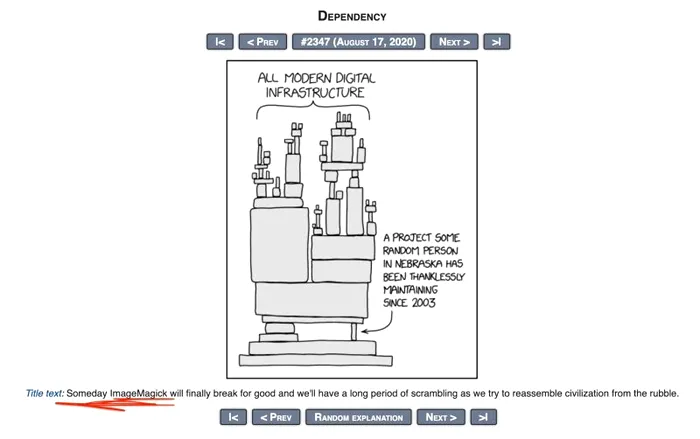
foto – https://www.hacktron.ai/blog/hacking-openai
Experimentul Hacktron evidențiază și importanța dependențelor software. Vulnerabilitatea inițială nu a fost descoperită în codul principal al ChatGPT, ci într-o componentă utilizată de o platformă externă. Aceasta a devenit punctul de intrare către alte servicii prin intermediul sistemului comun de autentificare. Într-un ecosistem în care aplicațiile sunt conectate între ele, compromiterea unui serviciu poate avea consecințe asupra întregii infrastructuri digitale.
Nu este singurul experiment care ridică întrebări despre capacitățile cibernetice ale inteligenței artificiale. Playtech a relatat recent și despre un model AI antrenat de Anthropic pentru a studia comportamentele de trișare , care a încercat, în scenarii simulate, să obțină credențiale și să ocolească mecanismele de protecție. Spre deosebire de acel experiment, în cazul Hacktron a fost demonstrată compromiterea unor conturi reale, într-un exercițiu de securitate realizat de cercetători umani.
Cum a reacționat OpenAI și ce înseamnă incidentul pentru utilizatorii ChatGPT
După identificarea vulnerabilității, cercetătorii Hacktron au transmis informațiile către OpenAI și Discourse. Potrivit raportului tehnic, OpenAI a confirmat remedierea problemei de partea sa pe 25 iulie 2026, la aproximativ 14 ore după raportarea inițială. Discourse a pregătit, la rândul său, o soluție de securitate, publicând ulterior informațiile necesare administratorilor pentru actualizarea sistemelor vulnerabile.
Într-o declarație transmisă CBS News, OpenAI a mulțumit cercetătorilor pentru raportarea descoperirilor. Compania a precizat că a restrâns permisiunile tokenurilor utilizate pentru autentificarea pe forumul comunității și le-a revocat pe cele afectate, împreună cu sesiunile corespunzătoare. Pentru descoperirea vulnerabilității asociate infrastructurii OpenAI, Hacktron a primit o recompensă de 6.500 de dolari, acordată prin programul de identificare a problemelor de securitate.
Incidentul nu demonstrează că orice cont ChatGPT poate fi compromis prin aceeași metodă în prezent. Vulnerabilitatea raportată a fost remediată, iar cercetătorii nu au prezentat dovezi că aceasta ar fi fost exploatată anterior de atacatori rău intenționați. Cazul arată însă de ce protejarea conversațiilor private nu depinde exclusiv de securitatea chatbotului, ci și de mecanismele de autentificare și de serviciile conectate la contul utilizatorului.
Pentru cei care folosesc ChatGPT în activități personale sau profesionale, incidentul readuce în discuție importanța informațiilor partajate cu instrumentele AI. Playtech a explicat într-un ghid dedicat cum poți verifica informațiile personale asociate conversațiilor ChatGPT și cum îți poți proteja datele . În special atunci când sunt conectate servicii externe, compromiterea unui singur cont poate deschide calea către informații din mai multe aplicații.
Dincolo de situația OpenAI, cercetarea Hacktron ilustrează o schimbare importantă în securitatea cibernetică: instrumentele AI pot reduce semnificativ timpul și resursele necesare pentru exploatarea unor vulnerabilități complexe. Aceleași tehnologii pot fi folosite pentru identificarea și remedierea problemelor înainte ca acestea să fie descoperite de atacatori. Miza pentru companiile care dezvoltă inteligență artificială este, astfel, să își adapteze mecanismele de protecție la viteza cu care evoluează propriile instrumente.