DORA după primul an de aplicare: cât costă, în realitate, reziliența digitală a unei bănci?

' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
La un an și jumătate de la intrarea în aplicare a regulamentului european DORA, întrebarea relevantă pentru bănci nu mai este dacă trebuie să investească în reziliență digitală, ci cât din această investiție produce protecție reală și cât reprezintă doar costul de a demonstra conformitatea. Regulamentul se aplică din 17 ianuarie 2025 și a schimbat modul în care instituțiile financiare tratează riscul informatic: incidentele, testarea, furnizorii externi și continuitatea activității trebuie administrate ca părți ale aceleiași probleme, sub răspunderea conducerii.
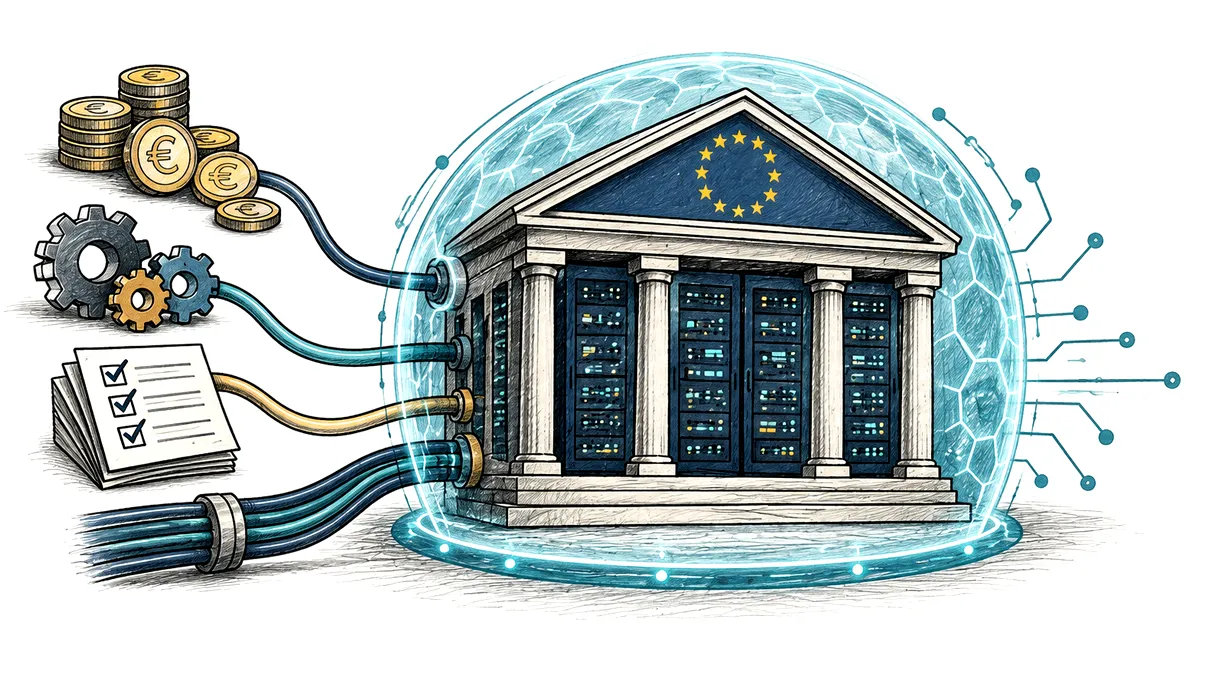
Această schimbare are un preț greu de rezumat într-o singură sumă. DORA nu înseamnă doar o platformă nouă, o echipă de securitate mai mare sau câteva teste suplimentare. Costul se împrăștie între inventarierea sistemelor, rescrierea contractelor, raportarea incidentelor, scenariile de criză, monitorizarea furnizorilor, pregătirea angajaților și timpul conducerii. Pentru o bancă mare, factura poate ajunge rapid la milioane de euro. Pentru una mică, suma absolută este mai redusă, dar povara raportată la venituri și personal poate fi mai mare.
Conformitatea are un preț vizibil, reziliența are și unul ascuns
Un sondaj Deloitte realizat în 2025 în 28 de țări europene oferă un reper util, chiar dacă nu este un tarif universal. Dintre organizațiile care își estimaseră bugetul, 64% anticipau costuri de implementare între două și cinci milioane de euro. Alte 17% nu aveau încă o estimare clară. Rezultatul spune mai puțin despre „prețul DORA” și mai mult despre dificultatea de a delimita proiectul: multe cheltuieli existau deja în programe de securitate, cloud, continuitate sau modernizare și au fost accelerate ori reorganizate de regulament.
Costul cel mai ușor de observat este cel al conformității. Banca trebuie să știe ce servicii informatice folosește, ce funcții de afaceri susțin acestea, cine le furnizează și ce s-ar întâmpla dacă ar deveni indisponibile. Registrul informațiilor despre relațiile cu furnizorii externi a fost una dintre cele mai dificile cerințe pentru respondenții sondajului. Motivul este simplu: într-o instituție mare, contractele sunt împărțite între achiziții, juridic, securitate, tehnologie și departamentele care folosesc serviciile. Aceeași aplicație poate depinde de un integrator, un centru de date, o platformă cloud și alte componente subcontractate.

Pentru instituțiile mici, principiul proporționalității limitează unele obligații, însă nu înlătură munca de bază. O bancă locală poate avea mai puține aplicații, dar și o echipă juridică și tehnică mult mai restrânsă. Costul unui specialist, al unui test sau al renegocierii unui contract se împarte la o bază mai mică de clienți. Furnizorii comuni pot oferi modele și instrumente standard, fără să poată prelua răspunderea pentru alegerile băncii.
Urmează costul dovezii. Nu este suficient ca un control să existe; banca trebuie să poată arăta că funcționează, că a fost testat, că deficiențele au proprietari și termene și că managementul înțelege riscul rămas. Asta înseamnă date curate, proceduri consecvente, rapoarte, exerciții și o trasabilitate care lipsea adesea din organizațiile construite pe sisteme și procese apărute în perioade diferite.
Mai puțin vizibil este costul schimbării modului de lucru. DORA cere ca riscul informatic să intre în deciziile de afaceri, iar răspunderea finală revine organului de conducere. O migrare în cloud, un produs digital sau un nou furnizor nu mai poate fi evaluat doar prin preț și viteza de lansare. Trebuie analizate concentrarea, recuperarea datelor, drepturile de audit, lanțul de subcontractare și posibilitatea de ieșire. Aceste verificări consumă timp și pot încetini lansări, dar tocmai această fricțiune este una dintre formele concrete ale rezilienței.
Furnizorii externi mută costul, nu și răspunderea
Una dintre ideile centrale ale DORA este că externalizarea tehnologiei nu externalizează responsabilitatea. O bancă poate cumpăra infrastructură, software sau servicii de securitate, însă rămâne răspunzătoare pentru continuitatea funcțiilor sale critice. În noiembrie 2025, autoritățile europene de supraveghere au publicat prima desemnare a furnizorilor terți de servicii TIC considerați critici. Prin acest mecanism, furnizorii importanți intră într-un cadru european de supraveghere, dar controlul direct nu înlocuiește obligațiile fiecărei instituții.
Pentru bănci, munca începe cu clasificarea serviciilor și cu o imagine realistă asupra dependențelor. Un contract poate promite disponibilitate de 99,9%, dar procentul nu spune dacă banca își poate recupera datele într-un format utilizabil, dacă poate muta serviciul la alt furnizor sau cât durează reconstruirea unei funcții. Clauzele contractuale trebuie legate de scenarii tehnice și operaționale, iar planurile de ieșire trebuie să poată fi executate, nu doar păstrate într-un dosar.
Aici apare una dintre cele mai mari surse de cost. Alternativele reale sunt scumpe. Două regiuni cloud, două conexiuni, copii independente, furnizori secundari și competențe păstrate intern reduc dependența, dar dublează uneori componentele. În plus, concentrarea nu este întotdeauna vizibilă: două aplicații cumpărate de la firme diferite pot rula în același cloud sau pot folosi același subcontractant. Inventarierea până la acest nivel cere instrumente, date și cooperare între companii.
Totuși, redundanța nu trebuie confundată cu duplicarea mecanică. O copie aflată în aceeași zonă de risc poate eșua simultan cu sistemul principal. O bancă matură cheltuiește mai puțin pentru a bifa existența unui plan și mai mult pentru a demonstra că serviciul poate fi refăcut în limitele de timp acceptate de afacere. Diferența se vede abia în timpul unui incident.
Negocierea cu furnizorii aduce și o problemă de putere. O instituție mică nu poate modifica ușor contractul standard al unei platforme globale și nici nu poate audita singură fiecare centru de date. Asociațiile, serviciile comune de audit și concluziile supravegherii europene pot reduce costul, însă banca trebuie să traducă informația primită în propriul risc: ce funcție pierde, pentru cât timp și prin ce alternativă o menține.
Testarea transformă o promisiune într-o capacitate
Regulamentul cere programe de testare proporționale cu dimensiunea și profilul de risc al instituției, iar entitățile selectate trebuie să efectueze periodic teste avansate bazate pe amenințări. Costul nu constă doar în plata specialiștilor care atacă sistemele în condiții controlate. O testare serioasă mobilizează echipe de tehnologie, securitate, operațiuni, juridic, comunicare și management. Sistemele trebuie pregătite, riscurile testului limitate, constatările remediate și apoi verificate din nou.
Sondajul Deloitte arăta că doar 8% dintre respondenți se considerau pe deplin aliniați cerințelor DORA în zona testării rezilienței și a riscului furnizorilor. Procentul trebuie citit cu prudență, fiind o autoevaluare într-o perioadă de implementare, însă indică locul în care conformitatea formală se lovește de realitatea tehnică. Este relativ simplu să redactezi o procedură. Este mult mai dificil să oprești controlat o componentă, să comuți pe sistemul de rezervă și să verifici dacă plățile, soldurile și datele clienților rămân corecte.
În prioritățile de supraveghere pentru 2026-2028, Banca Centrală Europeană pune accent pe implementarea DORA, pe răspunsul la incidente și pe gestionarea furnizorilor. BCE anunță și verificări dedicate managementului schimbărilor informatice, după ce a observat că modificările sistemelor se află frecvent la originea întreruperilor neplanificate. Această observație schimbă calculul: proiectele făcute pentru reziliență pot crea ele însele incidente dacă sunt grăbite, slab testate sau suprapuse peste alte transformări.
Cheltuiala utilă este, prin urmare, cea care reduce timpul de detectare, limitare și recuperare. Indicatorii relevanți nu sunt numărul politicilor sau volumul rapoartelor, ci minutele până la identificarea cauzei, procentul serviciilor restaurate în ținta asumată, calitatea datelor recuperate și capacitatea de a comunica rapid cu clienții și autoritățile. O bancă poate fi foarte ocupată cu DORA și totuși vulnerabilă, dacă nu măsoară aceste rezultate.
Factura trebuie comparată cu pierderea evitată
Un calcul complet pornește de la costul total pe mai mulți ani. Pe lângă proiectul inițial apar licențe, personal, audituri, testări repetate, actualizarea contractelor și remedierea continuă. În același timp, unele investiții înlocuiesc cheltuieli vechi: un inventar bun reduce munca manuală, automatizarea raportării scurtează reacția, iar simplificarea aplicațiilor scade costul operațional. Dacă programul DORA rămâne separat de modernizarea tehnologică, banca riscă să plătească pentru un strat de control așezat peste aceeași complexitate.
Beneficiul nu poate fi măsurat doar prin amenzile evitate. O întrerupere gravă produce plăți ratate, despăgubiri, ore suplimentare, investigații, pierderea veniturilor și deteriorarea încrederii. Într-o bancă, efectul se propagă rapid către comercianți, infrastructuri de piață și alte instituții. Raportul de risc al Autorității Bancare Europene din decembrie 2025 observa că DORA întărește gestionarea incidentelor și coordonarea, dar și că dependența de cloud, plăți și furnizori externi continuă să crească. Cu alte cuvinte, standardul devine mai strict în timp ce suprafața de risc se extinde.
O metodă utilă de bugetare pornește de la serviciile esențiale, nu de la lista articolelor din regulament. Conducerea poate estima pierderea pe oră pentru plăți, autentificare sau accesul la conturi, apoi compara acea expunere cu prețul redundanței și al recuperării. Calculul rămâne imperfect, dar obligă banca să aleagă explicit ce protejează prima și reduce riscul ca bugetul să fie consumat de documente cu efect operațional mic.
După primul an, lecția nu este că reziliența costă două, cinci sau zece milioane de euro. Prețul depinde de dimensiunea băncii, de vechimea sistemelor, de externalizare și de câtă muncă fusese amânată. Un program sănătos separă cheltuiala obligatorie de investiția care schimbă efectiv capacitatea de recuperare, le leagă pe ambele de funcțiile critice și finanțează mai întâi punctele unde un incident ar afecta clienții.
DORA devine valoros când transformă conformitatea într-o disciplină de conducere. Banca știe ce servicii trebuie protejate, cât timp își poate permite să le piardă, de cine depinde și ce va face în primele ore ale unei crize. Această claritate este costisitoare, dar alternativa nu este gratuită. Este doar o factură care sosește mai târziu, într-un moment ales de incident.